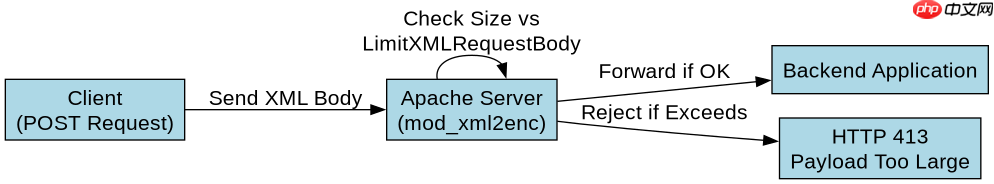
在 apache 的 <directory></directory> 配置块中,直接设置 limitxmlrequestbody 指令是无效的,因为该指令仅对 <location></location>、<virtualhost></virtualhost> 或服务器主上下文生效。若需限制特定目录下的 xml 请求体大小,应使用 <locationmatch></locationmatch> 结合正则表达式匹配路径,或在 <virtualhost></virtualhost> 中通过 alias 映射后配合 <location></location> 进行限制。核心做法是加载 mod_xml2enc 模块(apache 2.4+ 通常内置)并设置 limitxmlrequestbody 为期望的字节数,超出时服务器将返回 413 payload too large 错误。
为什么 Directory 块中无法直接应用 LimitXMLRequestBody
因为 LimitXMLRequestBody 的作用域被严格限定在 <location></location>、<virtualhost></virtualhost> 和全局上下文中,<directory></directory> 块不支持该指令。当你在 <directory></directory> 中尝试配置时,Apache 启动会报错或忽略该指令,导致限制未生效。要解决此问题,必须改变配置块的类型,使用基于 URL 路径而非文件系统路径的配置方式。
# httpd.conf 或虚拟主机配置
<LocationMatch "^/api/xml/.*">
    # 限制 XML 请求体大小为 1MB (1048576 bytes)
    LimitXMLRequestBody 1048576
    <If "%{REQUEST_METHOD} == 'POST'">
        Require all granted
    </If>
</LocationMatch>
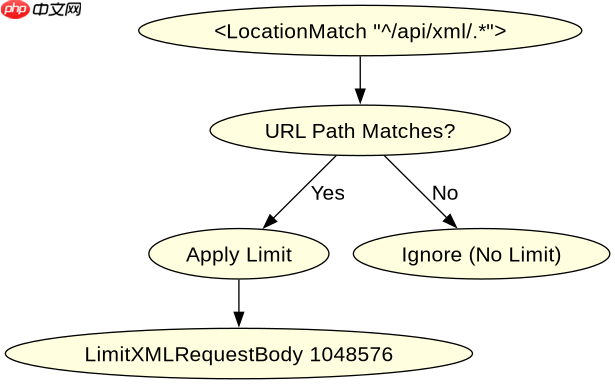
上述配置使用 <locationmatch></locationmatch> 匹配以 /api/xml/ 开头的 URL 路径。无论这些文件实际存储在哪个 Directory 下,只要请求 URL 匹配,就会应用 LimitXMLRequestBody 限制。设置值为 1048576 表示允许最大 1MB 的 XML 数据。如果客户端发送的 POST 请求体超过此值,Apache 会在解析前拒绝连接,返回 HTTP 413 状态码。注意,LimitXMLRequestBody 默认值为 0,表示无限制,因此必须显式设置为正整数才能启用限制。

通过Apache Tika Server REST API从1400多种文件格式中提取文本和元数据。处理PDF、DOCX、PPTX、电子邮件归档以及带有MIME类型检测的嵌入式文档提取。
如何验证 LimitXMLRequestBody 是否按预期工作
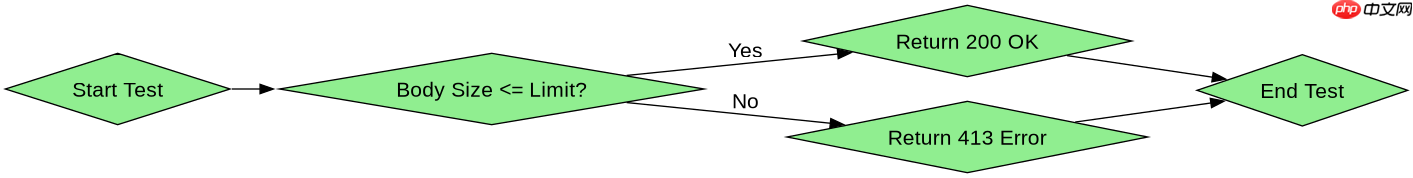
验证方法是通过构造不同大小的 XML 请求体进行测试,观察服务器响应。可以使用 curl 命令模拟 POST 请求,发送小于、等于和大于设定阈值的 XML 数据。对于小于阈值的情况,请求应正常处理;对于超过阈值的情况,应立即收到 413 错误,且不会触发后端应用逻辑。
# 测试用例 1: 小体积 XML (应成功)
curl -X POST -H "Content-Type: application/xml" \
     -d "<root><data>small</data></root>" \
     http://localhost/api/xml/test.xml
# 预期结果: HTTP 200 OK 或后端处理结果

# 测试用例 2: 大体积 XML (应失败)
# 生成一个 2MB 的 XML 文件
dd if=/dev/zero bs=1M count=2 | tr '\0' 'x' > large.xml
xmlstarlet ed -L -s / -t d -v "<root><data>$(cat large.xml)</data></root>" large.xml

# 发送大文件
curl -X POST -H "Content-Type: application/xml" \
     --data-binary @large.xml \
     http://localhost/api/xml/test.xml
# 预期结果: HTTP 413 Payload Too Large
执行上述测试时,第一个请求因 XML 内容很小,顺利通过 Apache 的检查,由后端应用处理。第二个请求中,dd 命令生成了 2MB 的数据,经过 xmlstarlet 包装成 XML 结构后,总大小远超 1MB 的限制。Apache 在接收到完整请求头并开始读取 body 时,发现长度超过 LimitXMLRequestBody 设定的 1048576 字节,立即中断连接并返回 413 状态码。这证明了基于 URL 路径的配置能有效拦截超大 XML 请求,保护后端服务免受资源耗尽攻击。确保 mod_xml2enc 已加载,可通过 apachectl -M | grep xml2enc 检查模块列表。
当 LimitXMLRequestBody 与 ModSecurity 规则冲突时如何处理
如果服务器上同时启用了 ModSecurity WAF,两者可能在处理大型请求时产生冲突。ModSecurity 有自己的 SecRequestBodyLimit 指令,用于控制请求体大小。若 ModSecurity 的限制值小于 Apache 的 LimitXMLRequestBody,请求会在 ModSecurity 阶段被拦截,返回 403 或 413 错误,而不会到达 Apache 的 LimitXMLRequestBody 检查点。反之,若 ModSecurity 限制更大,则 Apache 的限制先生效。为避免混淆,应统一两个组件的大小限制策略,优先在 Apache 层面使用 LimitXMLRequestBody 作为第一道防线,因为它在更早的阶段(请求体读取初期)就进行拦截,节省系统资源。