








研究者披露linux内核tcp漏洞noisytcp(cve-2026-99288),可在满足多接收队列或跨cpu收包条件的主机上,通过可达tcp服务触发内核崩溃。原始研究已确认远程拒绝服务,演示涉及nginx、apache和ssh等入口;这不等于这些应用自身存在同一个漏洞,也不能将实验中的对象释放后使用直接写成通用远程代码执行。
问题发生在TCP连接查找与对象复用之间
TCP连接查找采用无锁读取,关联对象的内存可能在读取者结束前被复用。攻击者若在特定检查与引用计数操作之间制造并发收包,可能使查找取得已变化对象的引用。修复增加了对未入哈希表套接字的拒绝检查。
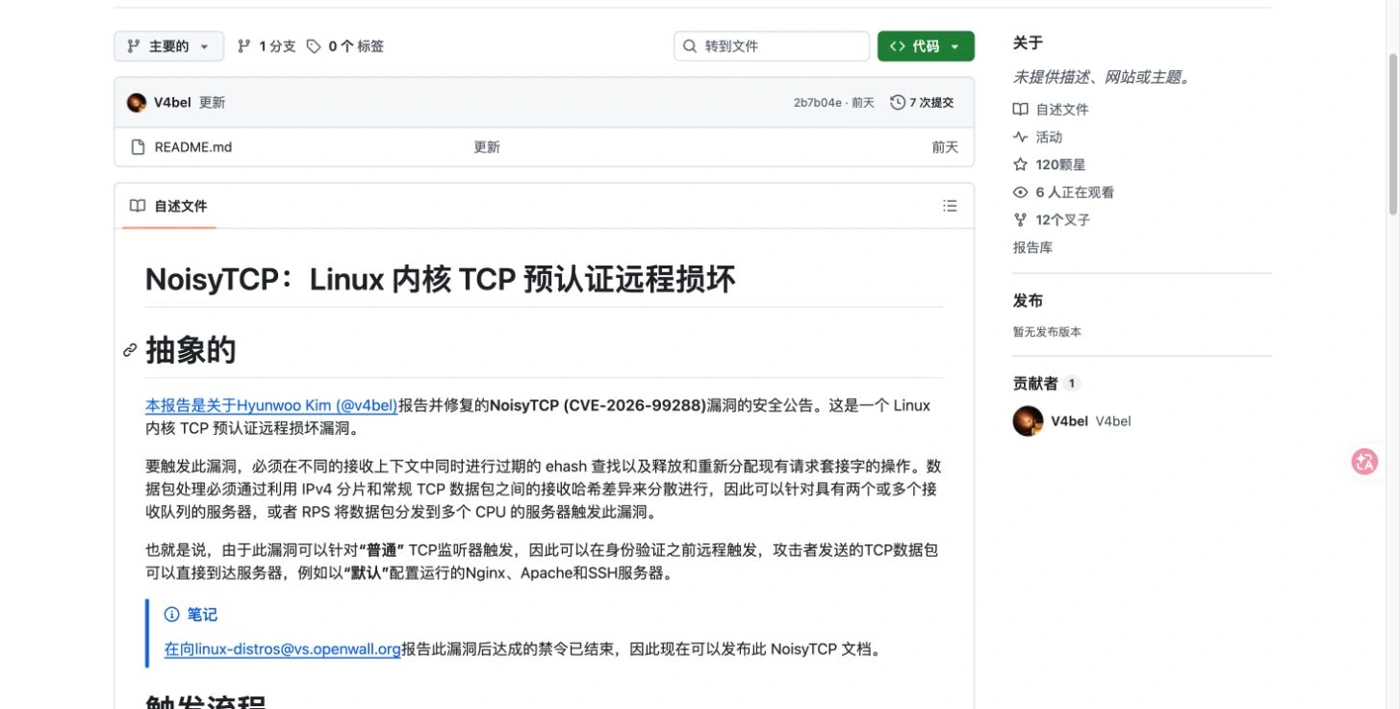
研究说明将问题定位于Linux内核,而非Nginx或SSH应用配置。
同一漏洞在不同环境中并不等速触发
研究要求至少两个RX队列,或配置RPS使收包能在多个CPU上并发进行。作者在QEMU/KVM虚拟机上的实验约5秒至2分钟触发,而针对安静裸机、8个RX队列调校的实验约需14小时。这些时间属于指定实验条件,不能当作任意公网服务器的固定攻击时长。

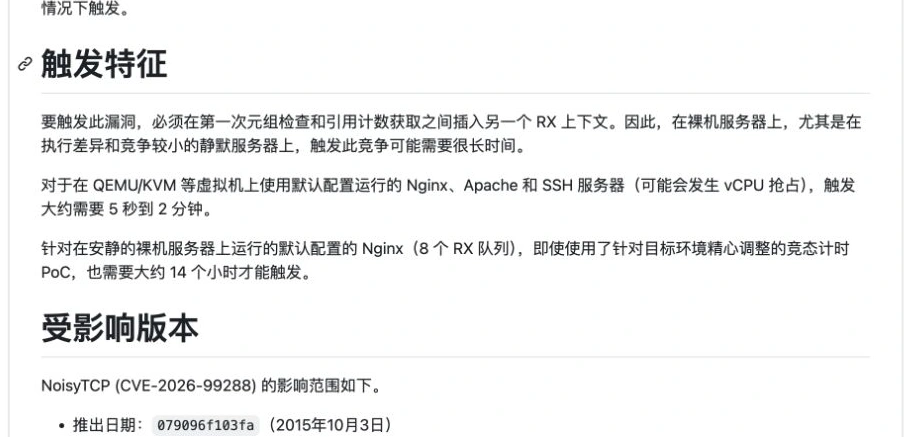
原始说明对虚拟机、安静裸机及实验时间分别限定条件。
容器仍需要处理宿主机内核
容器与宿主机共享内核,容器中的可达TCP服务也可能成为触发入口;更新容器里的Web服务器不能替代修复宿主机内核。研究给出2015年引入提交及2026年11月3日修复提交,发行版是否受影响应以自己的包版本和回补记录判断。
Debian安全跟踪已列出包含修复的内核包。研究同时讨论关闭SYN cookies或限制收包并发的临时方法,但这些操作会牺牲SYN flood防护或性能;管理员应优先使用发行版安全更新,不把临时规避视为无代价的永久配置。





















