








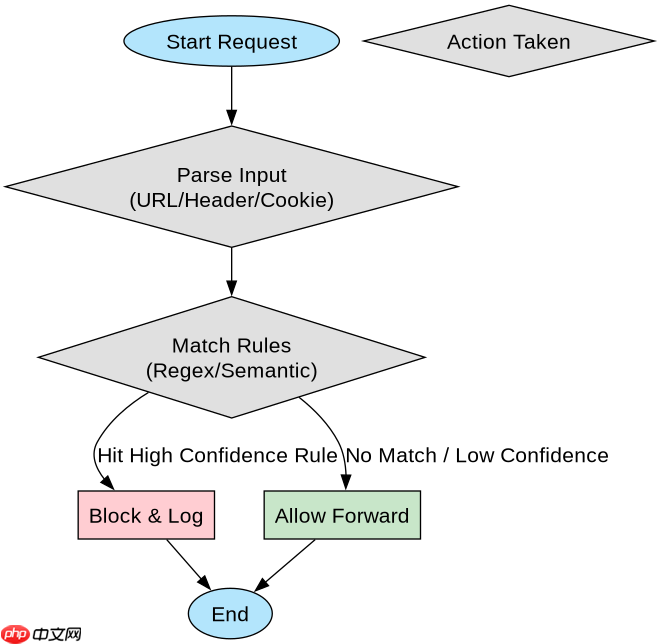
生产环境中通过waf有效拦截恶意sql注入流量,核心在于启用基于正则表达式或语义分析的规则集,并配置严格的动作策略(如block)与日志记录。具体做法是开启waf的sql注入防护模块,针对http请求中的参数、header和body进行扫描,匹配常见注入特征(如单引号闭合、注释符、危险函数调用),一旦命中即阻断请求并返回403状态码。同时需结合白名单机制排除业务正常的特殊字符输入,避免误杀。
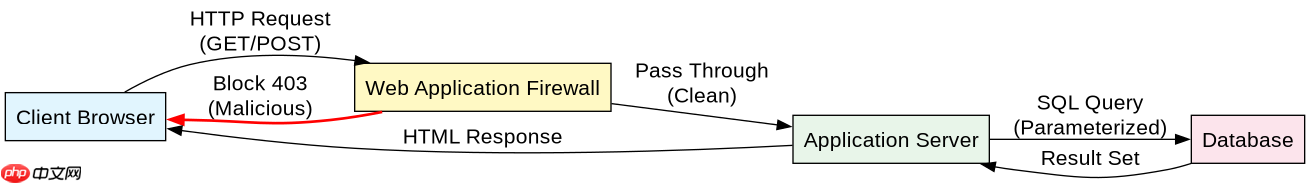
如何配置WAF规则以精准识别SQL注入特征
配置WAF规则时,应优先启用内置的高置信度规则库,这些规则通常覆盖了OWASP Top 10中常见的SQL注入模式。开发者需要关注规则的动作设置,将高危匹配项设为“拦截”而非“告警”,并确保规则作用于所有关键入口点,包括GET参数、POST Body以及Cookie。此外,对于使用ORM框架的应用,由于底层查询已自动转义,可考虑在WAF层对特定路径放宽限制或添加例外,以减少误报。
import re

def check_sql_injection(input_str):
    # 定义常见的SQL注入特征正则
    patterns = [
        r"(?i)(?:union\s+(?:all\s+)?select)",
        r"(?i)(?:or|and)\s+['"]?\d+['"]?\s*=\s*['"]?\d+",
        r"(?i)(?:;\s*(?:drop|delete|insert|update|alter))",
        r"(?:--|\/\*)"
    ]
    for pattern in patterns:
        if re.search(pattern, input_str):
            return True, "Potential SQL Injection Detected"
    return False, "Clean Input"

# 测试用例
test_inputs = [
    "username=admin' OR '1'='1",
    "search=1; DROP TABLE users",
    "id=1 UNION SELECT * FROM passwords",
    "name=John Doe"
]

for inp in test_inputs:
    is_malicious, msg = check_sql_injection(inp)
    print(f"Input: {inp} | Result: {msg}")
上述代码模拟了WAF核心的检测逻辑。运行结果显示,包含`UNION SELECT`、`OR '1'='1'`及`DROP TABLE`等特征的输入均被标记为恶意,而正常文本则通过检查。实际部署时,WAF引擎会执行类似但更复杂的解析流程,处理URL编码、Unicode混淆等多层绕过尝试。
如何处理WAF拦截后的业务异常与日志分析
当WAF成功拦截注入流量后,应用服务器通常会收到403 Forbidden响应或连接重置。开发团队需建立监控机制,实时捕获WAF的拦截日志,分析被拦请求的来源IP、Payload内容及触发规则ID。若发现大量误报,应调整规则的宽松度或添加业务特定的白名单;若发现漏报,则需补充新的正则特征或升级WAF规则库。定期审查日志有助于优化防护策略,平衡安全性与可用性。

import json
from datetime import datetime

class WAFLogger:
    def __init__(self, log_file="waf_logs.json"):
        self.log_file = log_file

    def log_block(self, ip, payload, rule_id, timestamp=None):
        entry = {
            "timestamp": timestamp or datetime.now().isoformat(),
            "ip": ip,
            "payload": payload,
            "rule_id": rule_id,
            "action": "BLOCKED"
        }
        with open(self.log_file, "a", encoding="utf-8") as f:
            f.write(json.dumps(entry, ensure_ascii=False) + "\n")
        print(f"[LOG] Blocked request from {ip}: Rule {rule_id}")

# 模拟WAF拦截事件
logger = WAFLogger()
logger.log_block("192.168.1.100", "admin' OR '1'='1", "SQLI-001")
logger.log_block("10.0.0.5", "1; DELETE FROM users", "SQLI-002")
该日志记录程序展示了如何将WAF的拦截事件持久化。通过结构化JSON格式存储IP、Payload和Rule ID,便于后续使用ELK等工具进行聚合分析。例如,统计特定Rule ID的出现频率可识别高频攻击源,而分析Payload多样性有助于发现新型攻击手法。确保日志写入操作本身不受注入影响,且具备足够的保留周期以满足合规要求。
基于程序中某个输入、条件或结果的具体问题
在程序中,如果直接拼接用户输入到SQL语句中,即使经过简单的WAF过滤,仍可能因编码差异或逻辑漏洞导致注入。例如,当输入包含双引号且未正确转义时,某些数据库驱动可能解析异常。因此,除了依赖WAF,应用层必须强制使用参数化查询(Prepared Statements)。以下代码演示了如何使用Python的sqlite3库安全地执行查询,彻底杜绝注入风险。
import sqlite3

def get_user_safe(user_id):
    conn = sqlite3.connect('example.db')
    cursor = conn.cursor()
    # 使用参数化查询,防止SQL注入
    query = "SELECT * FROM users WHERE id = ?"
    try:
        cursor.execute(query, (user_id,))
        result = cursor.fetchone()
        return result
    except sqlite3.Error as e:
        print(f"Database error: {e}")
        return None
    finally:
        conn.close()

# 测试
print(get_user_safe(1))
print(get_user_safe("1 OR 1=1"))
运行上述代码,第一个调用返回ID为1的用户数据,第二个调用因传入字符串"1 OR 1=1"作为参数,被SQLite视为普通字符串值而非SQL逻辑,从而不会执行额外的OR判断,返回None或空结果。这证明了参数化查询是防御SQL注入的根本手段,WAF仅作为纵深防御的一层。


















