








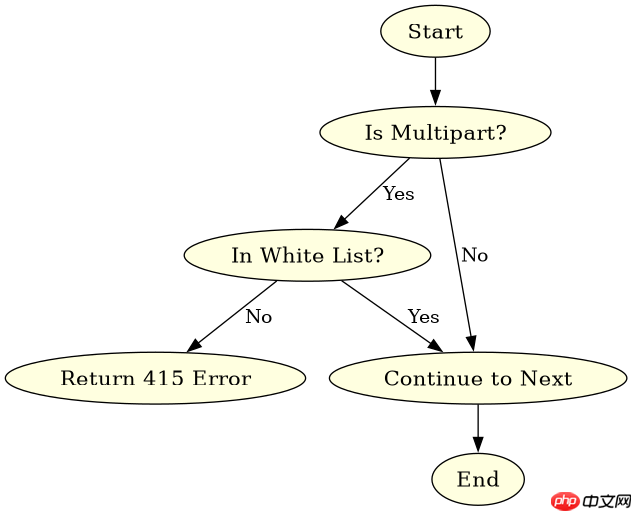
在thinkphp8中,只放行指定路由的multipart请求可以通过自定义中间件实现。具体做法是创建一个检查请求content-type是否为multipart/form-data的中间件,并在该中间件中判断当前路由是否在白名单内,如果不是则返回403或415错误。
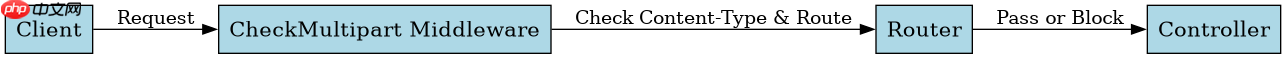
如何创建并注册这个中间件?
你需要创建一个名为CheckMultipart的中间件类,并在其中编写逻辑来拦截非白名单路由的multipart请求。然后,在app/middleware.php或路由配置中注册它。
<?php
namespace app\middleware;

class CheckMultipart
{
    private $allowedRoutes = ['/api/upload', '/api/avatar'];

    public function handle($request, \Closure $next)
    {
        if ($request->isMultipart()) {
            $path = $request->path();
            if (!in_array($path, $this->allowedRoutes)) {
                return json(['error' => 'Multipart requests are only allowed on specific routes'], 415);
            }
        }
        return $next($request);
    }
}
预期结果:当访问/api/upload时,如果请求是multipart类型,则正常处理;如果访问其他路由且请求是multipart类型,则返回415状态码和错误信息。
立即学习“PHP免费学习笔记(深入)”;

Build MCP servers and clients for PHP applications with the official PHP SDK
下载
使用官方Model Context Protocol PHP SDK将PHP应用程序功能暴露为MCP工具、资源和提示,用于代理工作流。
如何在路由中应用这个中间件?
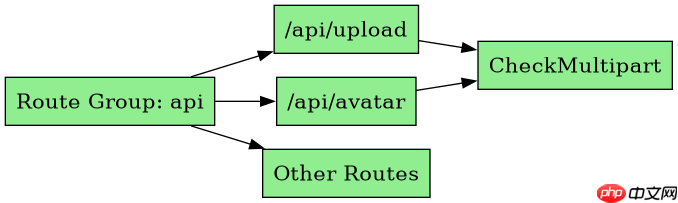
你可以在路由定义中直接应用这个中间件,或者在全局中间件列表中注册它。推荐在特定路由组中应用,以限制其影响范围。
<?php
use think\facade\Route;

Route::group('api', function () {
    Route::post('upload', 'UploadController/upload')->middleware(\app\middleware\CheckMultipart::class);
    Route::post('avatar', 'AvatarController/upload')->middleware(\app\middleware\CheckMultipart::class);
});
预期结果:只有/api/upload和/api/avatar这两个路由会经过CheckMultipart中间件检查,其他路由不受影响。
如果上传接口需要同时支持JSON和multipart,如何处理?
可以在中间件中进一步判断请求的Content-Type,允许multipart和application/json两种类型,但仅对multipart进行白名单限制。这样既保证了安全性,又兼容了不同的客户端需求。


















