








thinkphp 8.0 的安全支持已结束,6.1 项目应直接升级至 thinkphp 6.1 的最新小版本(如 6.1.45+),以获取最新的安全补丁和稳定性修复。无需大版本迁移,只需更新 composer 依赖并运行基础兼容性测试即可确保系统安全。

如何执行 ThinkPHP 6.1 的 Composer 升级
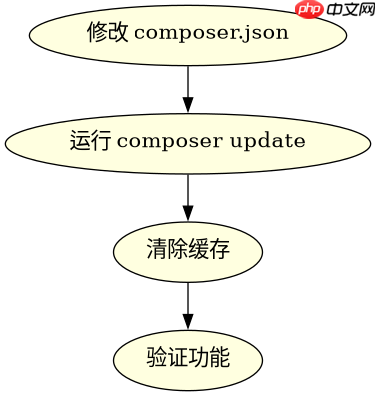
通过修改 composer.json 中的版本号约束并执行 update 命令,可以拉取最新的 6.1.x 稳定版。此操作会替换 vendor 目录下的核心文件,保留应用代码不变。
composer require topthink/framework:~6.1.45
composer update topthink/framework
执行上述命令后,Composer 会解析依赖树并下载最新版本。建议先备份数据库和项目文件,随后运行 php think clear 清除缓存,最后启动应用进行冒烟测试,确认路由、模型和视图层无报错。
立即学习“PHP免费学习笔记(深入)”;
修复 Core bailout 状态损坏安全问题,以及 BZ2、DOM、PDO、Opcache/JIT 内存与执行错误,改进 Unicode 字素处理、URL 解析、TLS 流状态、信号分发及会话错误处理。
升级后需要检查哪些兼容性问题
虽然 6.1 内部小版本升级通常向后兼容,但需重点检查中间件注册方式、助手函数行为变化以及第三方扩展的适配情况。特别是涉及数据库查询构造器和模板引擎的部分,需验证原有逻辑是否因底层优化而改变输出。
// 示例:检查中间件注册
// app/middleware.php
return [
    \app\middleware\CheckToken::class,
];

// 旧版可能使用 config/middleware.php 或全局注册
// 升级后需确认中间件加载顺序未受影响
开发者应逐一核对自定义中间件的 handle 方法签名,确保其符合新版规范。同时,检查 config/database.php 中的连接配置是否仍被正确读取,避免因配置项键名微调导致连接失败。若使用了 think-orm 的特定特性,如关联预载入,需验证其在最新 ORM 版本中的性能表现和结果一致性。
基于具体输入条件验证升级后的安全性
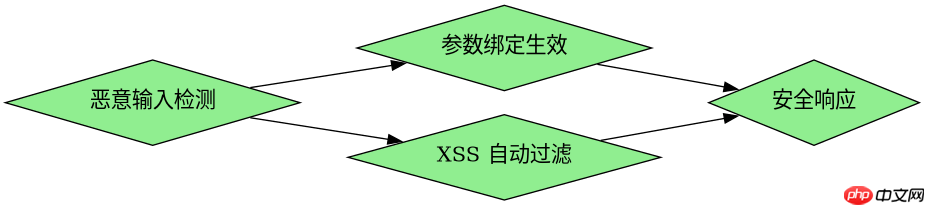
以用户登录接口为例,验证升级后框架对 SQL 注入和 XSS 攻击的防护机制是否依然生效。通过构造恶意输入,观察框架自动转义和参数绑定功能是否正确拦截异常请求。
public function login(Request $request)
{
    $username = $request->param('username');
    // 使用参数绑定防止 SQL 注入
    $user = Db::name('users')
        ->where('username', $username)
        ->find();

    if ($user) {
        // 输出前自动过滤 XSS
        return json(['status' => 'ok', 'data' => $user]);
    }
    return json(['status' => 'error'], 401);
}
在升级后的环境中,发送包含 ' OR '1'='1 的 username 参数,框架应返回空结果而非所有用户数据。同时,检查模板渲染时是否自动对变量进行 HTML 实体编码,确保前端展示安全。此验证过程确认了核心安全组件在版本迭代中未被削弱。


















