








在 nginx 中配置 naxsi 模块作为 web 应用防火墙,核心做法是在 nginx 配置文件中使用 naxsi_core.rules 定义基础规则,并在 location 块中通过 naxsi_rules_body 引用这些规则。启用后,nginx 会实时检查 http 请求中的 sql 注入、xss 等攻击载荷,并根据配置决定是记录日志还是直接拦截(返回 403)。具体操作包括加载模块、引入规则文件以及设置 learningmode 或 deny 模式。
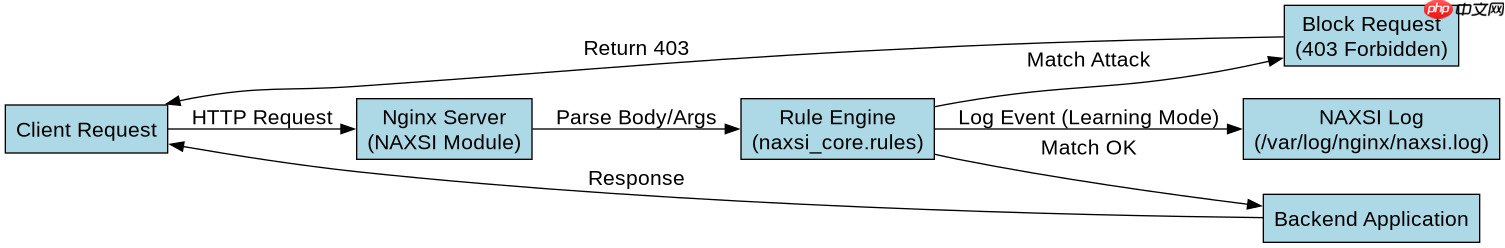
如何启用并加载 NAXSI 基础规则
要启用 NAXSI,首先需要在 Nginx 的主配置文件(如 nginx.conf)的 http 块中引入核心的规则文件。通常这个文件位于 /etc/nginx/naxsi_core.rules。接着,在需要保护的 server 或 location 块中,使用 NAXSI_RULES_BODY 指令来激活对请求体的检查。这一步是基础,确保所有进入该位置的流量都会经过 WAF 的规则引擎匹配。
http {
    include /etc/nginx/naxsi_core.rules;

    server {
        listen 80;
        server_name example.com;

        location / {
            proxy_pass http://backend;
            NAXSI_RULES_BODY Include "./basic-rule.conf";
        }
    }
}上述配置中,include 指令加载了全局的基础规则集,而 NAXSI_RULES_BODY 则指定了具体的业务规则文件 basic-rule.conf。如果没有正确包含这两个部分,NAXSI 将不会生效。确保路径正确且文件存在是第一步。
如何配置学习模式以验证规则准确性
在生产环境直接开启拦截模式可能会导致误报,因此建议先启用 LearningMode。在学习模式下,NAXSI 不会拦截任何请求,而是将匹配到的攻击特征记录到指定的日志文件中。通过分析这些日志,可以确认哪些正常请求被误判,从而调整规则。配置方法是在 location 块中添加 NAXSI_WAF 指令并设置为 LearningMode,同时指定日志路径。

location / {
    proxy_pass http://backend;
    NAXSI_RULES_BODY Include "./basic-rule.conf";
    NAXSI_WAF LearningMode;
    NAXSI_LOG_PATH /var/log/nginx/naxsi.log;
}
启动服务后,访问网站并观察 /var/log/nginx/naxsi.log。如果日志中没有出现大量针对正常参数的警告,说明规则配置合理。一旦确认无误,可以将 LearningMode 替换为默认的 Deny 模式,此时匹配规则的请求将被直接拒绝。
基于特定输入条件如何调整规则以允许合法参数
当发现某些合法的 API 参数(如包含特殊字符的 JSON 数据)被误拦截时,可以通过修改 basic-rule.conf 中的规则来排除特定 URI 或参数。例如,如果某个接口接受包含 <script></script> 字段的测试数据,可以在规则中使用 !SecRuleArgs 或更细粒度的 !CheckRule 进行豁免。具体做法是在规则行末尾添加 !CheckRule "%{VAR_NAME} >= 5" 来放宽阈值,或者使用 !SecRule 语法针对特定变量名进行忽略。
# 在 basic-rule.conf 中
SecRule ARGS:username "@rx .*" "id:1,drop,msg:'SQL Injection',!CheckRule "%{VAR_NAME} >= 10""
这种调整确保了只有当参数值超过一定长度或符合特定模式时才触发拦截,从而平衡安全性与可用性。每次调整后,务必重新加载 Nginx 配置并再次通过日志验证效果。


















