在 apache 中配置 listen 端口配合 iptables 做端口映射,核心做法是让 apache 监听一个非标准的高位端口(如 8080),然后在服务器防火墙层使用 iptables 的 prerouting 链将外部访问的标准 http 端口(80)或 https 端口(443)流量转发到该高位端口。这样做的好处是当 apache 进程崩溃重启时,无需重新配置防火墙规则即可恢复服务,且能实现更细粒度的网络访问控制。
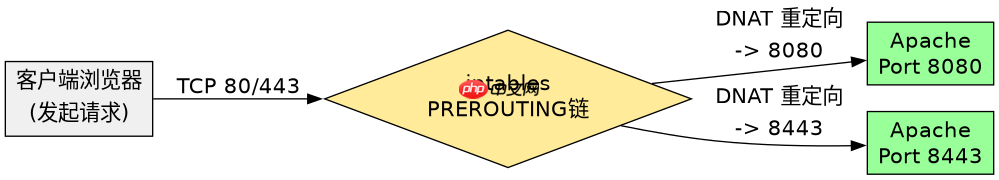
iptables 如何配置 DNAT 规则实现端口重定向
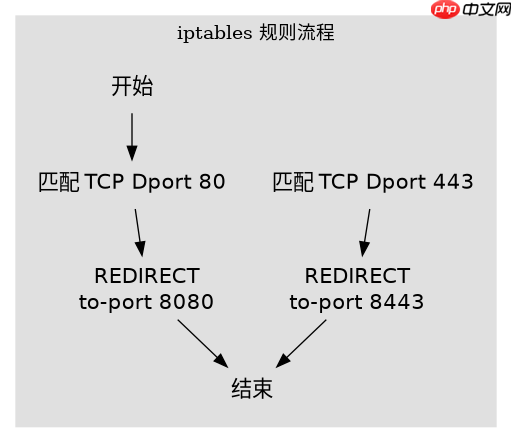
要实现从外部端口到内部端口的映射,需要在 iptables 的 nat 表中添加 PREROUTING 规则。这条规则会匹配目标地址和端口,并将数据包的目标地址修改为本地回环地址或本机 IP,同时修改目标端口为 Apache 实际监听的端口。对于 HTTP 流量,通常是将 TCP 协议的 80 端口映射到 8080;对于 HTTPS 流量,则是将 443 端口映射到 8443。执行这些命令后,外部请求到达服务器的网卡接口时,内核网络栈会先经过 nat 表处理,将包转发给监听在 8080/8443 端口的 Apache 进程。

通过Apache Tika Server REST API从1400多种文件格式中提取文本和元数据。处理PDF、DOCX、PPTX、电子邮件归档以及带有MIME类型检测的嵌入式文档提取。
# 保存当前规则
iptables-save > /etc/sysconfig/iptables

# 添加 HTTP 端口映射 (80 -> 8080)
iptables -t nat -A PREROUTING -p tcp --dport 80 -j REDIRECT --to-port 8080

# 添加 HTTPS 端口映射 (443 -> 8443)
iptables -t nat -A PREROUTING -p tcp --dport 443 -j REDIRECT --to-port 8443

# 验证规则是否生效
iptables -t nat -L -n -v
Apache 如何绑定并监听指定的非标准端口
在防火墙规则配置完成后,需要确保 Apache 正在监听刚才指定的高位端口。这主要通过修改 Apache 的主配置文件 httpd.conf 或 ports.conf 来实现。找到 Listen 指令,将其后的端口号改为与 iptables 映射目标一致的端口,例如 8080 和 8443。如果使用的是基于虚拟主机的配置,还需要检查每个 VirtualHost 块中的 <virtualhost></virtualhost> 标签,将其修改为对应的监听端口,如 <virtualhost></virtualhost>。这样 Apache 才能接收到经过 iptables 转发过来的数据包。修改配置后,必须重启 Apache 服务使更改生效。
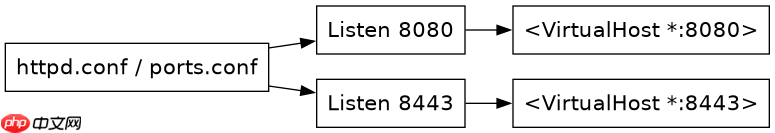
# httpd.conf 或 ports.conf 示例
Listen 8080
Listen 8443

# 虚拟主机配置示例
<VirtualHost *:8080>
    ServerName example.com
    DocumentRoot /var/www/html
</VirtualHost>

<VirtualHost *:8443>
    ServerName secure.example.com
    DocumentRoot /var/www/secure
    SSLEngine on
    SSLCertificateFile /path/to/cert.pem
    SSLCertificateKeyFile /path/to/key.pem
</VirtualHost>
SELinux 策略对非标准端口 Apache 访问的影响及解决
在 CentOS、RHEL 等启用 SELinux 的系统上,Apache 默认只被允许监听 80 和 443 端口。如果直接让 Apache 监听 8080 或 8443,SELinux 会阻止其启动或导致服务异常。要解决这个问题,需要使用 semanage 工具将新端口加入 Apache 的网络端口白名单。通过设置布尔值或端口类型,告诉 SELinux 允许 httpd 进程绑定到这些自定义端口。这一步骤是配置过程中极易被忽略但至关重要的一环,否则即使 iptables 和 Apache 配置正确,服务也无法正常运行。
# 安装 policycoreutils-python-utils (提供 semanage 命令)
yum install policycoreutils-python-utils

# 将 8080 端口标记为 http_port_t
semanage port -a -t http_port_t -p tcp 8080

# 将 8443 端口标记为 http_port_t
semanage port -a -t http_port_t -p tcp 8443

# 验证端口上下文
semanage port -l | grep http_port_t