








在 nginx 源码中启用 securelink 模块,需要在编译时通过 ./configure 命令添加 --with-http_securelink_module 参数。该模块默认未包含在标准安装中,必须显式开启才能使用其提供的基于 url 签名和 ip 限制的防盗链功能。

如何配置 securelink 验证逻辑
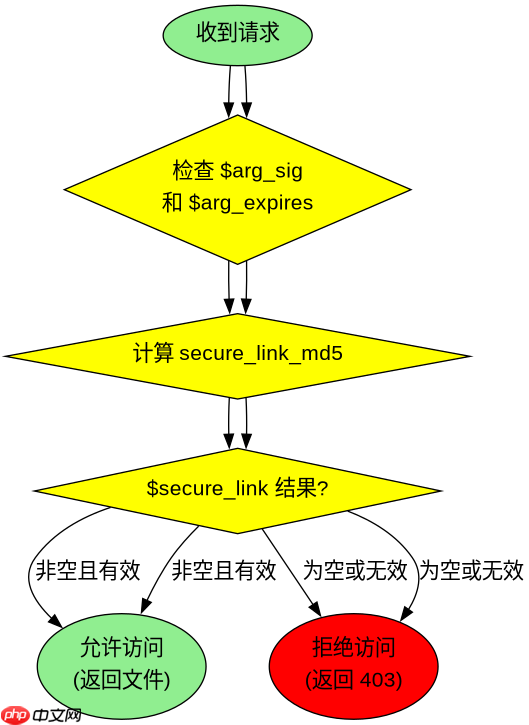
启用模块后,需在 server 或 location 块中使用 secure_link 指令定义密钥和过期时间,并通过 secure_link_md5 生成签名。验证失败时,Nginx 会返回 403 错误。

server {
    listen 80;
    server_name example.com;

    location /protected/ {
        # 定义密钥和过期时间戳
        set $secret_key "my_secret_key";

        # 从 URL 参数获取签名和时间戳
        # 格式: /file.mp4?expires=1678886400&sig=xxxxxx
        secure_link $arg_sig,$arg_expires;
        secure_link_md5 "$secure_link_expires:$uri:$secret_key";

        # 如果签名无效或已过期,返回 403
        if ($secure_link = "") {
            return 403 "Forbidden";
        }

        # 如果链接被标记为禁止(例如重放攻击)
        if ($secure_link = "0") {
            return 403 "Link Expired or Invalid";
        }

        root /var/www/html;
    }
}
如何生成正确的 MD5 签名
客户端生成的签名必须严格遵循 secure_link_md5 指令定义的字符串格式。通常格式为 <expires>:<uri>:<secret_key></secret_key></uri></expires>,并使用 MD5 算法进行哈希计算,最后进行 Base64 编码并替换特殊字符。

# Python 示例:生成签名
import hashlib
import base64
import time

secret_key = "my_secret_key"
uri = "/protected/file.mp4"
expires = str(int(time.time()) + 3600)  # 1小时后过期

# 构造原始字符串
raw_string = f"{expires}:{uri}:{secret_key}"

# 计算 MD5
md5_hash = hashlib.md5(raw_string.encode()).digest()

# Base64 编码并替换字符 (类似 Nginx 的 secure_link_md5 行为)
sig = base64.b64encode(md5_hash).decode().replace('+', '-').replace('/', '_')

print(f"URL: {uri}?expires={expires}&sig={sig}")
print(f"Raw String for Hash: {raw_string}")
当 URL 中不包含 expires 参数时会发生什么
如果请求的 URL 中缺少 $arg_expires 或 $arg_sig 参数,secure_link 指令解析出的变量将为空。此时 secure_link_md5 无法正确计算预期签名,导致 $secure_link 变量的值为空字符串 ""。根据上述配置中的 if 判断,服务器将直接返回 403 Forbidden 响应,拒绝访问资源。

















