








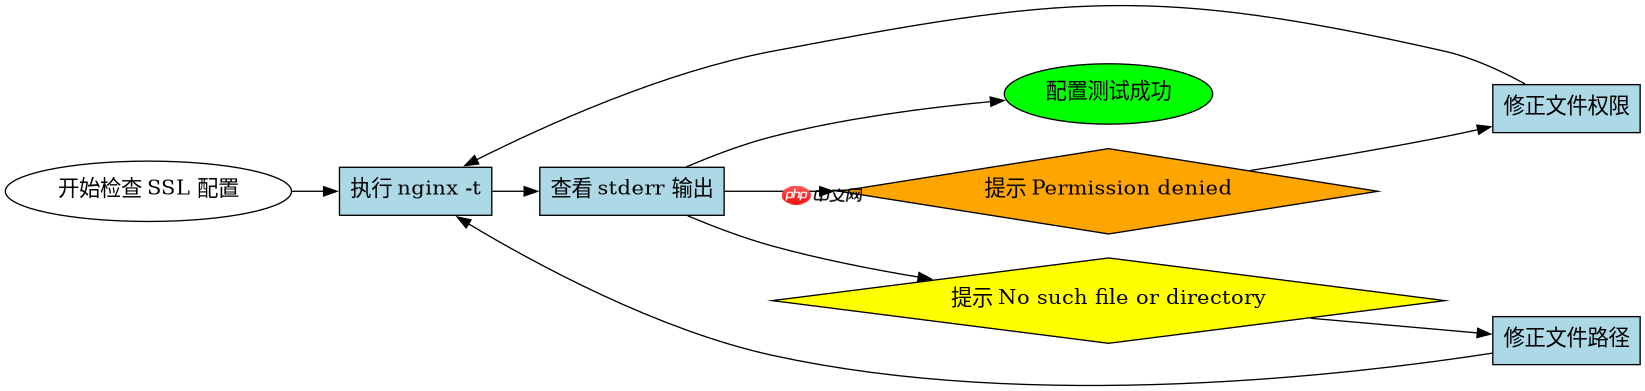
检查 nginx 中 ssl 证书文件路径是否正确,最直接的方法是使用 nginx -t 命令进行配置语法和文件存在性校验。该命令会读取配置文件并尝试打开指定的证书和密钥文件,如果路径错误或文件不存在,会在标准错误输出中明确提示 open() "..." failed (2: no such file or directory)。此外,在 server 块中通过 ssl_certificate 和 ssl_certificate_key 指令指定路径时,必须确保路径是绝对路径或相对于 nginx 工作目录的有效相对路径,且运行 nginx 进程的用户(通常是 www-data 或 nginx)对该文件具有读取权限。
如何验证证书与私钥的匹配关系
除了路径正确,还需确保证书文件和私钥文件是配对的。可以使用 openssl 命令行工具提取两者的 MD5 指纹或公钥参数进行比对。如果指纹不一致,Nginx 虽然能启动,但在建立 HTTPS 连接时会报错或无法正常工作。
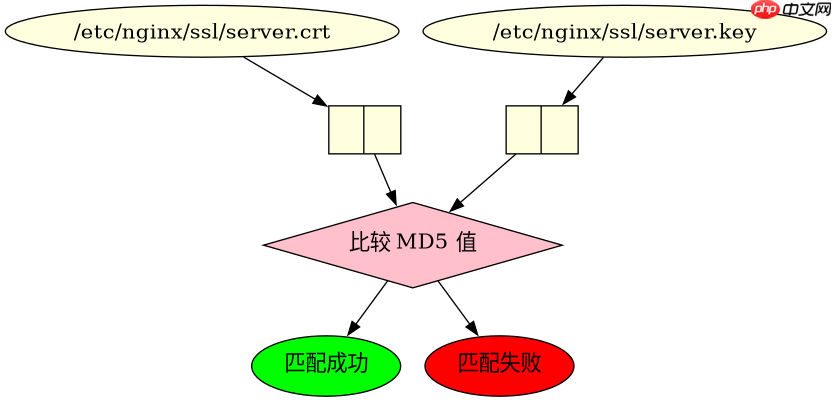
openssl x509 -noout -modulus -in /etc/nginx/ssl/server.crt | openssl md5
openssl rsa -noout -modulus -in /etc/nginx/ssl/server.key | openssl md5
运行上述两条命令后,对比输出的 MD5 值。如果两个值完全相同,说明证书和私钥匹配;如果不同,则需要重新生成证书请求或更换对应的私钥文件。这是排查 SSL 配置问题中除路径错误外最常见的故障点。

当 Nginx 启动失败时的具体报错分析
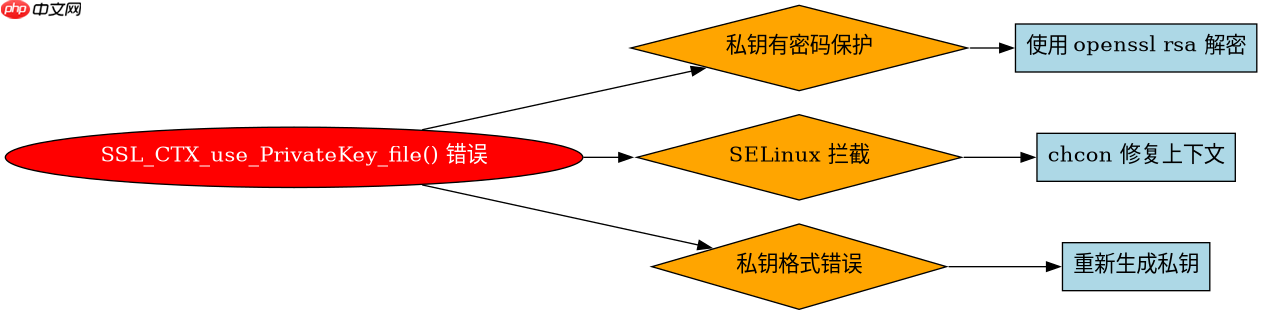
如果在执行 nginx -t 时看到关于 SSL_CTX_use_PrivateKey_file() 的错误,通常意味着私钥文件格式不正确、被加密或未授权访问。例如,如果私钥文件包含密码保护,Nginx 默认不支持在启动时输入密码,会导致加载失败。此时需要移除私钥密码或使用 openssl rsa 命令解密后再使用。另外,如果 SELinux 处于启用状态,即使路径和权限正确,也可能因为上下文标签不对而被拒绝访问,这时需要检查 audit.log 或使用 restorecon 修复上下文。
# 检查 SELinux 上下文
ls -lZ /etc/nginx/ssl/
# 如果类型不是 cert_t 或 private_key_t,可能需要调整
chcon -t cert_t /etc/nginx/ssl/server.crt
chcon -t private_key_t /etc/nginx/ssl/server.key
通过这种方式,可以全面覆盖从路径存在性、文件权限、内容匹配到系统安全策略的各个层面,确保 SSL 配置在实际运行环境中稳定有效。


















