








在 javascript 中实现请求数据预恢复策略,核心在于利用 abortcontroller 取消旧请求并立即发起新请求,同时结合 localstorage 或内存缓存存储快照。当页面刷新或网络中断时,优先从缓存读取数据以展示骨架屏或上次状态,随后通过后台静默请求更新最新数据。这种做法确保了用户界面的即时响应和数据的最终一致性。
如何拦截并取消重复的 Fetch 请求
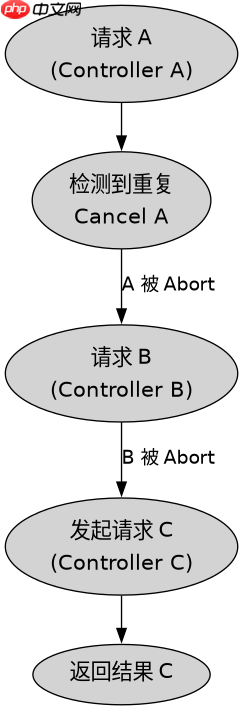
要实现预恢复中的“去重”与“抢占”,需要在全局或模块级维护一个 pendingRequests 映射表。每次发起请求前,检查是否存在相同标识符(如 URL 或业务 ID)的活跃控制器。若存在,调用其 abort() 方法终止旧连接,释放资源后立即创建新的 AbortController 并绑定到该标识符上。这样能避免并发请求造成的数据覆盖和资源浪费。
const pendingRequests = new Map();

async function fetchWithPreRecovery(url, options = {}) {
  // 1. 取消同URL的旧请求
  if (pendingRequests.has(url)) {
    const prevController = pendingRequests.get(url);
    prevController.abort();
    pendingRequests.delete(url);
  }

  // 2. 创建新控制器
  const controller = new AbortController();
  pendingRequests.set(url, controller);

  try {
    const response = await fetch(url, { ...options, signal: controller.signal });
    if (!response.ok) throw new Error('Network error');
    const data = await response.json();

    // 3. 成功后清理映射
    pendingRequests.delete(url);
    return data;
  } catch (error) {
    if (error.name !== 'AbortError') {
      console.error('Fetch failed:', error);
      // 失败时可触发回退逻辑
    }
    pendingRequests.delete(url); // 即使失败也清理,防止死锁
    throw error;
  }
}
上述代码展示了基本的抢占式请求逻辑。关键在于 pendingRequests 的生命周期管理:仅在请求成功或明确失败/取消后删除键值对。如果请求被中止,fetch 会抛出 AbortError,此时不应视为业务错误,而应忽略或记录调试信息。这种机制保证了在任何时刻,针对同一资源的请求只有一个处于活跃状态,新请求总是“抢占”旧请求的结果。
立即学习“Java免费学习笔记(深入)”;

使用Atmosphere构建通过WebSocket、SSE、gRPC、WebTransport、MCP、A2A和AG-UI流传输的JVM代理网关,并带有治理钩子。
如何在页面加载时实现数据快照恢复
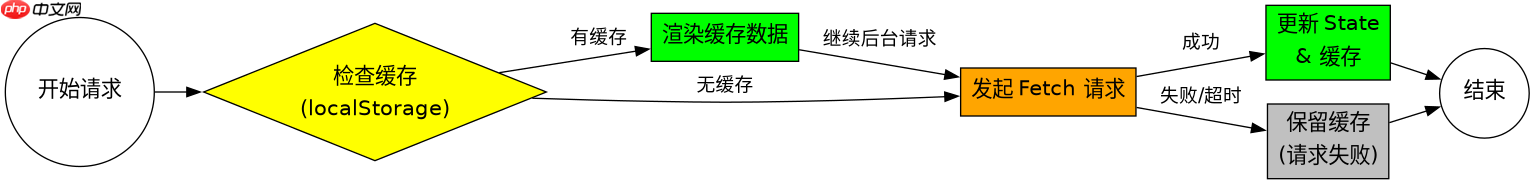
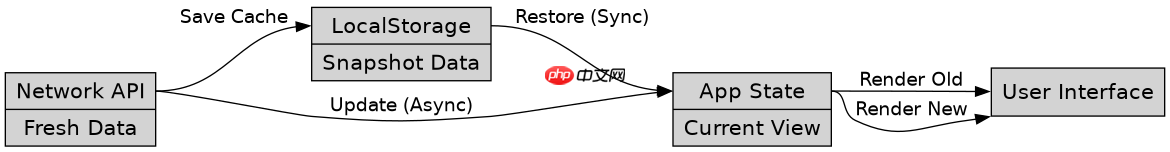
预恢复的另一半是“快照”。在应用初始化阶段,首先检查 localStorage 中是否存在对应 key 的 JSON 数据。如果存在,立即将其解析并渲染到 UI 组件中,此时用户看到的是“旧数据”但界面是完整的。紧接着,异步发起最新的 fetch 请求。当新请求返回时,用新数据替换 UI 状态。如果新请求失败,则保留旧数据不变,确保应用不会因网络问题而白屏。
// 模拟全局状态存储
let appState = null;

async function initApp() {
  // 1. 尝试从 localStorage 恢复
  const cachedData = localStorage.getItem('app_data_snapshot');
  if (cachedData) {
    appState = JSON.parse(cachedData);
    renderUI(appState); // 立即渲染旧数据
  } else {
    renderSkeleton();   // 无缓存时显示骨架屏
  }

  // 2. 后台静默获取最新数据
  try {
    const freshData = await fetchWithPreRecovery('/api/data');
    appState = freshData;
    renderUI(appState); // 更新为最新数据

    // 3. 更新快照,供下次使用
    localStorage.setItem('app_data_snapshot', JSON.stringify(freshData));
  } catch (e) {
    console.warn('Failed to fetch fresh data, keeping cache.');
    // 保持 appState 为旧数据或空,不崩溃
  }
}

function renderUI(data) {
  document.getElementById('content').innerText = JSON.stringify(data);
}

function renderSkeleton() {
  document.getElementById('content').innerText = 'Loading...';
}
这段代码演示了完整的恢复流程。注意 renderUI 会被调用两次:第一次使用缓存数据,第二次使用网络数据。这种“先本地后网络”的顺序是预恢复策略的关键。此外,只有在网络请求成功后才更新 localStorage,防止脏数据污染缓存。对于高频变动的数据,可以考虑设置 TTL(生存时间),在恢复前检查缓存是否过期。
基于 AbortController 信号的具体行为验证
在实现过程中,开发者常遇到一个问题:当旧请求被 abort 时,其对应的 catch 块是否会干扰新请求的状态?通过前面的代码可以看到,我们在 catch 中专门判断了 error.name === 'AbortError'。如果不做此判断,旧的异常处理逻辑可能会误以为网络故障而触发不必要的重试或错误提示。验证这一行为的最直接方式是观察控制台输出:当快速连续点击触发相同 URL 的请求时,只有最后一次请求的成功回调被执行,中间的被中止请求仅产生 AbortError 日志,不影响最终 appState 的值。


















