








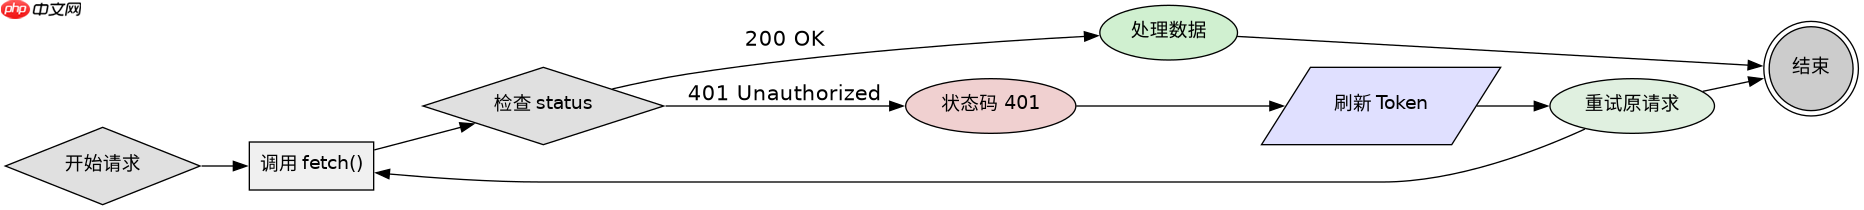
通过封装 fetch 函数并拦截响应中的状态码或特定字段来实现鉴权。具体做法是检查返回的 http 状态码,若为 401 则触发重新获取 token 的逻辑,并在重试成功后继续执行原请求。
如何判断接口返回了未授权错误
在 fetch 的 then 链中直接读取 response.status 属性。当服务器返回 401 时,表示当前凭证失效,需要立即中断当前流程并进入鉴权处理逻辑。
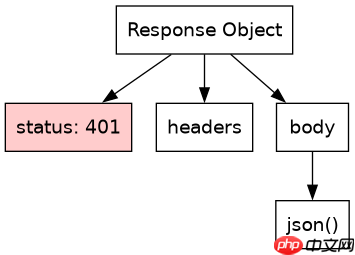
const response = await fetch('/api/data');
if (response.status === 401) {
  console.log('Token expired, need refresh');
}
如何在代码中自动刷新 Token
利用 Promise 队列机制,确保在 Token 刷新期间,所有失败的请求都等待刷新完成后再统一重试。核心逻辑是维护一个正在进行的刷新 Promise,后续请求复用该 Promise 而非发起新的刷新。

Build Java agent transport gateways with Atmosphere
下载
使用Atmosphere构建通过WebSocket、SSE、gRPC、WebTransport、MCP、A2A和AG-UI流传输的JVM代理网关,并带有治理钩子。
立即学习“Java免费学习笔记(深入)”;
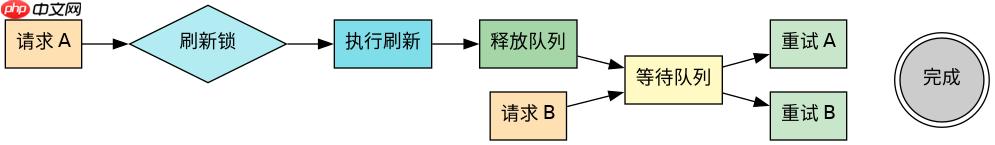
let isRefreshing = false;
let requests = [];

function handle401() {
  if (!isRefreshing) {
    isRefreshing = true;
    return refreshToken().then(() => {
      isRefreshing = false;
      requests.forEach(cb => cb());
      requests = [];
    });
  } else {
    return new Promise(resolve => {
      requests.push(resolve);
    });
  }
}
基于重试次数限制的具体问题
如果 Token 刷新失败(例如刷新 Token 本身也过期),程序不应无限循环重试,而应抛出错误或重定向到登录页。这可以通过在 refreshToken 失败时清空队列并拒绝所有等待的请求来实现。


















