








如何判断PHP加密文件是作者自研加密还是商业加密器加密的
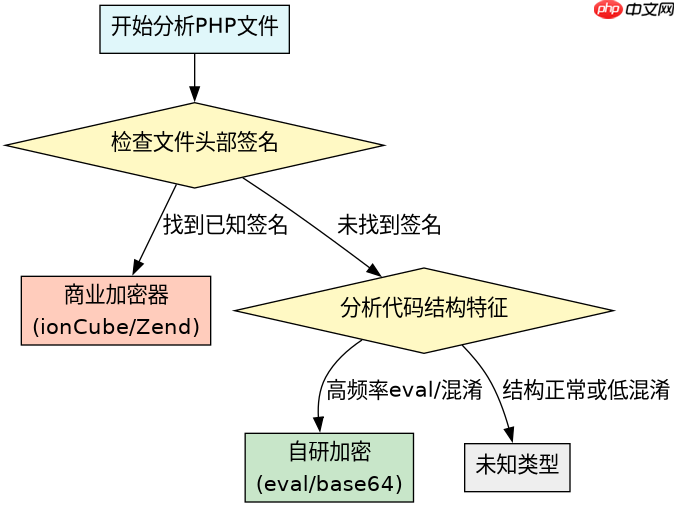
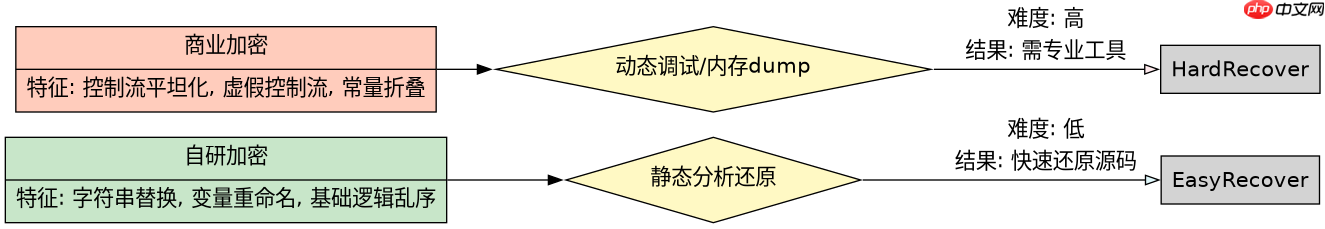
判断php加密文件的来源,核心在于分析其混淆程度、代码结构特征以及是否存在已知的解密工具痕迹。作者自研加密通常表现为简单的字符串替换、变量名重命名或基础的逻辑乱序,这类加密往往缺乏对控制流平坦化的处理,且容易通过静态分析还原;而商业加密器(如zend guard、ioncube等)则具有严格的头部校验、复杂的控制流混淆以及针对特定运行环境的绑定机制,其解密难度远高于自研方案,主要差在逆向工程所需的反汇编能力和环境模拟成本上。
自研加密与商业加密在技术实现上的具体差异是什么
自研加密多采用源码级别的简单变换,例如将函数名替换为随机字符串或使用eval进行动态执行,这种加密方式保留了较多的原始代码结构,攻击者可以通过正则表达式和AST(抽象语法树)分析快速定位关键逻辑。相比之下,商业加密器会对代码进行深度混淆,包括控制流平坦化、虚假控制流插入以及常量折叠,使得代码在静态分析下呈现出高度非线性的特征,必须依赖动态调试或编写专门的解混淆脚本来逐步还原。

基于程序中某个输入、条件或结果的具体问题
在实际操作中,如果加密文件中存在大量的eval(base64_decode(...))嵌套调用,且没有明显的版本标识或厂商信息,这通常是自研加密的典型特征。这类代码虽然难以直接阅读,但可以通过编写简单的解析器提取出最终的执行载荷。相反,如果文件头部包含特定的二进制签名(如ionCube的ionCube Loader标识),则说明该文件受限于特定的扩展环境,解密需要破解加载器的内存解密逻辑,难度呈指数级上升。
立即学习“PHP免费学习笔记(深入)”;
\<?php
// 示例:检测PHP加密文件类型的简单脚本
function detectEncryptionType($fileContent) {
    // 检查常见的商业加密头
    if (strpos($fileContent, 'ionCube') !== false || strpos($fileContent, 'Zend') !== false) {
        return 'Commercial';
    }

    // 检查自研加密特征:大量eval和base64
    $evalCount = substr_count($fileContent, 'eval(');
    $base64Count = substr_count($fileContent, 'base64_decode(');

    if ($evalCount > 5 && $base64Count > 5) {
        return 'Self-made';
    }

    return 'Unknown';
}

$content = file_get_contents('encrypted.php');
echo detectEncryptionType($content);
?\> 


















