








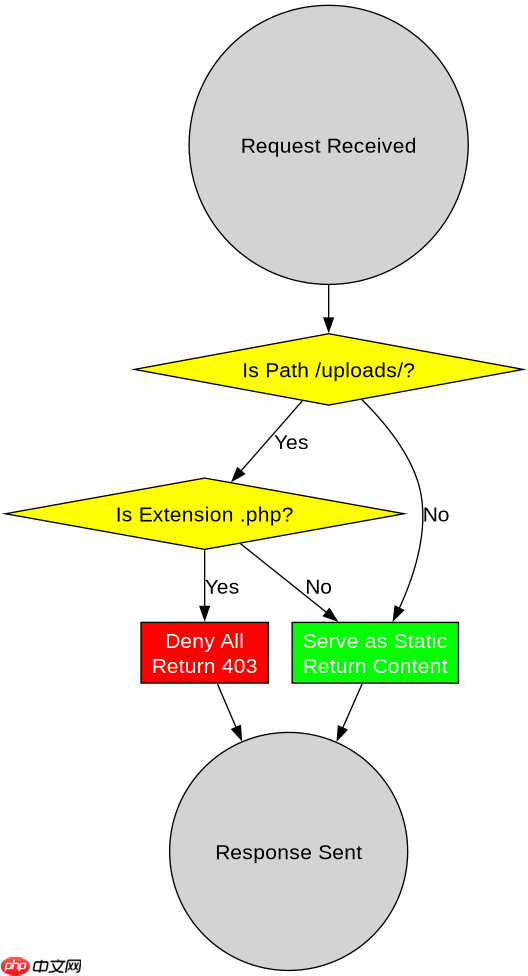
在 nginx 层缓解 php 解析类漏洞的核心做法是:确保所有以 .php 结尾的请求必须经过 php-fpm 处理,严禁将 .php 文件作为静态资源直接返回;同时通过 location 块精确匹配路径,并配合 deny all 或 return 403 拦截非预期的上传目录中的 php 执行。这样即使攻击者上传了恶意脚本,nginx 也会拒绝执行或将其视为普通文本,从而阻断远程代码执行。
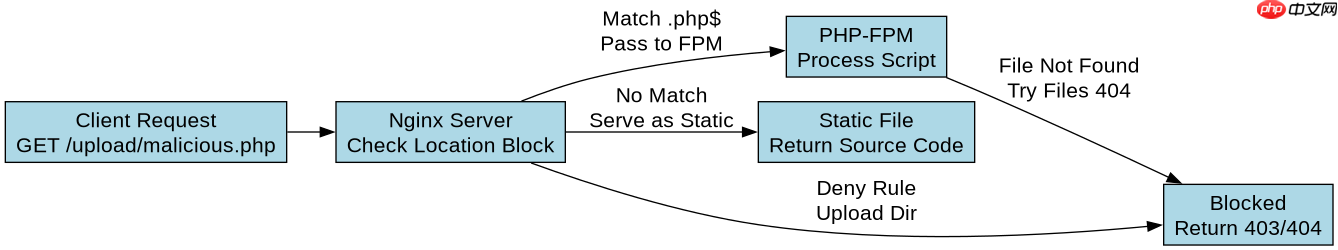
Nginx 如何阻止 .php 文件被当作静态文件下载
当 Nginx 配置错误时,如果请求一个不存在的 .php 文件,它可能会尝试从磁盘读取该文件并作为静态内容返回,这会导致源码泄露。要解决这个问题,需要配置 try_files 指令,使其在找不到文件时返回 404 错误,而不是继续尝试其他位置或返回空内容。此外,对于已知的上传目录,应显式禁止执行 PHP。
server {
    listen 80;
    server_name example.com;
    root /var/www/html;

    # 核心配置:确保 .php 请求必须由 php-fpm 处理
    location ~ \.php$ {
        include fastcgi_params;
        fastcgi_pass unix:/run/php/php8.1-fpm.sock;
        fastcgi_param SCRIPT_FILENAME $document_root$fastcgi_script_name;
        # 关键:如果文件不存在,直接返回 404,防止源码泄露
        try_files $fastcgi_script_name =404;
    }

    # 针对上传目录的防护:禁止执行任何 PHP 脚本
    location /uploads/ {
        location ~ \.php$ {
            deny all;
            return 403;
        }
        # 允许访问图片等静态文件
        autoindex off;
    }
}
上述配置中,第一个 location ~ \.php$ 块捕获所有 PHP 请求。如果请求的文件在磁盘上不存在,try_files 会立即返回 404,Nginx 不会尝试去读取文件内容,从而避免了源码泄露。第二个 location /uploads/ 块专门处理上传目录,其中的嵌套 location ~ \.php$ 会拦截任何试图在该目录下执行 PHP 的行为,直接返回 403 Forbidden。这种分层配置能有效隔离风险。
立即学习“PHP免费学习笔记(深入)”;

如何防止 FastCGI 路径遍历导致的解析漏洞
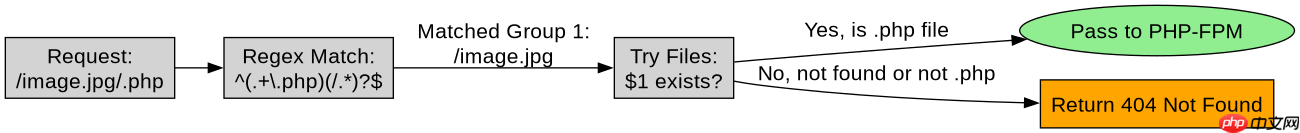
FastCGI 解析漏洞通常发生在 Nginx 将非 PHP 文件(如图片)错误地传递给 PHP-FPM 处理时。例如,如果请求 /image.jpg/.php,某些旧版本配置可能将其解析为 /image.jpg 并交给 PHP 执行。修复方法是使用 fastcgi_split_path_info 或更严格的正则匹配,确保只有合法的 PHP 脚本路径才会被传递。同时,禁用 PHP-FPM 对不存在文件的处理也是关键。
# 现代 Nginx + PHP-FPM 推荐配置
location ~ ^(.+\.php)(/.*)?$ {
    fastcgi_pass unix:/run/php/php8.1-fpm.sock;
    fastcgi_param SCRIPT_FILENAME $document_root$1;
    fastcgi_param PATH_INFO $2;
    # 严格限制:只处理存在的 PHP 文件
    try_files $1 =404;
    # 防止 PATH_INFO 注入
    fastcgi_split_path_info ^(.+\.php)(/.+)$;
    fastcgi_param PATH_INFO $fastcgi_path_info;
    fastcgi_param PATH_TRANSLATED $document_root$fastcgi_path_info;
    include fastcgi_params;
}
在这个配置中,正则表达式 ^(.+\.php)(/.*)?$ 明确分离了脚本文件名和路径信息。try_files $1 =404; 确保了只有实际存在的 PHP 文件才会被处理。如果用户请求 /test.jpg/.php,由于 /test.jpg 不是 PHP 文件且不存在于 PHP 上下文中,try_files 会失败并返回 404,PHP-FPM 根本不会收到请求。这种严格的验证机制彻底阻断了通过路径遍历进行的解析攻击。
如果上传目录中存在 .user.ini 文件会发生什么
在 PHP 环境中,.user.ini 是一个特殊的配置文件,允许用户在非管理员权限下修改部分 PHP 设置。如果攻击者成功上传了包含 auto_prepend_file=/tmp/shell.php 的 .user.ini 到上传目录,那么该目录下所有 PHP 脚本在执行前都会自动加载并执行 shell.php。这是一种高级的持久化攻击手段,Nginx 层无法直接阻止,但可以通过配置禁止上传此类隐藏文件来缓解。
# 在 Nginx 中禁止访问以 . 开头的隐藏文件
location ~ /^\./ {
    deny all;
    return 403;
}

# 或者更精细地禁止上传 .user.ini
location /uploads/ {
    location ~* \.(user\.ini|htaccess|gitignore)$ {
        deny all;
        return 403;
    }
}
通过在 Nginx 中添加 location ~ /^\./ 规则,可以全局禁止访问所有以点号开头的隐藏文件,包括 .user.ini、.htaccess 等。这从根本上切断了攻击者利用这些配置文件进行持久化攻击的路径。结合之前的上传目录 PHP 执行禁令,形成了双重防护:既不能执行 PHP 脚本,也不能加载恶意的预处理文件。



















