








php 8.6 通过 `session.lazy_write` 默认开启和更严格的 cookie 属性(如 `samesite`、`secure`)提升了会话安全性,逐项验证需检查 `php.ini` 中的 `session.cookie_samesite`、`session.cookie_secure`、`session.use_strict_mode` 以及 `session.lazy_write` 等关键指令的实际生效状态。建议编写一个包含 `session_start()` 的测试脚本,通过 `ini_get()` 读取当前运行时配置,并检查响应头中的 set-cookie 字段是否符合预期安全策略。
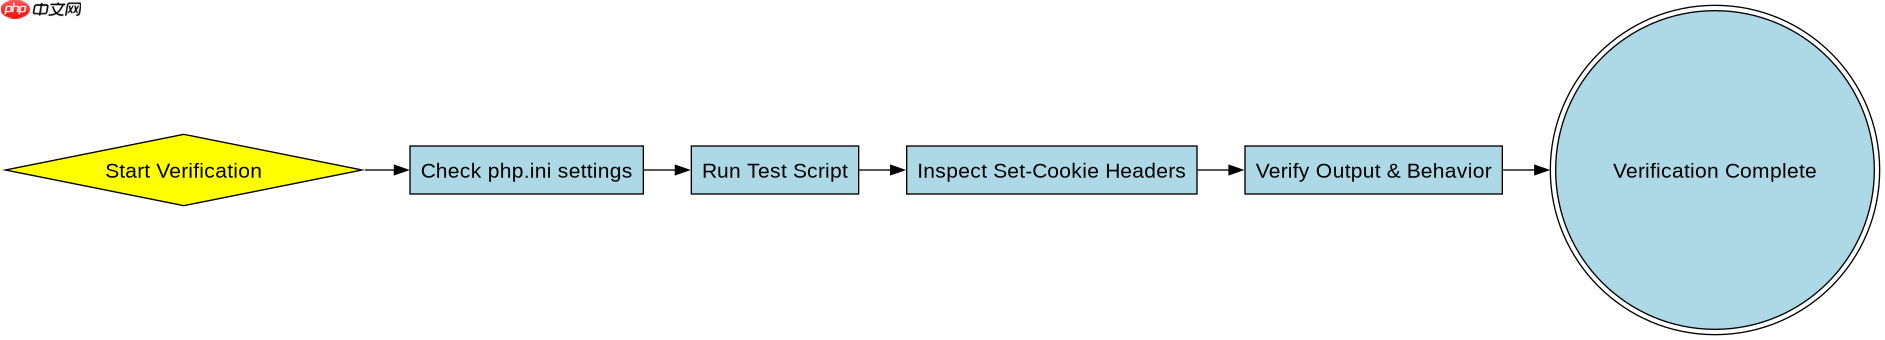
如何验证 session.lazy_write 是否生效?
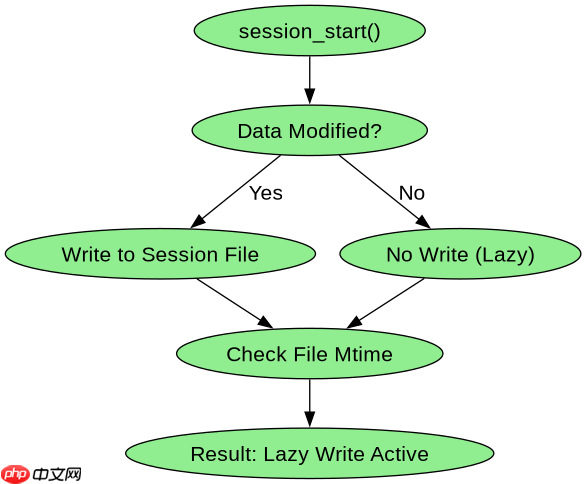
在 PHP 8.0+ 中,`session.lazy_write` 默认为 On,仅在会话数据被修改时才写入会话文件,这减少了不必要的 I/O 操作。验证此设置是否生效,可以通过检查会话文件的最后修改时间戳与脚本执行时间的差异,或者通过监控文件系统活动来确认。如果未修改数据,文件不应被更新。
<?php
// test_lazy_write.php
session_start();
$initial_mtime = filemtime(session_save_path() . '/sess_' . session_id());
sleep(1); // 模拟一些处理时间,但不修改 $_SESSION
$final_mtime = filemtime(session_save_path() . '/sess_' . session_id());
if ($initial_mtime === $final_mtime) {
    echo "Lazy write is working: File not modified.";
} else {
    echo "Lazy write might be disabled or data was modified.";
}
?>
运行上述代码,如果输出“Lazy write is working: File not modified.”,则说明 `session.lazy_write` 已生效。确保你的 PHP 版本支持该指令,并且 `session.save_handler` 为 files。
立即学习“PHP免费学习笔记(深入)”;

如何验证 Cookie 的安全属性(Secure, SameSite)?
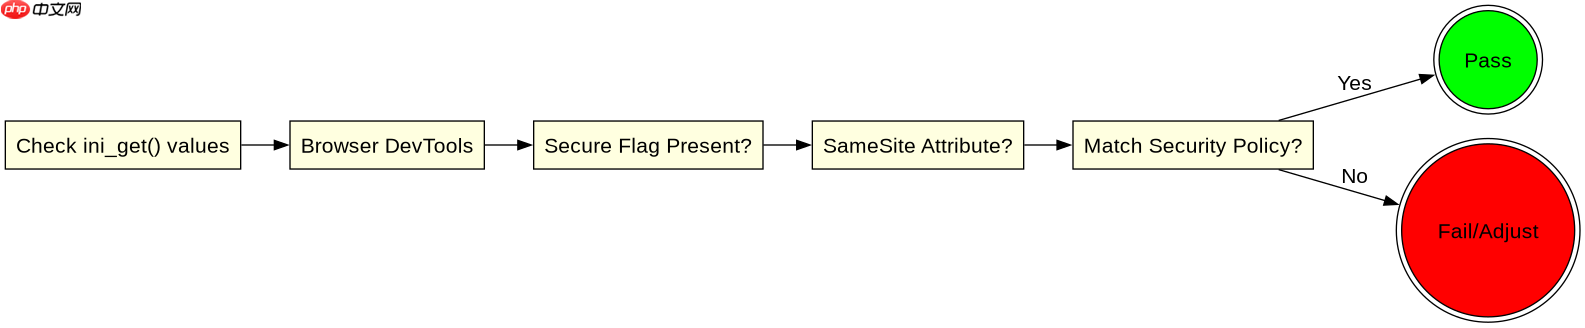
PHP 8.6 推荐将 `session.cookie_secure` 设置为 On(仅 HTTPS)和 `session.cookie_samesite` 设置为 'Lax' 或 'Strict'。验证这些属性,最直接的方法是查看浏览器开发者工具中的 Network 标签页,检查 `Set-Cookie` 响应头。此外,也可以通过 `ini_get()` 获取配置值进行程序化验证。
<?php
// test_cookie_security.php
session_start();
$cookie_secure = ini_get('session.cookie_secure');
$cookie_samesite = ini_get('session.cookie_samesite');
echo "Cookie Secure: " . ($cookie_secure ? 'On' : 'Off') . "\n";
echo "Cookie SameSite: " . $cookie_samesite . "\n";
// 注意:实际 Set-Cookie 头由 SAPI 自动发送,此处仅验证配置
?>
运行此脚本,确认输出符合你的安全策略。例如,如果要求严格安全,应看到 `Cookie Secure: On` 和 `Cookie SameSite: Lax`(或 Strict)。同时,在浏览器中检查实际发出的 Cookie 是否带有 `Secure` 和 `SameSite=Lax` 标志。如果 `session.cookie_secure` 为 Off,但在 HTTPS 环境下,Cookie 仍会发送,但这不符合最佳实践,应修正配置。
基于 session.use_strict_mode 的具体问题:未初始化会话时访问 $_SESSION 会发生什么?
当 `session.use_strict_mode` 设置为 On 时(PHP 7.0+ 默认),如果在调用 `session_start()` 之前尝试访问或修改 `$_SESSION` 超全局变量,PHP 会抛出警告或错误,防止会话 ID 被意外固定或不一致。这是为了防止会话固定攻击的一种机制。验证此行为,可以尝试在未启动会话的情况下直接操作 `$_SESSION`。
<?php
// test_strict_mode.php
// 不调用 session_start()
try {
    $_SESSION['test'] = 'value';
    echo "Session accessed without start.";
} catch (Error $e) {
    echo "Error caught: " . $e->getMessage();
}
?>
在 `session.use_strict_mode = On` 的配置下,上述代码通常会触发一个警告,提示会话未启动。如果设置为 Off,则可能静默创建一个新的会话 ID 或导致不可预测的行为。因此,始终在访问 `$_SESSION` 之前调用 `session_start()` 是必要的,而 `use_strict_mode` 提供了额外的保护。



















