








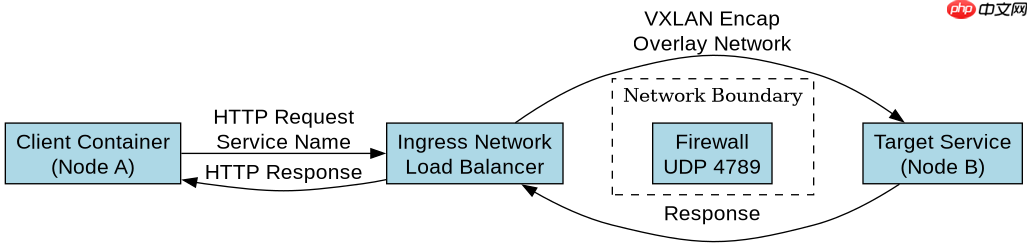
在 docker swarm 中容器跨节点访问报 host unreachable,通常是因为目标服务未正确发布端口、网络模式配置错误,或者防火墙拦截了 overlay 网络的 vxlan 流量。解决的核心在于确认服务是否通过 docker service publish 暴露了端口,并确保所有节点间的 udp 4789 端口通信畅通。
如何检查并修复服务端口发布配置
如果服务没有发布端口,其他节点上的容器将无法通过路由发现该服务。必须使用 --publish 参数将服务端口映射到节点 IP,这样 Swarm 的 Ingress 网络或用户定义的 Overlay 网络才能正确处理流量转发。
docker service create \
  --name web-app \
  --publish published=8080,target=80 \
  nginx:latest
运行上述命令后,任何节点上的容器都可以通过 http://<node-ip>:8080</node-ip> 访问该服务。如果之前未发布端口,执行此命令即可解决不可达问题。注意,published 是宿主机端口,target 是容器内部端口。

如何验证和修复 Overlay 网络连通性
即使端口已发布,如果底层 Overlay 网络不通,跨节点通信依然会失败。Docker Swarm 默认使用 VXLAN 协议(UDP 4789)封装容器流量。需要确保所有工作节点和管理器节点都加入了同一个 Swarm 集群,并且防火墙允许 UDP 4789 端口通过。
docker network ls
# 输出应包含 swarm 网络

docker network inspect swarm
# 检查 Scope 是否为 global,Driver 是否为 overlay
如果网络状态正常但依然无法访问,检查节点间的时间同步和 DNS 解析。Swarm 依赖内部 DNS 进行服务发现,确保 /etc/resolv.conf 中的 nameserver 指向 Docker 内置的 DNS 服务器(通常是 127.0.0.11)。若手动修改了 resolv.conf 导致 DNS 失效,跨节点域名解析将失败,进而引发连接超时或不可达。
基于服务副本数与调度约束的具体排查
当服务设置了特定的调度约束(如 --constraint)时,副本可能只存在于特定节点上。如果客户端容器所在的节点与目标服务副本不在同一节点,且未通过 Ingress 网络路由,直接通过服务名解析到的 IP 可能是局部 IP,导致跨节点访问失败。此时需确认服务是否使用了 mode: ingress 或 mode: host 的网络模式,以及客户端是否通过正确的服务名而非硬编码 IP 进行访问。

















