








在 docker swarm 中,重新生成集群 manager 节点密钥(即 ca 证书和密钥)的标准做法是执行 docker swarm ca --rotate 命令。该操作会触发新的根证书颁发机构(ca)密钥对生成,并自动向所有现有的 manager 节点分发新证书,同时使旧证书失效。此过程通常用于轮换安全凭证或应对潜在的密钥泄露风险,执行后集群管理通信将使用新的加密凭据。

如何验证当前集群的 CA 配置状态
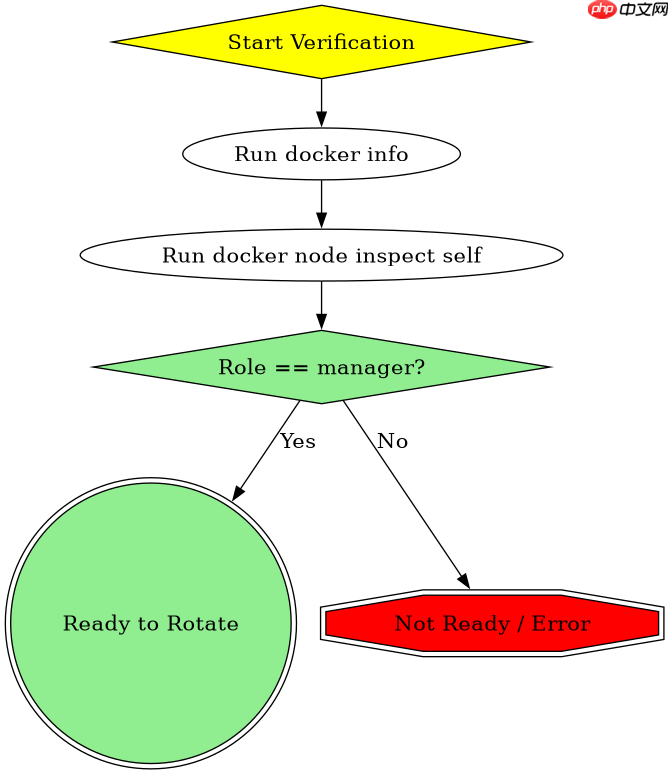
在执行轮换之前,了解当前集群的 CA 配置状态至关重要。可以通过 docker info 命令查看集群的详细状态,其中包含 Swarm: active 以及相关的 CA 信息。此外,可以使用 docker node inspect <self></self> 来查看当前节点作为 Manager 的具体角色和权限设置。确认集群处于健康状态且所有 Manager 节点在线,是执行密钥轮换的前提条件。
#!/bin/bash
# 检查 Swarm 状态
docker info | grep -A 5 "Swarm"

# 检查当前节点角色
docker node inspect self | jq '.[0].Spec.Role'
上述脚本首先通过 docker info 确认 Swarm 模式已激活。接着,使用 jq 解析 docker node inspect self 的输出,提取当前节点的角色。如果输出为 manager,则表明当前节点具有执行 docker swarm ca --rotate 的权限。这一步骤确保了操作者拥有必要的权限,并且集群处于可管理的状态。

执行密钥轮换后的集群一致性检查
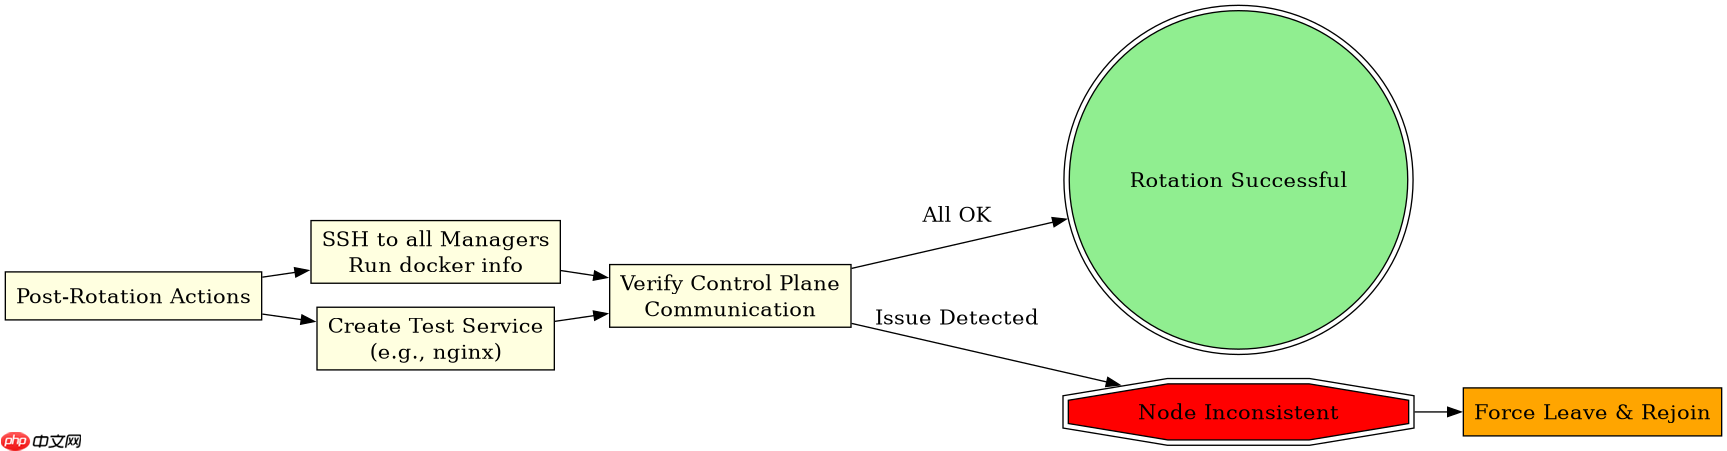
执行 docker swarm ca --rotate 后,需要验证所有 Manager 节点是否成功更新了证书。可以通过在每个 Manager 节点上运行 docker info 并比较输出的 Cluster ID 和 Manager Addresses 来确保集群拓扑未发生变化。此外,可以创建一个测试服务并部署到集群中,以验证控制平面的通信是否正常。如果任何 Manager 节点无法加入或使用新证书通信,可能需要手动重置该节点的 Swarm 状态。
#!/bin/bash
# 在所有 Manager 节点上执行以下命令以验证状态
for node in manager1 manager2 manager3; do
  echo "Checking $node..."
  ssh $node "docker info | grep -E 'Swarm|Cluster ID'"
done

# 创建测试服务
docker service create --name test-ca-rotation nginx:latest
该脚本遍历所有已知的 Manager 节点,通过 SSH 远程执行 docker info 并过滤出关键的 Swarm 标识信息。这有助于快速识别哪些节点可能未能及时更新证书。随后,创建一个简单的 Nginx 服务作为心跳测试,如果服务能正常调度并运行,则表明控制平面通信正常,密钥轮换成功完成。若发现某节点状态异常,应检查其日志并使用 docker swarm leave --force 和 docker swarm init --advertise-addr 重新加入集群。
基于 docker swarm ca --rotate 命令的具体行为问题
当执行 docker swarm ca --rotate 时,具体会发生什么?该命令会生成一个新的 CA 密钥对,并将新的根证书分发给所有当前的 Manager 节点。旧的 CA 密钥和证书将被标记为过期,但不会立即删除,以便在过渡期间保持兼容性。此过程是自动化的,无需手动干预每个节点。然而,如果在轮换过程中网络分区发生,可能导致部分节点暂时无法获取新证书,从而出现短暂的集群不一致。因此,建议在维护窗口期间执行此操作,并确保网络连接稳定。


















