








ThinkPHP8中如何获取并过滤请求头
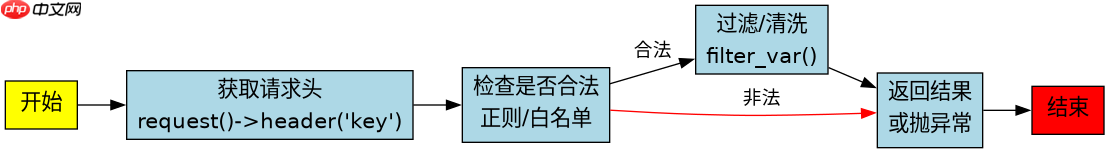
在thinkphp 8中,可以通过 request()->header() 方法获取指定或全部请求头信息,并结合正则表达式或白名单机制实现过滤检测。具体做法是调用 header() 传入键名获取值,或使用 hasheader() 判断是否存在,再通过自定义逻辑(如正则匹配、黑名单检查)对敏感头(如 x-forwarded-for、user-agent)进行校验,若不符合规则则抛出异常或返回错误响应。
如何基于请求头内容动态调整业务逻辑
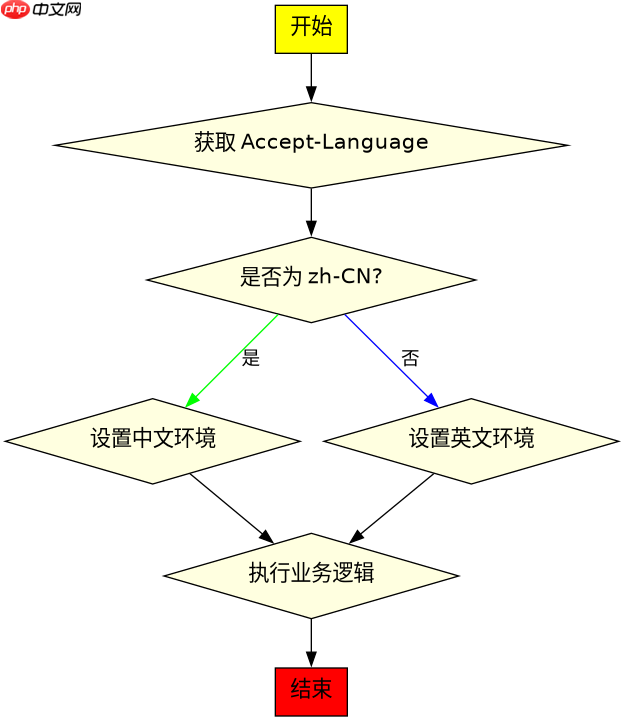
当需要根据请求头内容(如 Accept-Language 或自定义 X-Api-Key)决定后续处理流程时,可先通过 header() 获取对应值,再使用条件分支(如 if/switch)执行不同逻辑。例如,根据语言头设置本地化参数,或根据API密钥验证用户权限,从而实现请求头的动态路由或策略控制。

PHP 8.5.12
下载
修复 Core bailout 状态损坏安全问题,以及 BZ2、DOM、PDO、Opcache/JIT 内存与执行错误,改进 Unicode 字素处理、URL 解析、TLS 流状态、信号分发及会话错误处理。
当请求头包含非法字符时如何处理
若请求头中包含非法字符(如SQL注入片段、XSS脚本),应在获取后立即进行清洗或拦截。可通过 filter_var() 或自定义正则函数对头值进行净化,若检测到危险内容则直接终止请求并返回400错误,确保系统安全。
立即学习“PHP免费学习笔记(深入)”;



















