








thinkphp 8 在 think-swoole 环境下 php2shell 风险更低,核心原因是 swoole 常驻内存架构切断了传统 web 服务器对每个请求执行完整生命周期(包括自动加载和模板渲染)的机制,使得攻击者无法通过构造恶意文件触发全局自动加载或远程包含来执行任意代码。要利用该漏洞,必须直接操作 swoole 进程内存或通过其他未修复的后门接口,这比传统的文件包含路径要难得多。

为什么传统Web环境容易触发PHP2Shell
在传统 Nginx + PHP-FPM 模式下,每个 HTTP 请求都会启动一个新的 PHP 进程,并重新执行完整的框架引导流程。ThinkPHP 5/6 等版本若存在路由解析缺陷,攻击者可通过构造特定 URL 触发 Loader::import() 或 include_once,进而读取或执行服务器上的任意文件。这种攻击依赖于框架在请求周期内对输入参数的动态解析和文件系统的交互。

public function index() {
    $file = input('file');
    // 危险:未过滤直接包含
    include $file;
}
上述代码在 FPM 环境中,若 $file 可控且指向敏感文件(如 /etc/passwd 或日志文件),即可导致信息泄露甚至代码执行。Swoole 环境下,由于没有每次请求的文件包含逻辑,此类漏洞天然失效。
立即学习“PHP免费学习笔记(深入)”;

修复 Core bailout 状态损坏安全问题,以及 BZ2、DOM、PDO、Opcache/JIT 内存与执行错误,改进 Unicode 字素处理、URL 解析、TLS 流状态、信号分发及会话错误处理。
Swoole常驻内存如何阻断攻击链
Swoole 作为协程服务器,其 Worker 进程在启动后常驻内存,不再随请求销毁。这意味着 ThinkPHP 的路由分发、中间件执行和视图渲染仅在进程初始化时运行一次,或在协程间复用状态。攻击者无法通过 HTTP 请求触发新的文件加载或类自动加载过程,因为框架的核心入口 thinkphp/base.php 只在 swoole_http_server 启动时执行一次。
// Swoole Server 启动示例
$serv = new SwooleHttpServer('0.0.0.0', 9501);
$serv->on('request', function ($request, $response) {
    // 仅处理业务逻辑,不重新加载框架核心
    $response->end('Hello Swoole');
});
$serv->start();
在此架构下,即使存在类似前文的 include 漏洞,由于框架未处于“请求-响应”的生命周期中,攻击者无法利用自动加载器加载恶意类。此外,Swoole 默认禁用了一些危险的 PHP 函数(如 exec, system),进一步降低了 Shell 注入的风险。
基于Swoole进程重启条件的具体安全问题
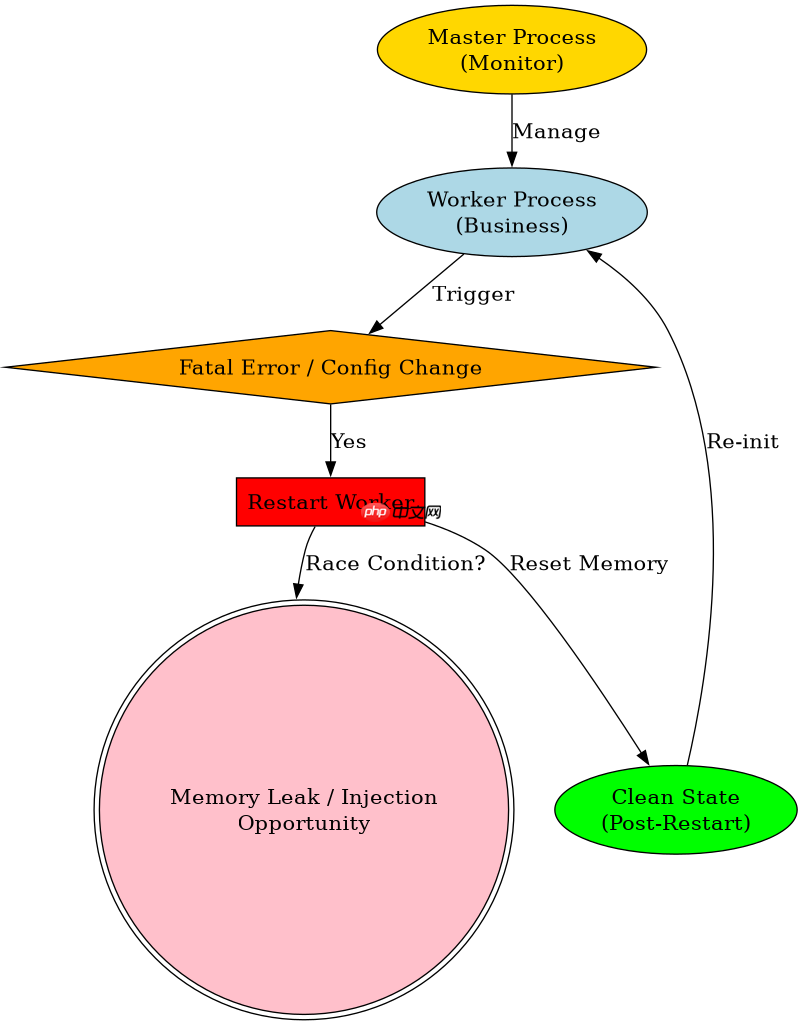
尽管 Swoole 降低了 PHP2Shell 风险,但其进程管理机制引入了新的攻击面。当发生致命错误或配置变更时,Master 进程会重启 Worker 进程。若攻击者能在进程重启瞬间注入恶意代码(如通过共享内存或文件锁竞争),可能实现持久化控制。因此,需确保 worker_num 配置合理,并定期重启以清除潜在内存污染。


















