








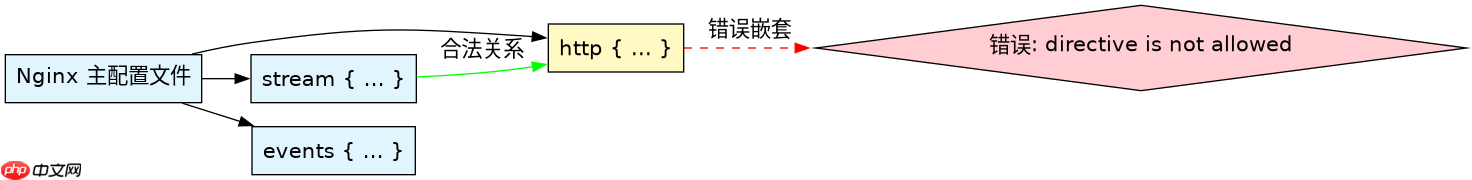
该错误是因为在 nginx 配置中,`stream` 块被错误地放置在了 `http` 块内部。nginx 的 `stream` 模块用于四层 tcp/udp 代理,必须在主配置层级(即与 `events`、`http` 同级)定义,而不能嵌套在七层 http 服务块中。修复方法是将所有 `stream { ... }` 代码块移出 `http` 块,直接放在配置文件的最外层。
为什么 stream 不能放在 http 块里
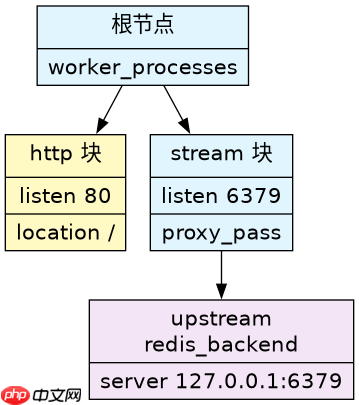
Nginx 的配置结构是分层级的。`http` 块专门处理应用层(第七层)的 Web 流量,而 `stream` 块处理传输层(第四层)的原始 TCP/UDP 连接。这两者在 Nginx 的主进程模型中是并行运行的独立上下文。如果你在 `http` 块内写了 `stream` 指令,Nginx 的解析器会认为你在尝试在一个 HTTP 服务器上下文中使用一个不存在的指令,因此抛出 `directive is not allowed` 错误。正确的做法是让它们在同一个配置文件中并列存在,互不干扰。
worker_processes  auto;

# 错误示例:这会导致语法检查失败
http {
    server {
        listen 80;
        location / {
            proxy_pass http://backend;
        }
    }

    # 这里的 stream 块是非法的
    stream {
        upstream backend_tcp {
            server 127.0.0.1:6379;
        }
        server {
            listen 6379;
            proxy_pass backend_tcp;
        }
    }
}
上述配置片段展示了常见的错误写法。将 `stream` 块保留在 `http` 内部时,执行 `nginx -t` 会立即报错。要修复它,只需将 `stream` 块及其内容整体剪切,粘贴到 `http` 块的闭合大括号之后,或者放在 `http` 块之前,确保它们处于同一缩进层级(即都是主配置块)。

如何正确组织 stream 和 http 配置
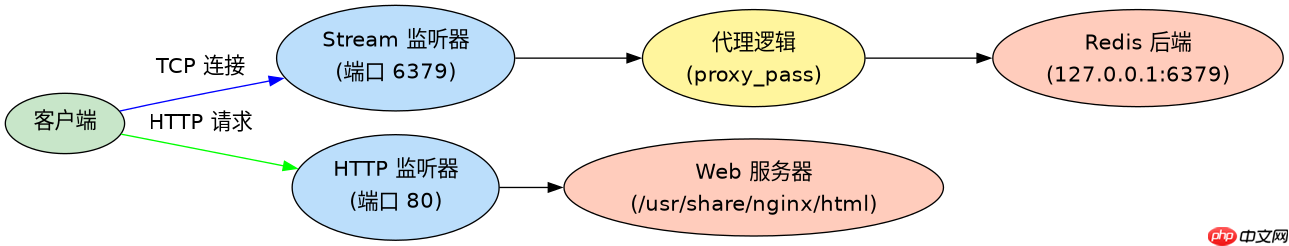
修复后的配置应该将 `stream` 和 `http` 作为兄弟节点。这样 Nginx 启动时会同时初始化 HTTP 监听器和 Stream 监听器。你可以将 `stream` 块放在文件末尾,保持结构清晰。确保 `stream` 块内的 `upstream` 和 `server` 指令符合流式代理的语法规范,例如使用 `proxy_pass` 指向定义的 TCP 上游组。
worker_processes  auto;

events {
    worker_connections  1024;
}

http {
    # HTTP 配置...
    server {
        listen 80;
        location / {
            root /usr/share/nginx/html;
        }
    }
}

# 正确位置:与 http 同级
stream {
    upstream redis_backend {
        server 127.0.0.1:6379;
    }

    server {
        listen 6379;
        proxy_pass redis_backend;
        proxy_timeout 3s;
        proxy_connect_timeout 1s;
    }
}
在这个修正后的结构中,`events`、`http` 和 `stream` 三个顶级块并列。Nginx 会分别加载这两个模块。当客户端连接端口 6379 时,请求会被 `stream` 模块拦截并转发到 Redis;当客户端访问端口 80 时,请求由 `http` 模块处理。这种分离确保了四层和七层功能的独立性和稳定性。验证配置无误后,使用 `systemctl reload nginx` 或 `nginx -s reload` 重新加载配置即可生效。
基于 stream 块中 proxy_pass 指令的具体问题
在 `stream` 块中,`proxy_pass` 的行为与 `http` 块不同。在 `http` 块中,`proxy_pass` 后面通常跟 URL(如 `http://backend`),而在 `stream` 块中,它必须跟随一个在 `stream` 上下文中定义的 `upstream` 名称。如果试图在 `stream` 中使用 `http://` 前缀或引用 `http` 块中定义的 `upstream`,Nginx 会报找不到上游的错误。此外,`stream` 模块不支持 `proxy_set_header` 等 HTTP 特有的头部操作,因为它处理的是二进制数据流而非文本协议。如果需要调试,可以开启 `error_log /var/log/nginx/error.log debug;` 来查看具体的连接建立过程。





















