








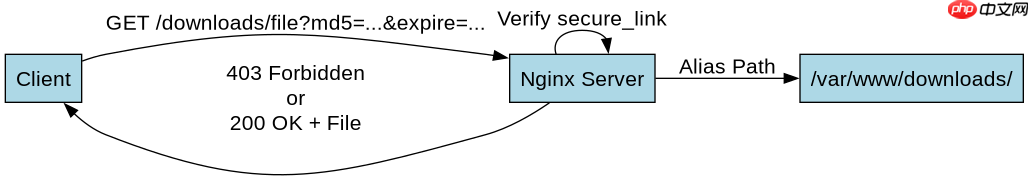
在 linux 中,nginx 配合 secure_link 实现下载加密的核心做法是:利用 nginx 内置的 ngx_http_secure_link_module 模块,通过 url 中的签名参数验证请求合法性。具体操作是在 location 块中配置 secure_link 指令,使用 $arg_md5 和 $arg_expire 等变量提取 url 参数,并通过 md5 函数生成期望的哈希值进行比对。若验证失败(如签名过期或篡改),nginx 将返回 403 错误;若验证成功,则正常提供文件下载。此方法无需修改文件内容,仅通过 url 参数控制访问权限。
Nginx secure_link 模块如何配置验证逻辑?
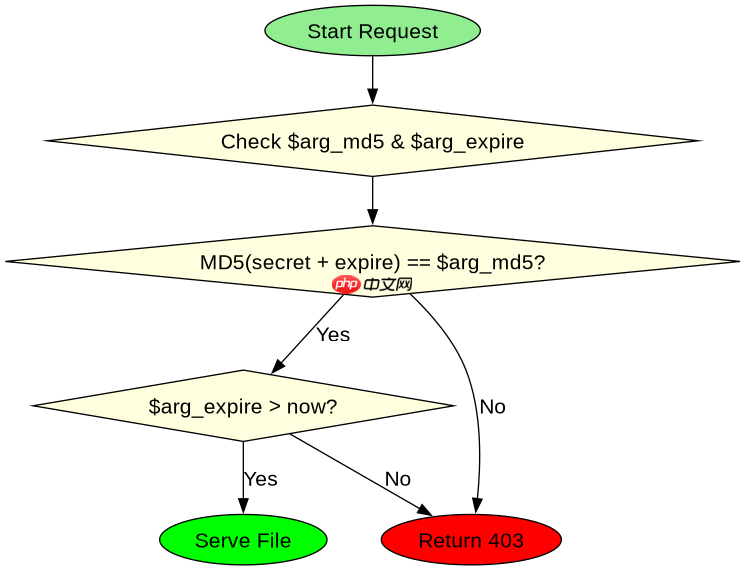
配置 secure_link 的关键在于定义验证表达式和设置过期时间。需要在 location 块中使用 secure_link 指令指定一个表达式,该表达式通常包含 md5() 函数和密钥,以及 $arg_expire 时间戳。同时,必须使用 secure_link_expression(Nginx 1.9.4+)或直接赋值给变量来存储验证结果。如果验证失败,$secure_link 变量为空或为 "0",此时应使用 if 语句返回 403 状态码。验证成功后,$secure_link 为 "1",请求将继续处理并触发文件下载。
server {
    listen 80;
    server_name example.com;

    location /downloads/ {
        # 定义验证表达式:md5(密钥 + expire) == $arg_md5, 且 expire > 当前时间
        set $secret_key "my_secret_key";
        secure_link $arg_md5,$arg_expire;
        secure_link_expression $secure_link ? ($secure_link = "1") : (0);

        # 验证失败:返回 403
        if ($secure_link = "") {
            return 403 "Forbidden";
        }
        if ($secure_link = "0") {
            return 403 "Expired or Invalid";
        }

        # 验证成功:提供文件
        alias /var/www/downloads/;
    }
}
上述配置中,secure_link 指令设置了验证逻辑。客户端请求需携带 ?md5=HASH&expire=TIMESTAMP 参数。Nginx 内部计算 md5($secret_key + $arg_expire) 并与 $arg_md5 比较,同时检查 $arg_expire 是否大于当前时间。若任一条件不满足,$secure_link 将被设为空或 "0",触发 403 响应。验证通过后,文件由 alias 指向的目录提供。

如何生成符合 secure_link 要求的 URL 签名?
生成有效的下载链接需要在前端或后端服务中计算 HMAC-MD5 签名和时间戳。签名算法为:base64url_encode(md5(secret_key + expire)),其中 expire 是 Unix 时间戳。注意,Nginx 的 md5() 函数默认使用原始二进制输出,而 secure_link 期望的是 base64 编码的字符串。因此,生成签名时需确保编码方式与 Nginx 解析一致。通常,使用 Python、Go 或 Node.js 等语言生成签名,并将结果附加到 URL 参数中。例如,Python 可使用 hashlib.md5 和 base64.urlsafe_b64encode 实现。

# Python 示例:生成 secure_link URL
import hashlib
import base64
import time

def generate_secure_url(file_path, secret_key, expire_seconds=3600):
    expire = int(time.time()) + expire_seconds
    # 计算 MD5: md5(secret_key + expire)
    sign_str = f"{secret_key}{expire}"
    md5_hash = hashlib.md5(sign_str.encode()).digest()
    # Base64 编码并去除填充
    md5_base64 = base64.urlsafe_b64encode(md5_hash).rstrip(b'=').decode()

    url = f"http://example.com/downloads/{file_path}?md5={md5_base64}&expire={expire}"
    return url

# 测试
print(generate_secure_url("video.mp4", "my_secret_key"))
运行上述 Python 代码将输出一个包含有效签名的 URL。该 URL 可在浏览器中直接访问,Nginx 会验证签名和时间戳。若签名错误或已过期,用户将收到 403 错误。此方法确保了只有持有有效签名的人才能下载文件,防止了未授权访问。
secure_link 验证失败时返回的具体 HTTP 状态码是什么?
当 secure_link 验证失败时,Nginx 返回的 HTTP 状态码取决于配置中的 return 指令。在标准配置中,通常设置为 403 Forbidden。这是因为验证失败意味着请求未经过授权,服务器拒绝提供服务。具体而言,若 $secure_link 为空(参数缺失或格式错误)或为 "0"(签名不匹配或过期),if 条件触发并执行 return 403。开发者可通过捕获 403 响应来判断链接无效。此外,若未配置 if 语句,Nginx 可能默认返回 404 或其他错误,但最佳实践是显式返回 403 以明确语义。





















