








在 nginx 反向代理中修改响应头信息,核心做法是启用 proxy_hide_header 隐藏原始头部,并使用 add_header 添加新头部。这样做会覆盖或补充上游服务器返回的响应头,确保客户端接收到符合当前架构安全规范或业务逻辑的头部字段。
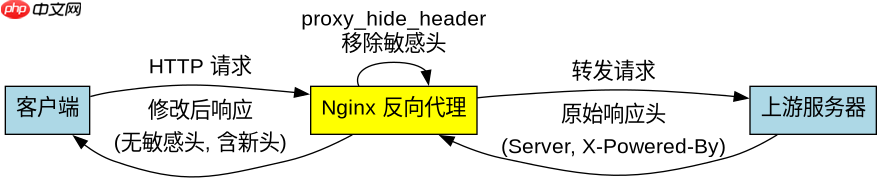
如何移除敏感的原始响应头
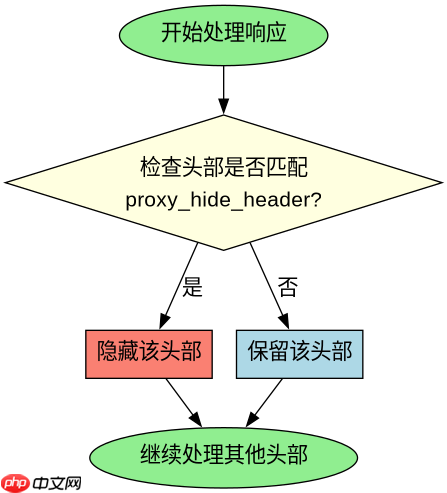
要移除上游服务器返回的特定响应头,需使用 proxy_hide_header 指令。该指令告诉 Nginx 不要将指定的头部传递给客户端,从而隐藏内部技术细节或敏感信息。
server {
    listen 80;
    server_name example.com;

    location / {
        proxy_pass http://backend_server;
        # 隐藏上游返回的 Server 和 X-Powered-By 头
        proxy_hide_header Server;
        proxy_hide_header X-Powered-By;

        # 可选:添加自定义的安全头
        add_header X-Content-Type-Options nosniff;
    }
}
上述配置中,当请求到达 backend_server 时,Nginx 会拦截响应。如果上游返回了 Server 或 X-Powered-By 头,它们将被丢弃,不会出现在最终发给客户端的 HTTP 响应中。同时,add_header 添加了 X-Content-Type-Options 以增强安全性。

如何添加或覆盖特定的响应头
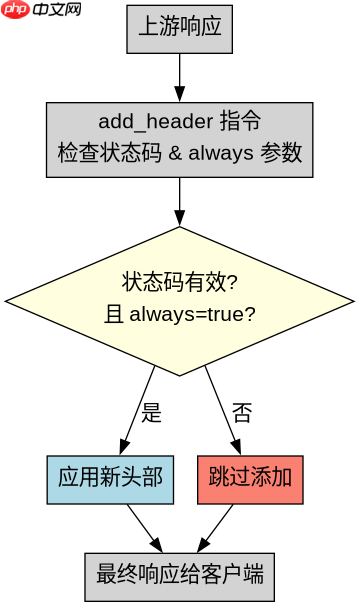
要在响应中添加新的头部或覆盖现有头部,使用 add_header 指令。注意,add_header 默认仅在状态码为 200、201、204、206、301、302、303、304、307 或 308 时生效。若需对所有状态码生效,需配合 always 参数。
server {
    listen 80;
    server_name example.com;

    location / {
        proxy_pass http://backend_server;

        # 添加自定义头,始终生效
        add_header X-Custom-Header "value" always;

        # 覆盖上游的 Cache-Control 头
        add_header Cache-Control "no-cache" always;
    }
}
在此配置中,add_header X-Custom-Header "value" always; 会在所有响应中添加自定义头。而 add_header Cache-Control "no-cache" always; 则会覆盖上游可能设置的缓存策略,强制客户端不缓存内容。使用 always 参数确保了即使上游返回错误状态码(如 404 或 500),这些头部依然会被添加,这对于统一错误响应格式或安全策略非常重要。
基于 proxy_hide_header 与 add_header 组合使用的具体行为问题
当同时使用 proxy_hide_header 和 add_header 时,Nginx 的处理顺序是先隐藏后添加。这意味着如果上游返回了一个被隐藏的头部,它不会出现在响应中;随后 add_header 可以添加一个同名或不同名的头部。例如,若上游返回 Server: Apache,通过 proxy_hide_header Server 隐藏后,再使用 add_header Server: Nginx,客户端将收到 Server: Nginx 而非 Apache。这种组合常用于完全控制响应头的可见性和内容,确保对外暴露的信息符合预期。





















