








判断是否需要更新安全补丁,核心依据是 composer 在 `composer update` 或 `composer install` 时解析出的版本变更日志及依赖树中的 cve 信息。具体做法是运行 `composer audit` 命令扫描当前锁定文件,若返回存在已知漏洞的包列表,则必须更新;或者在 `composer.json` 中放宽版本约束并执行 `composer update`,观察输出中是否包含标记为安全修复的版本升级。

如何识别特定包的潜在安全更新
通过检查 `composer.json` 中定义的版本约束范围,可以确定哪些更新被视为“安全”或“必要”。如果约束允许小版本升级(如 `^1.2.0`),Composer 会优先尝试升级到该范围内最新的稳定版,其中通常包含安全补丁。若约束严格锁定大版本且未开启自动安全更新策略,则需手动调整约束以触发对最新安全版本的拉取。
{
  "require": {
    "monolog/monolog": "^2.0"
  }
}
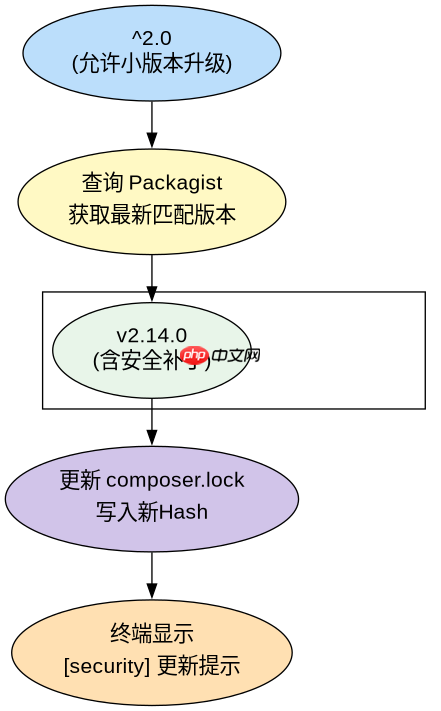
上述配置允许 Composer 安装 2.x 系列的任何版本。当运行 `composer update monolog/monolog` 时,Composer 会查询 Packagist 仓库,找到满足 `^2.0` 条件的最新版本。如果该版本包含针对 CVE-XXXX-XXXX 的安全补丁,Composer 会将 `composer.lock` 中的版本号从旧版更新至新版,并在终端输出显示已更新的包及其新哈希值。开发者应关注输出中是否有 `[security]` 标签或类似提示,这直接表明更新涉及安全修复。

如何利用审计工具验证补丁状态
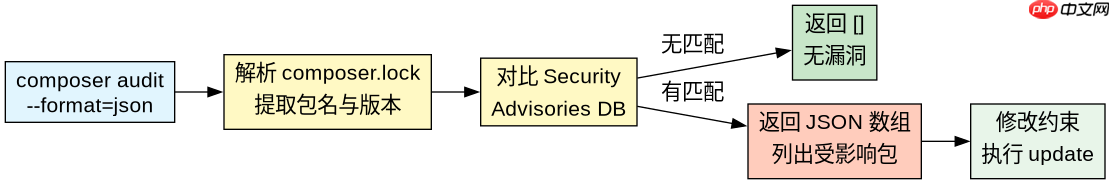
使用 `composer audit` 命令可以直接对比当前安装的包与已知漏洞数据库。该命令读取 `composer.lock` 文件,提取所有已安装包的名称和版本,并将其与 Security Advisories 数据库进行比对。如果存在未修补的漏洞,命令将列出受影响的包、漏洞 ID 以及建议的修复版本。这是判断“是否需要”更新的最直接手段,因为它不改变代码,仅报告风险。
composer audit --format=json
执行上述命令后,若返回空 JSON 数组 `[]`,说明当前依赖树中没有已知的未修补漏洞,无需立即行动。若返回包含对象数组,例如 `{"package":"symfony/symfony","version":"4.4.0","advisories":[...]} `,则明确指示需要更新 `symfony/symfony` 到更高版本以应用补丁。此时,开发者应修改 `composer.json` 中的版本约束(如从 `=4.4.0` 改为 `^4.4` 或指定具体补丁版本),然后再次运行 `composer update` 以实际应用更改。
基于 composer.lock 中哈希值变化的具体判断
当执行 `composer update` 后,`composer.lock` 文件中对应包的 `hash` 字段发生变化,是判断补丁已应用的最终技术依据。每次 Composer 下载新的包版本,都会计算其内容哈希并写入锁文件。如果某个包的版本号未变但哈希值变了(极少见,通常发生在重新发布同一版本时),或者版本号升级且哈希随之改变,均表示底层文件已被替换。开发者可通过比较更新前后的 `composer.lock` 差异,确认目标包的 `hash` 是否已指向包含安全修复的新构建体。

















