








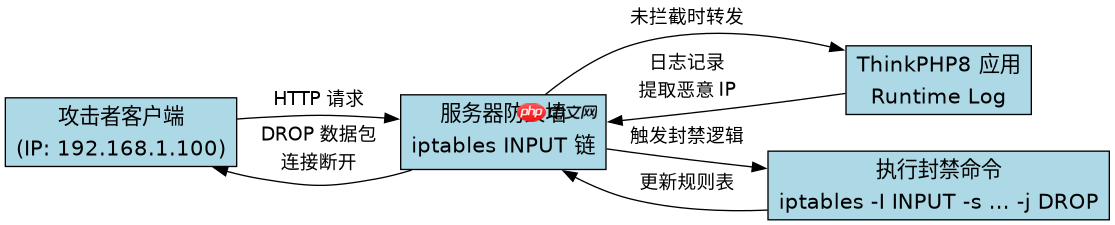
使用 iptables 临时封禁攻击 ip 的核心做法是添加一条 -i input -s [ip] -j drop 规则,将其插入到 input 链的最前端。这样做能确保在请求到达 thinkphp8 应用层之前就被内核丢弃,从而节省服务器资源并阻断恶意流量。若需批量处理或自动化,可结合脚本解析日志提取高频 ip 并循环执行该命令。
如何根据访问日志识别并封禁单个恶意 IP
通过解析 ThinkPHP8 的访问日志(如 runtime/log 下的文件),可以定位发起高频请求或特定攻击特征的源 IP,并使用 iptables 命令直接封禁。例如,若发现某个 IP 持续扫描路由,可直接将该 IP 加入黑名单。
#!/bin/bash
# 假设我们要封禁 IP 192.168.1.100
ATTACK_IP="192.168.1.100"

# 检查是否已存在该 IP 的规则,避免重复添加
if ! iptables -C INPUT -s $ATTACK_IP -j DROP 2>/dev/null; then
    # 插入规则到 INPUT 链首位,优先级最高
    iptables -I INPUT -s $ATTACK_IP -j DROP
    echo "Successfully blocked $ATTACK_IP"
else
    echo "$ATTACK_IP is already blocked"
fi

# 验证规则
iptables -L INPUT -n | grep $ATTACK_IP
如何批量封禁日志中出现的高频攻击 IP
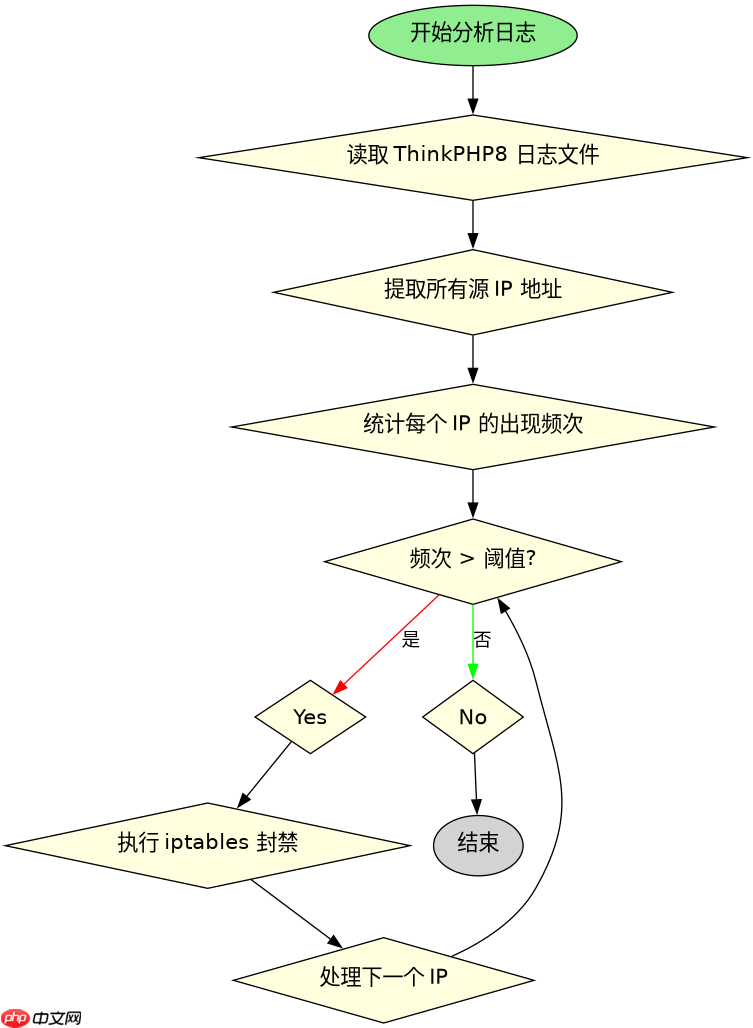
当遭遇 CC 攻击或暴力破解时,单个封禁效率低下,需要编写脚本从日志中提取出现频率超过阈值的 IP,并批量执行封禁操作。这通常涉及使用 awk 或 grep 统计日志中的 IP 频次,筛选出异常值后传入封禁逻辑。

PHP 8.5.12
下载
修复 Core bailout 状态损坏安全问题,以及 BZ2、DOM、PDO、Opcache/JIT 内存与执行错误,改进 Unicode 字素处理、URL 解析、TLS 流状态、信号分发及会话错误处理。
立即学习“PHP免费学习笔记(深入)”;
#!/bin/bash
# 定义日志文件和阈值
LOG_FILE="/path/to/thinkphp/runtime/log/2023-10-27.log"
THRESHOLD=100

# 提取 IP 并统计频次,找出超过阈值的 IP
cat $LOG_FILE | awk '{print $1}' | sort | uniq -c | sort -nr | while read count ip; do
    if [ $count -gt $THRESHOLD ]; then
        echo "Blocking high-frequency IP: $ip (Count: $count)"
        # 执行封禁
        iptables -I INPUT -s $ip -j DROP
    fi
done

# 可选:记录被封禁的 IP 到文件以便后续审计
echo "$(date): Blocked IPs based on log analysis" >> /var/log/blocked_ips.log
ThinkPHP8 中如何配置中间件配合防火墙策略
虽然 iptables 在网络层拦截,但 ThinkPHP8 的应用层中间件可以作为第二道防线。例如,在中间件中检查请求来源 IP 是否在黑名单中,或者限制请求速率。这种应用层的控制可以与网络层的封禁形成互补,特别是在处理那些已经绕过防火墙或来自合法 IP 段的攻击时。



















