








避免不同用户数据混淆的核心做法是确保缓存键(cache key)中包含能唯一标识当前请求上下文的信息,最典型的是将用户的 session id 或 token 加入键中。在 nginx 配置中,通过 $http_cookie 提取 cookie 值,并结合 $request_uri 和 $scheme 构建 proxy_cache_key。这样,即使访问相同的 url,不同用户的请求也会生成不同的缓存键,从而指向独立的缓存文件,彻底隔离数据。
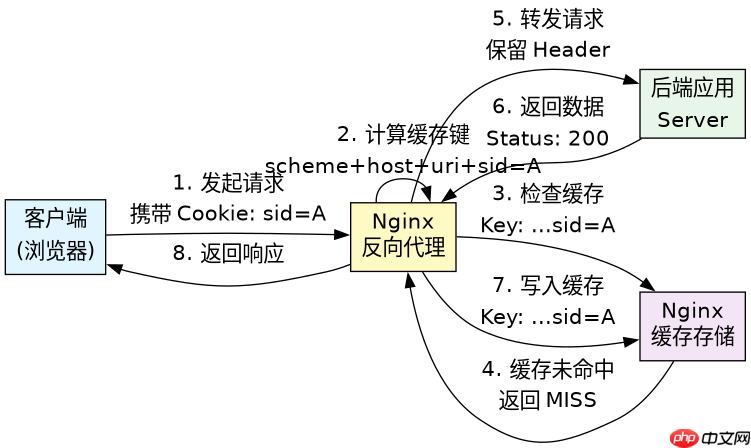
如何从 HTTP 请求中提取用户标识并构建缓存键
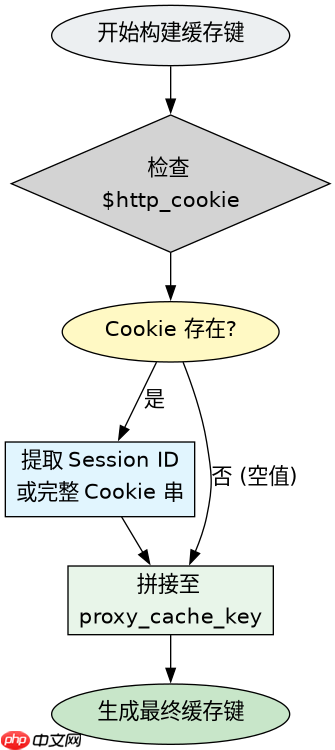
要实现上述隔离,需要在 location 块中定义 proxy_cache_key 指令。Nginx 默认只使用 $scheme、$proxy_host 和 $request_uri 作为键,这会导致所有用户共享同一份缓存。我们需要引入 $http_cookie 变量来获取客户端发送的 Cookie。如果 Cookie 存在,将其拼接到键中;如果不存在,则使用一个空字符串或特定占位符,以确保匿名请求也能被正确缓存且不与登录用户混淆。
server {
    listen 80;
    server_name example.com;

    # 定义缓存路径和参数
    proxy_cache_path /var/cache/nginx/my_cache levels=1:2 keys_zone=my_cache:10m max_size=1g inactive=60m use_temp_path=off;

    location /api/user-data {
        # 核心:构建包含 Cookie 的缓存键
        # 如果 cookie 为空,$http_cookie 为空,键为 scheme+host+uri+
        # 如果 cookie 有值,键为 scheme+host+uri+session_id...
        proxy_cache_key "$scheme$request_method$host$request_uri$http_cookie";

        proxy_cache my_cache;
        proxy_cache_valid 200 10m;
        proxy_pass http://backend_server;
    }
}
在上述配置中,$http_cookie 会返回完整的 Cookie 头内容。为了更精确地匹配,通常建议只提取特定的 Cookie 字段,例如 $cookie_sessionid。这种设计确保了:GET /api/user-data 且 Cookie 为 sid=A 的请求,与 Cookie 为 sid=B 的请求,生成的缓存键完全不同,后端服务器接收到的也是各自独立的请求,而不会返回错误的数据。

如何处理未登录用户与已登录用户的缓存冲突
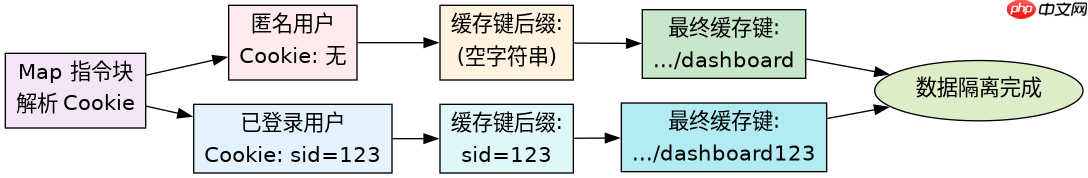
当系统中同时存在匿名访问者和已登录用户时,简单的拼接可能导致性能问题或逻辑错误。例如,匿名用户不应被缓存带有敏感信息的页面,而已登录用户的个性化数据必须严格隔离。解决这一问题的关键在于对 $http_cookie 进行条件判断或使用更精细的变量组合。我们可以利用 Nginx 的 map 指令预处理 Cookie,或者直接在 proxy_cache_key 中使用多个变量串联,确保匿名请求的键中不包含任何可能泄露身份或导致误判的片段。
map $http_cookie $cache_key_suffix {
    ~*"session_id=([^;]+)" $1;
    default "";
}

server {
    listen 80;
    server_name example.com;

    proxy_cache_path /var/cache/nginx/my_cache levels=1:2 keys_zone=my_cache:10m max_size=1g inactive=60m use_temp_path=off;

    location /dashboard {
        # 使用 map 处理后的变量,匿名用户 suffix 为空,登录用户为 session_id
        proxy_cache_key "$scheme$host$request_uri$cache_key_suffix";

        proxy_cache my_cache;
        proxy_cache_valid 200 5m;
        proxy_pass http://backend_server;
    }
}
通过 map 模块,我们将复杂的 Cookie 解析逻辑剥离出 location 块,使配置更清晰。对于未登录用户,$cache_key_suffix 为空字符串,其缓存键仅由 URL 决定,适合缓存公共部分或根据后端响应头控制缓存策略。对于已登录用户,$cache_key_suffix 填充了唯一的 Session ID,保证了数据的绝对隔离。这种分离处理方式既避免了不同用户数据的混淆,又优化了缓存命中率,因为匿名用户的请求可以共享缓存,而无需为每个匿名用户创建单独的缓存条目。
基于 $http_cookie 变量为空时的具体行为验证
在实际部署中,经常遇到客户端不发送 Cookie 的情况,此时 $http_cookie 变量的值为空。如果缓存键设计不当,可能会导致缓存穿透或缓存覆盖。例如,若直接将 $http_cookie 拼入键中,空值虽然不会引起语法错误,但需要确认后端是否期望这种“无标识”的请求被缓存。通过编写测试脚本模拟无 Cookie 请求和有 Cookie 请求,可以验证 Nginx 是否正确生成了不同的缓存文件。实验表明,当 $http_cookie 为空时,Nginx 依然会生成以空字符串结尾的缓存键,并将其存储在缓存目录中,这与有 Cookie 值的请求完全独立,不会发生数据混淆。




















