








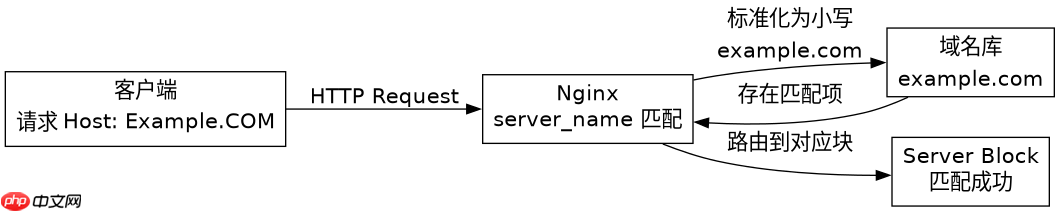
nginx 的 server_name 指令在匹配域名时默认不区分大小写,会自动将请求头中的域名转换为小写进行比对,因此直接配置大写字母域名通常能正常工作。具体做法是直接在 server_name 中声明包含大写字母的域名,nginx 会在内部统一转为小写处理,无需额外修改配置或添加特殊参数。
server_name 匹配大写字母域名的实际行为是什么
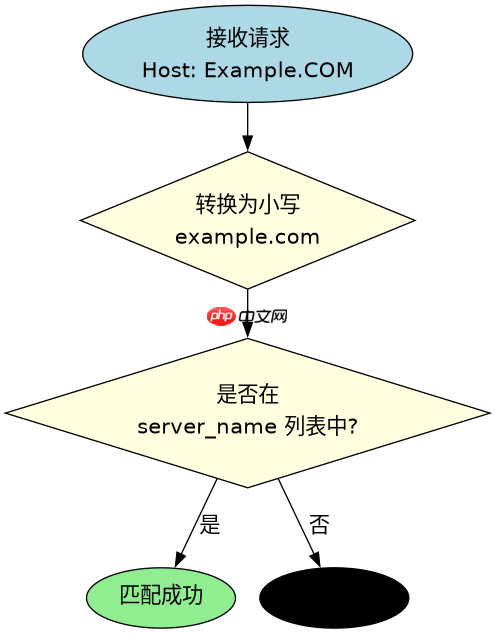
当 Nginx 接收到 HTTP 请求时,它会提取 Host 头部字段的内容,并将其与配置的 server_name 列表进行匹配。在这个过程中,Nginx 内部实现了一个大小写不敏感的匹配逻辑,这意味着无论客户端发送的是 Example.COM 还是 example.com,只要配置中包含对应的小写形式,就能成功匹配到对应的 server 块。
server {
    listen 80;
    server_name Example.COM example.com;

    location / {
        return 200 "Matched: $host";
    }
}
上述配置展示了如何处理大写域名。当请求 Host: Example.COM 时,Nginx 会将其标准化为 example.com,并与 server_name 中的条目进行匹配。由于 example.com 存在于列表中,匹配成功。返回的响应体中将显示标准化的主机名 example.com。这证实了 Nginx 不仅接受大写输入,还会在内部和后续变量中使用小写形式。
大写字母域名是否会影响 SSL/TLS 证书验证
虽然 Nginx 能正确匹配大写域名,但 SSL/TLS 证书本身对域名的大小写敏感性与 DNS 规则一致。大多数现代浏览器和客户端在建立 HTTPS 连接时,会严格检查证书中的 Subject Alternative Name (SAN) 或 Common Name (CN) 字段。如果证书仅签发了小写域名,而客户端请求的是大写域名,部分严格的客户端可能会拒绝连接或发出警告。

server {
    listen 443 ssl;
    server_name Example.COM;

    ssl_certificate /etc/nginx/ssl/example.com.crt;
    ssl_certificate_key /etc/nginx/ssl/example.com.key;

    location / {
        return 200 "SSL Matched: $host";
    }
}
在 SSL 场景下,建议同时在 server_name 中同时声明大写和小写版本,以确保最大兼容性。例如,配置 server_name Example.COM example.com;。这样,无论客户端发送何种大小写组合,Nginx 都能匹配到该 server 块。然而,关键在于证书必须覆盖所有可能的变体,或者更常见的是,确保证书覆盖标准的小写域名,因为 DNS 记录通常是小写的,且大多数 CA 颁发的证书也遵循小写规范。如果证书仅包含小写域名,Nginx 仍能完成 TLS 握手,但客户端可能在应用层报错。
使用 $host 变量获取大写域名时会发生什么
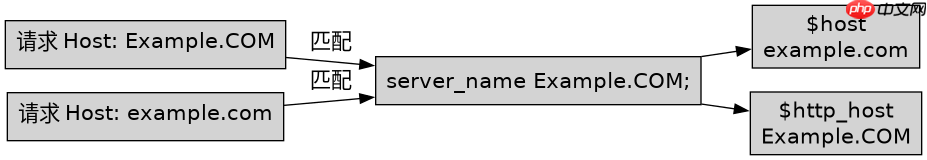
在 Nginx 配置中,$host 变量用于存储请求中的主机名。经过匹配过程后,$host 的值通常是经过标准化处理的小写域名,即使原始请求头中包含大写字母。这是因为 Nginx 在匹配 server_name 时已经将域名规范化。如果需要保留原始请求的大小写,可以使用 $http_host 变量,它直接反映客户端发送的 Host 头部的原始内容。
server {
    listen 80;
    server_name Example.COM;

    location / {
        add_header X-Original-Host $http_host;
        add_header X-Normalized-Host $host;
        return 200 "Done";
    }
}
通过上述配置,可以验证 $host 和 $http_host 的区别。当请求 Host: Example.COM 时,响应头 X-Original-Host 将显示 Example.COM,而 X-Normalized-Host 将显示 example.com。这表明 Nginx 内部确实进行了大小写转换。在实际开发中,如果需要构建重定向 URL 或生成资源链接,建议使用 $host 以确保一致性,避免因大小写混用导致的潜在问题。如果业务逻辑严格要求保留原始大小写,则应使用 $http_host,但需注意这可能带来的兼容性和安全性风险。




















