








在 linux 中清理 nginx proxy_cache 过期的缓存文件,最直接且可靠的方法是使用 `find` 命令结合 `-mmin` 参数查找并删除修改时间超过指定时长的文件。nginx 自身的 `proxy_cache_valid` 指令仅控制响应头中的过期时间(ttl),并不负责物理删除磁盘上的文件,因此需要依赖外部脚本或定时任务来执行清理操作。

如何编写自动清理过期缓存的 Shell 脚本
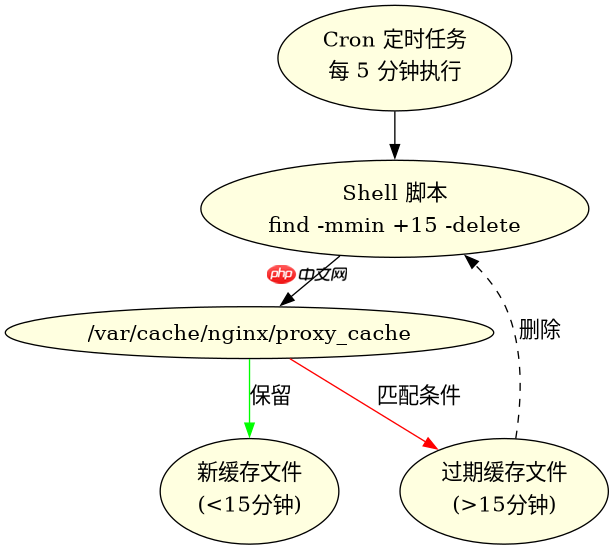
可以通过编写一个简单的 Shell 脚本,利用 `find` 命令定位到 Nginx 缓存目录,并根据文件的最后修改时间进行筛选和删除。通常建议将修改时间设置为比业务逻辑允许的过期时间稍长一点,例如设置缓存有效期为 10 分钟,则清理脚本可以删除超过 15 分钟未访问的文件,以确保正在被读取的文件不被误删。
#!/bin/bash
# 定义缓存目录路径
CACHE_PATH="/var/cache/nginx/proxy_cache"
# 定义保留时间(分钟),这里设置为 15 分钟
RETENTION_MINUTES=15

# 使用 find 命令查找并删除过期文件
# -mtime +0 表示昨天之前的文件,-mmin +15 表示 15 分钟前的文件
# -type f 确保只处理文件
# -delete 直接删除找到的文件
find ${CACHE_PATH} -type f -mmin +${RETENTION_MINUTES} -delete

# 可选:统计删除的文件数量
# find ${CACHE_PATH} -type f -mmin +${RETENTION_MINUTES} | wc -l
上述脚本中,`/var/cache/nginx/proxy_cache` 是假设的缓存路径,实际使用时需替换为 `nginx.conf` 中 `proxy_cache_path` 指令配置的实际路径。`-mmin +15` 表示查找修改时间在 15 分钟之前的文件。执行该脚本后,符合条件的文件将被立即从磁盘中移除。建议将此脚本添加到系统的 `cron` 定时任务中,例如每 5 分钟执行一次,以保持缓存目录的整洁。

如何通过 Nginx 配置控制缓存的有效期
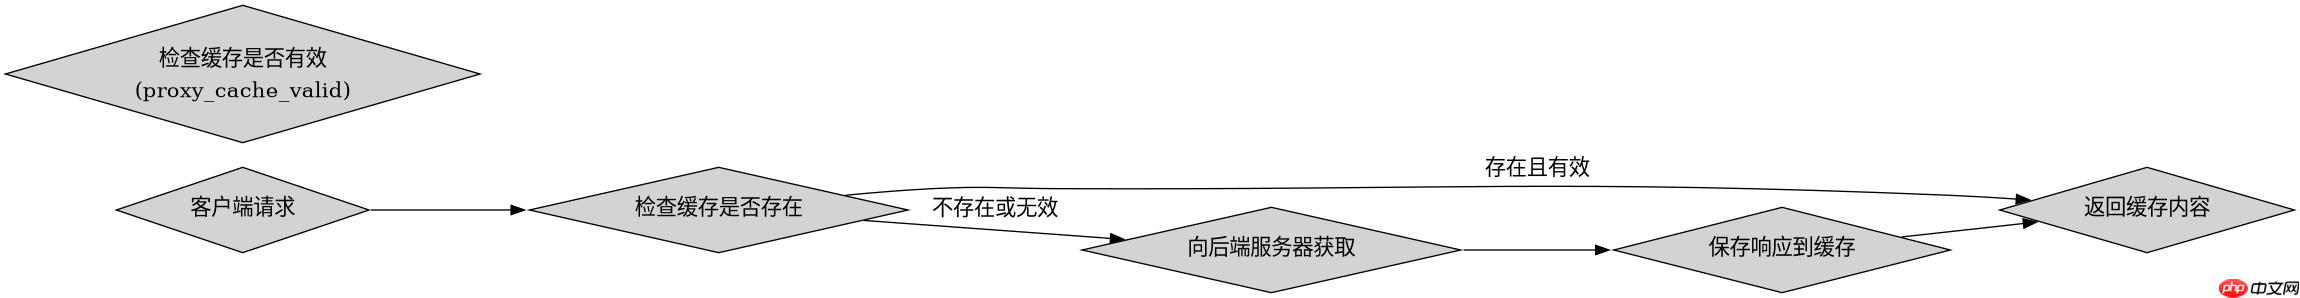
虽然物理清理依赖外部脚本,但 Nginx 的配置决定了哪些内容被视为“有效”或“过期”。通过 `proxy_cache_valid` 指令,可以针对不同 HTTP 状态码设置不同的缓存时长。这些时长单位包括秒(s)、分钟(m)、小时(h)和天(d)。当客户端请求一个资源时,Nginx 会根据配置的规则判断是否返回缓存或重新向后端获取。
# nginx.conf 示例片段
http {
    # 定义缓存路径、级别和大小
    proxy_cache_path /var/cache/nginx/proxy_cache levels=1:2 keys_zone=my_cache:10m max_size=1g inactive=60m use_temp_path=off;

    server {
        location / {
            proxy_pass http://backend_server;
            proxy_cache my_cache;

            # 设置缓存有效期
            # 200 和 302 响应码缓存 10 分钟
            proxy_cache_valid 200 302 10m;
            # 301 响应码缓存 1 小时
            proxy_cache_valid 301 1h;
            # 其他所有响应码缓存 1 分钟
            proxy_cache_valid any 1m;

            # 设置缓存键,通常基于 URL 和 Host 头
            proxy_cache_key $scheme$proxy_host$request_uri;
        }
    }
}
在上面的配置中,`inactive=60m` 是 `proxy_cache_path` 的一个关键参数,它定义了缓存条目在未被访问的情况下,在缓存目录中保留的最长时间。如果文件在 60 分钟内没有被任何请求命中,它将被视为不活跃,但这并不意味着它会被立即删除,而是标记为可清理状态。结合之前提到的 `find` 脚本,我们可以更精细地控制清理策略。例如,如果希望严格遵循 `proxy_cache_valid` 的设置,可以将 `find` 命令的时间阈值设置为与 `proxy_cache_valid` 中最短的有效时间相匹配。需要注意的是,`proxy_cache_valid` 主要影响的是 Nginx 是否向客户端提供缓存内容的决策,而物理文件的删除仍然需要依靠文件系统层面的操作。
清理缓存时如何避免影响正在服务的请求
在执行缓存清理操作时,一个常见的担忧是是否会中断正在进行的用户请求。Nginx 的缓存机制是基于文件的,当一个请求到达时,Nginx 会检查缓存文件中是否存在对应的数据。如果文件存在且未过期,Nginx 会直接读取该文件并返回给客户端。如果在读取过程中文件被删除,可能会导致读取错误。然而,Linux 文件系统的行为确保了这种风险极低:当最后一个指向文件的句柄关闭时,文件才会真正从磁盘上消失。如果 Nginx 正在读取某个缓存文件,该文件会有一个打开的文件描述符,即使 `find -delete` 移除了目录中的链接,文件数据依然存在于磁盘上,直到 Nginx 完成读取并关闭句柄。因此,直接使用 `find ... -delete` 是安全的,不会导致服务中断。为了进一步降低风险,可以使用 `unlink` 而不是直接删除目录项,或者在清理前暂停 Nginx 的写入操作(不推荐,因为会导致服务中断)。另一种更温和的方式是使用 `mv` 将过期文件移动到一个临时目录,然后异步清空该临时目录,这样可以确保正在访问的文件不会被意外删除。

















