








composer 本身没有内置的命令行参数来直接过滤或跳过特定名称的分支,因为 composer 的设计原则是处理版本约束而非管理 git 仓库的元数据。要跳过 dependabot 和 renovate 产生的分支,最可靠的做法是在 composer.json 中通过 repositories 字段显式声明该包的具体来源(如私有 packagist 镜像或特定的 git 标签),从而绕过 composer 默认的 git 分支发现机制。如果必须使用 git 源且无法控制上游仓库,可以通过配置 git-config 环境变量或在 ci/cd 阶段预处理代码,但更常见的做法是确保你的项目只依赖稳定的 tag 版本,这样 composer 根本不会去扫描任何分支。
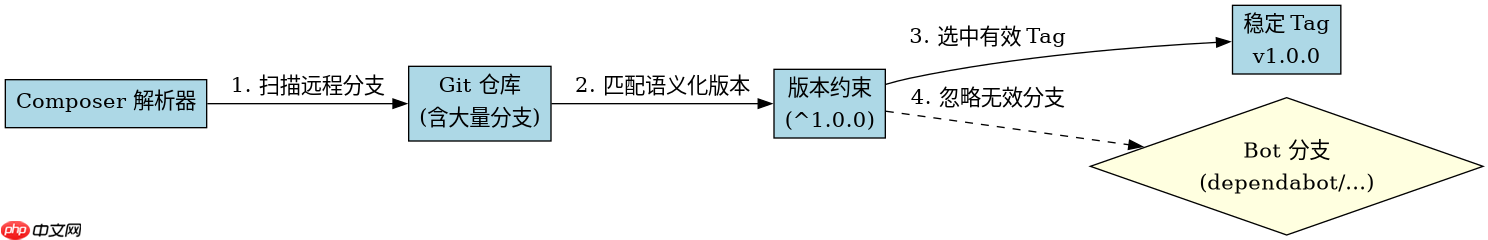
如何通过显式源配置避免扫描所有分支
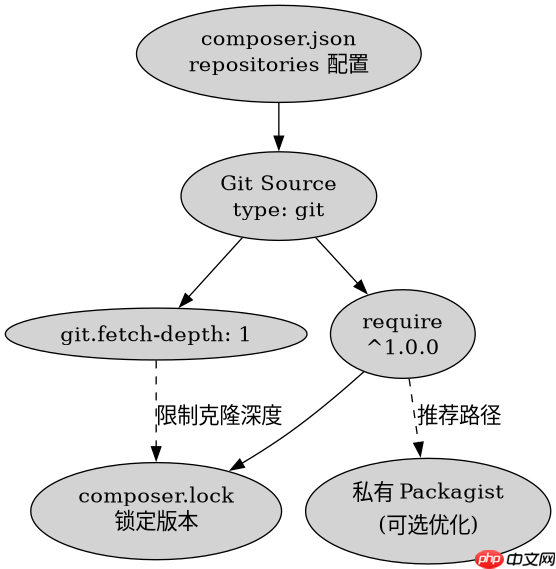
当你在 composer.json 中使用 type: git 并指定 URL 时,Composer 会尝试克隆仓库并列出所有远程分支以确定哪个版本满足约束。Dependabot 和 Renovate 通常创建大量临时分支(如 dependabot/npm_and_yarn/... 或 renovate/...),这些分支虽然不符合语义化版本规范,但在某些配置下仍可能被误识别或导致索引缓慢。解决此问题的核心是将依赖锁定到具体的 ref(通常是 Tag)或使用 type: composer 指向一个经过筛选的私有仓库。以下示例展示了如何配置一个仅信任特定 Tag 的 Git 源,从而完全忽略分支列表中的噪音。
{
    "repositories": [
        {
            "type": "git",
            "url": "https://github.com/example/repo.git",
            "options": {
                "git": {
                    "fetch-depth": 1
                }
            }
        }
    ],
    "require": {
        "example/package": "^1.0.0"
    }
}
上述配置中,fetch-depth: 1 限制了 Git 克隆的深度,虽然这主要影响历史提交而非分支列表,但结合严格的版本约束(如 ^1.0.0),Composer 只会查找符合该范围的 Tag。如果上游仓库的 Dependabot 分支命名不规范(例如不包含有效版本号),Composer 在解析时会直接忽略它们。若需彻底杜绝分支扫描,建议将公共包发布到私有 Packagist 实例,并在该实例中配置过滤器,仅允许包含合法 SemVer 标签的版本被索引。这样 Composer 从源头就看不到那些自动化分支。
如何在 CI/CD 环境中强制清理无关分支
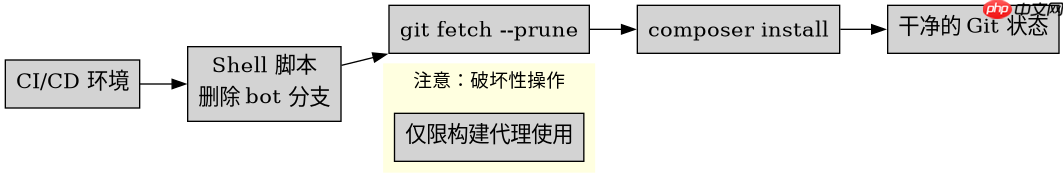
在持续集成环境中,有时开发者希望本地或构建服务器上的 Git 状态尽可能干净,以避免 Composer 或其他工具意外拾取未完成的 PR 分支。虽然 Composer 不直接支持“跳过”操作,但可以在运行 composer install 之前,通过 Shell 脚本或 CI 配置主动删除或隔离这些分支。这种方法适用于你拥有仓库写权限或能在构建前执行自定义命令的场景。以下脚本演示了如何批量删除以 dependabot/ 或 renovate/ 开头的远程跟踪分支。

# 获取所有远程分支
branches=$(git branch -r | grep -E 'origin/(dependabot|renovate)/')

# 遍历并删除匹配的远程跟踪分支
for branch in $branches; do
    echo "Deleting remote tracking branch: $branch"
    git push origin --delete ${branch#origin/} || true
done

# 清理本地垃圾引用
git fetch --prune
执行上述脚本后,本地 Git 环境将不再包含这些自动化分支的引用,Composer 在后续解析时将只能看到剩余的稳定分支或 Tag。需要注意的是,这种方法是破坏性的,可能会影响其他正在进行的 PR 合并流程,因此仅建议在构建代理或临时工作区中使用。对于生产环境,推荐回归到第一种方法,即通过严格的版本约束和私有镜像源来管理依赖,从根本上消除对分支扫描的依赖。
基于 composer.lock 文件验证实际使用的版本来源
在完成依赖安装后,确认 Composer 实际锁定的是哪个具体提交或 Tag 是排查问题的关键步骤。即使配置了复杂的源或执行了分支清理,最终生效的版本信息都记录在 composer.lock 文件中。通过检查该文件中的 source 和 dist 字段,可以明确知道当前安装的包是否来自预期的稳定版本,以及是否意外引入了未标记的代码。以下命令展示了如何提取特定包的锁信息。
cat composer.lock | jq '.packages[] | select(.name == "example/package") | {name, version, source: .source.ref, dist: .dist.reference}'
输出结果将显示类似 {"name":"example/package","version":"1.0.5","source":"v1.0.5","dist":"v1.0.5"} 的内容。如果 source.ref 指向的是一个分支名(如 main 或 develop)而不是 Tag,说明版本约束过于宽松,Composer 可能拉取了最新的不稳定代码。此时应调整 composer.json 中的版本约束为精确的 Tag 版本(如 =1.0.5),并重新运行 composer update。通过这种方式,可以确保生产环境始终运行在已知、可复现的稳定版本上,彻底规避 Dependabot 和 Renovate 分支带来的不确定性。
















