








在高并发下遇到 nginx 代理缓冲区溢出,核心排查手段是开启 `proxy_next_upstream` 配合日志中的 `upstream prematurely closed connection` 或 `502 bad gateway` 错误,并重点检查 `proxy_buffer_size` 与 `proxy_buffers` 的配置是否匹配后端响应头及正文大小。通过调整这些参数或优化后端返回逻辑,可以解决因缓冲区不足导致的连接中断问题。
如何确认当前 Nginx 的缓冲配置状态
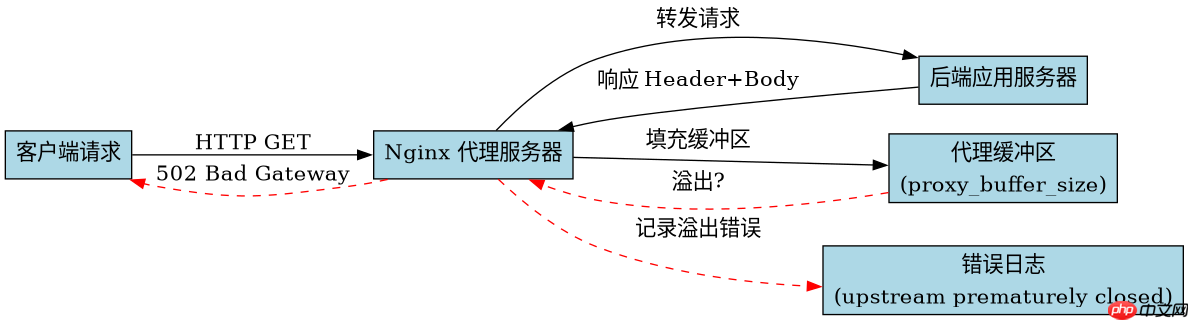
要确认当前的缓冲配置,最直接的方法是查看 Nginx 的主配置文件(通常是 `/etc/nginx/nginx.conf` 或 `/etc/nginx/conf.d/default.conf`)中关于 `proxy_buffering` 相关的指令。默认情况下,Nginx 会启用缓冲,但如果配置不当,例如 `proxy_buffer_size` 小于后端返回的 Header 大小,就会立即触发溢出。我们可以通过一个简单的测试脚本来模拟后端返回较大的 Header,从而观察 Nginx 的行为。
server {
    listen 80;
    server_name localhost;

    location /test {
        proxy_pass http://backend_server;
        # 关键配置:设置用于读取响应头的缓冲区大小
        proxy_buffer_size 16k;
        # 关键配置:设置用于读取响应体的缓冲区数量和大小
        proxy_buffers 4 32k;
        # 启用缓冲
        proxy_buffering on;
    }
}
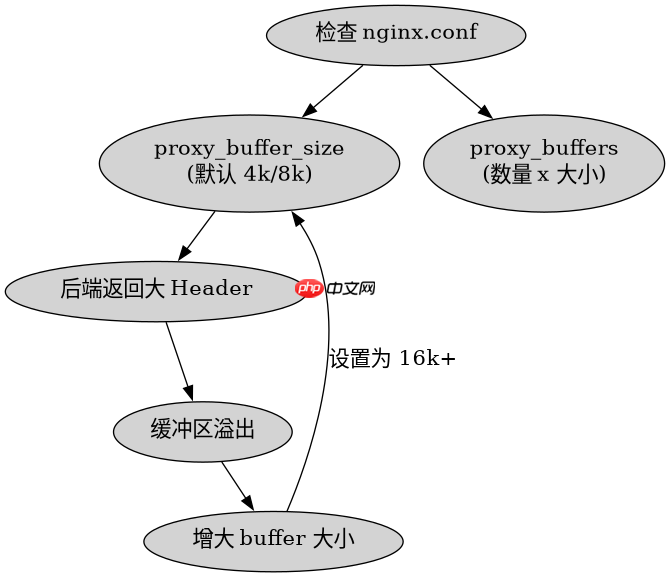
上述配置展示了标准的缓冲设置。在实际排查中,如果发现 `proxy_buffer_size` 被设置为较小的值(如默认的 4k 或 8k),而后端应用返回了包含大量 Cookie 或自定义 Header 的响应,就会导致溢出。建议将 `proxy_buffer_size` 设置为至少等于最大的响应头大小,通常 8k 到 16k 是一个安全的起点。同时,`proxy_buffers` 的总大小应能容纳预期的响应体前几部分,以避免频繁的回写磁盘操作。

如何通过日志分析定位具体的溢出原因
当发生缓冲区溢出时,Nginx 通常会记录特定的错误信息。在 `error.log` 中,你可能会看到类似 `upstream prematurely closed connection while reading response header from upstream` 的警告。这表明 Nginx 在尝试读取后端响应时,由于缓冲区已满或连接异常而失败。为了更精确地定位,我们需要结合 `access.log` 中的状态码进行分析。如果大量请求返回 `502 Bad Gateway`,且伴随上述错误日志,则基本可以确定是缓冲或连接问题。

# access.log 示例
192.168.1.1 - - [10/Oct/2023:13:55:36 +0000] "GET /api/data HTTP/1.1" 502 167 "-" "curl/7.68.0"

# error.log 示例
2023/10/10 13:55:36 [error] 1234#1234: *5678 upstream prematurely closed connection while reading response header from upstream, client: 192.168.1.1, server: localhost, request: "GET /api/data HTTP/1.1", upstream: "http://127.0.0.1:8080/api/data", host: "localhost"
通过分析这些日志,我们可以区分是后端服务不稳定导致连接断开,还是 Nginx 自身缓冲配置不足。如果日志中明确提到 "reading response header",则应优先检查 `proxy_buffer_size`。如果提到 "while reading response body",则可能需要增加 `proxy_buffers` 的大小或启用 `proxy_max_temp_file_size` 来将溢出的数据写入临时文件。此外,确保 `proxy_connect_timeout`、`proxy_send_timeout` 和 `proxy_read_timeout` 设置合理,避免因超时导致的误判。
当后端返回超大 Header 时如何处理
在某些场景下,后端应用可能会返回非常大的 HTTP Header,例如包含大量 Session 数据或加密令牌。这种情况下,即使增加了 `proxy_buffer_size`,也可能无法完全容纳。此时,最佳实践是优化后端应用,减少 Header 的大小,或者使用压缩机制。如果无法修改后端,可以考虑将 `proxy_buffer_size` 设置为一个极大的值(如 128k 或更高),但这会增加内存消耗。另一种方法是禁用缓冲,让 Nginx 直接将后端响应流式传输给客户端,但这会降低 Nginx 的性能,因为它需要等待后端完全发送数据后才能开始传输。


















