








在 app_debug 开启状态下,远程探测最直接的方式是访问应用的调试页面(如 laravel 的 /debugbar 或 symfony 的 profiler),观察 http 响应头、dom 结构或特定接口返回的错误堆栈。debug 页面泄露的核心信息包括完整的文件路径、sql 查询语句、环境变量(如数据库密码)、中间件执行顺序以及未处理的异常堆栈,这些信息足以让攻击者构建针对性的利用链。
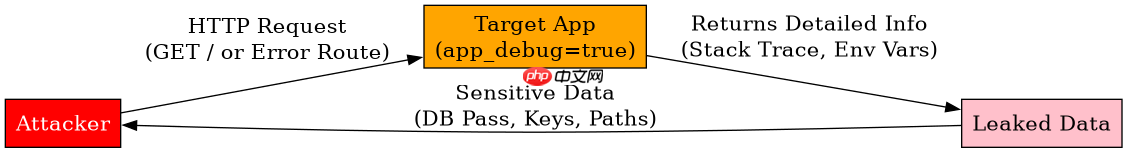
如何通过 HTTP 请求特征确认 Debug 模式开启?
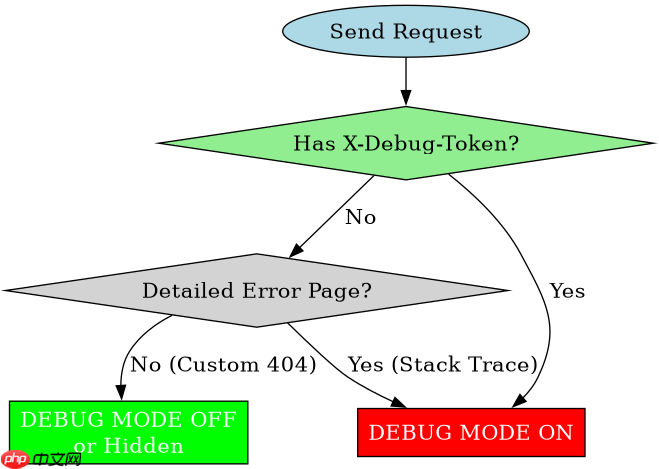
可以通过发送常规请求并检查响应头中的 X-Debug-Token 或 X-Debug-Mode 来确认。如果应用框架(如 Laravel)开启了 debug 模式,它通常会在响应中注入额外的元数据。此外,尝试访问一个故意错误的 URL(如 /non-existent-route),如果返回的是详细的 404 错误页而非自定义的错误页面,也间接证明了 debug 模式处于开启状态。
GET /api/test HTTP/1.1
Host: target.com
User-Agent: Mozilla/5.0

# 预期响应头示例
HTTP/1.1 200 OK
X-Debug-Token: abc123def456
X-Powered-By: PHP/8.1.0
Content-Type: application/json

# 如果访问不存在的路由
GET /this-route-does-not-exist HTTP/1.1
Host: target.com

# 预期响应体(Laravel 默认)
{"message":"No query results for model [App\Models\User]."}
# 或者显示详细的 Stack Trace HTML
上述代码展示了两种探测手段:一是检查正常请求的响应头,二是通过触发异常路由观察返回内容。如果响应头包含 X-Debug-Token,则说明调试工具栏已激活。如果触发路由后返回了包含类名和文件路径的详细错误信息,则证明全局 Debug 开关已打开。这两种方法都不需要认证,仅凭 HTTP 交互即可完成初步判断。
Debug 页面泄露的具体敏感数据有哪些?
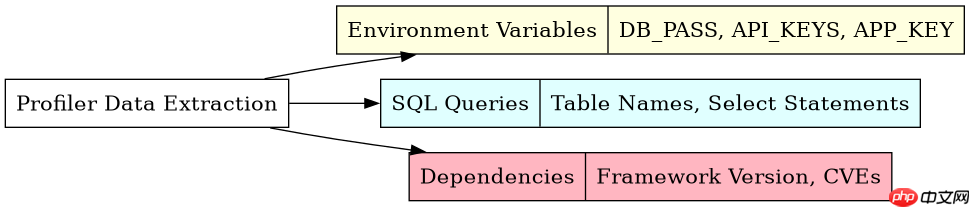
Debug 页面不仅展示错误信息,还通常会记录当前请求的所有上下文数据。这包括 $_ENV 和 $_SERVER 中的所有变量,其中往往包含数据库连接字符串、API 密钥、Redis 密码等敏感配置。同时,它会列出所有加载的 Composer 依赖包及其版本,帮助攻击者识别已知漏洞组件。此外,SQL 查询日志会暴露表结构和潜在的数据注入点,而文件包含列表则揭示了应用的核心逻辑结构。
# 假设从 Debug 页面提取的环境变量片段
DB_HOST=192.168.1.100
DB_DATABASE=production_db
DB_USERNAME=root
DB_PASSWORD=S3cretP@ssw0rd!
APP_KEY=base64:xxxxxxxxxxxxxxxxxxxxx
MAIL_HOST=smtp.gmail.com
MAIL_PASSWORD=email_password_here

# 假设从 SQL 日志中提取的查询
SELECT * FROM users WHERE email = 'admin@example.com';
INSERT INTO logs (action, user_id) VALUES ('login', 1);

# 假设从依赖列表中看到的脆弱包
symfony/http-foundation v5.4.0 (Known CVE-2023-xxxx)
这段代码模拟了从 Debug 页面抓取到的典型敏感数据。第一部分是环境变量,直接提供了基础设施的访问凭证。第二部分是 SQL 日志,展示了具体的表名和字段,为 SQL 注入提供靶点。第三部分是依赖版本,若存在已知漏洞,攻击者可立即查找对应的 Exploit。这些数据共同构成了一个完整的信息收集结果,使得后续的攻击步骤变得极为容易。
如果关闭 Debug 但仍暴露 Profiler 数据怎么办?
即使 app_debug 设置为 false,某些框架仍允许通过特定的 Token 访问历史请求的 Profiler 数据。这种情况下,攻击者可以利用之前捕获的 X-Debug-Token 或 X-Profiler-Id 来重新加载之前的请求详情。这意味着仅仅关闭 Debug 开关并不足够,还需要确保 Profiler 数据存储被清理,或者限制对 Profiler 接口的访问权限(例如仅限本地 IP)。如果无法立即清理数据,应尽快轮换所有泄露的密钥和密码。





















