








事件型xss比标签间注入更危险,因为它能绕过基于html标签过滤的安全策略,直接劫持页面交互逻辑。在onclick属性中防御的核心做法是避免将用户输入直接拼接到事件处理程序中,而是通过dom api绑定事件或使用安全的模板引擎。
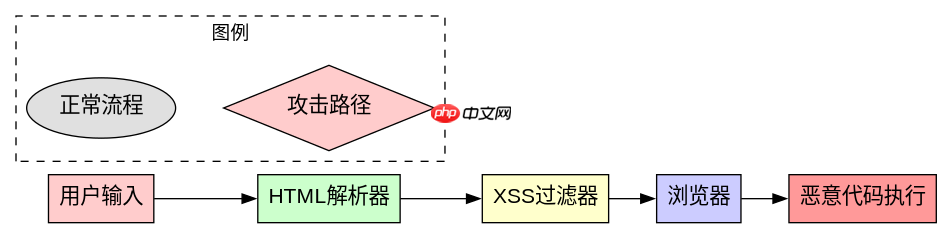
为什么事件型XSS比标签间注入更危险
事件型XSS之所以更危险,是因为它利用了浏览器对JavaScript代码执行的信任,而不仅仅是渲染HTML结构。传统的标签间注入(如<script>alert(1)</script>)通常会被内容安全策略(CSP)或简单的HTML转义所拦截,但事件处理器(如onclick、onerror)中的代码被视为可执行脚本,即使外层被转义,只要属性值被解析为JS代码,攻击者就能执行任意逻辑。例如,如果后端未对用户输入的引号进行转义,攻击者可以闭合属性并注入新的事件处理器,从而窃取Cookie或重定向页面。
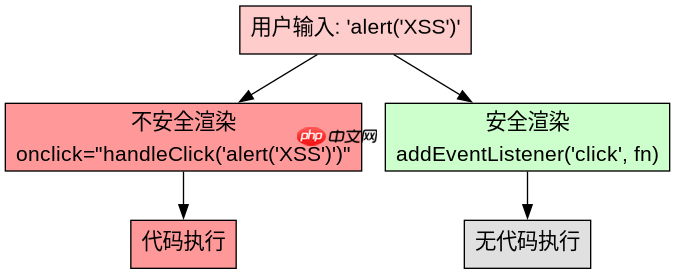
<div onclick="handleClick('{{userInput}}')">Click me</div>

// 假设 userInput = "alert('XSS')"
// 实际渲染为:
<div onclick="handleClick('alert('XSS')')">Click me</div>
上述代码展示了当用户输入包含单引号时,如何破坏原有的函数调用结构。虽然这里没有直接执行全局代码,但如果攻击者构造更复杂的payload,如 '; alert('XSS'); //,则可能突破沙箱限制。因此,必须确保所有动态内容在插入到事件处理器前经过严格的编码或验证。
onclick里怎么防
在onclick属性中防御XSS的最佳实践是使用DOM API绑定事件,而不是直接在HTML中编写内联事件处理器。这种方法可以将数据与行为分离,避免字符串拼接带来的安全风险。此外,还可以使用框架提供的自动转义功能,如React的jsx语法,它会自动对插值内容进行HTML实体编码。
// 不安全的做法
const btn = document.createElement('button');
btn.innerHTML = `<button onclick="${userInput}">Submit</button>`;

// 安全的做法
const safeBtn = document.createElement('button');
safeBtn.textContent = 'Submit';
safeBtn.addEventListener('click', function() {
    // 处理逻辑
});
document.body.appendChild(safeBtn);
通过这种方式,即使用户输入包含恶意脚本,也不会被解析为可执行代码,因为事件监听器只接受函数引用,而非字符串。同时,建议结合CSP策略,禁止内联脚本的执行,进一步降低风险。
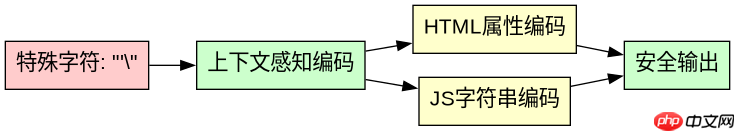
基于用户输入中包含特殊字符时的具体防护问题
当用户输入中包含双引号、单引号或反斜杠等特殊字符时,如何确保这些字符不会破坏现有的HTML结构或JavaScript逻辑?答案是使用上下文感知的编码策略。对于HTML属性值,应使用HTML实体编码;对于JavaScript字符串,应使用JSON.stringify或类似的序列化方法,以确保特殊字符被正确转义。
















