








排查cve-2026-109618暴露资产的核心做法是:在kql中通过`deviceprocessevents`或`devicefileevents`搜索特定恶意文件路径、进程名或命令行参数,同时在osquery端利用`file`表或`processes`表查询本地是否存在该漏洞相关的特征文件或异常进程。具体而言,你需要关注攻击者可能利用的特定dll劫持路径、注册表修改痕迹或特定的网络c2连接行为。
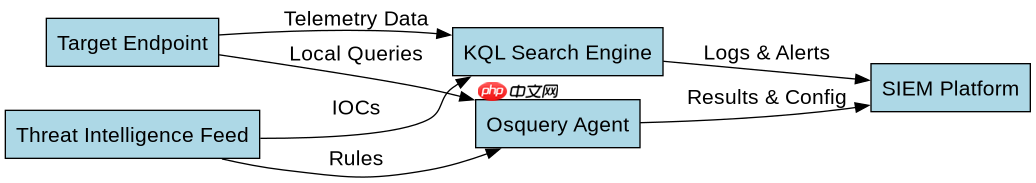
KQL如何精准定位恶意进程与文件事件
KQL排查的关键在于结合`DeviceProcessEvents`和`DeviceFileEvents`表,筛选出包含CVE-2026-109618相关特征的日志。通常这类漏洞利用会涉及创建临时文件、加载恶意DLL或执行特定命令。你可以使用`where FileName contains "malicious.dll" or CommandLine contains "exploit_payload"`这样的条件来过滤。如果已知具体的文件哈希或路径,直接进行精确匹配效率更高。此外,还需注意父进程关系,正常业务进程不应突然调用可疑的系统工具如`cmd.exe`或`powershell.exe`来执行非常规操作。
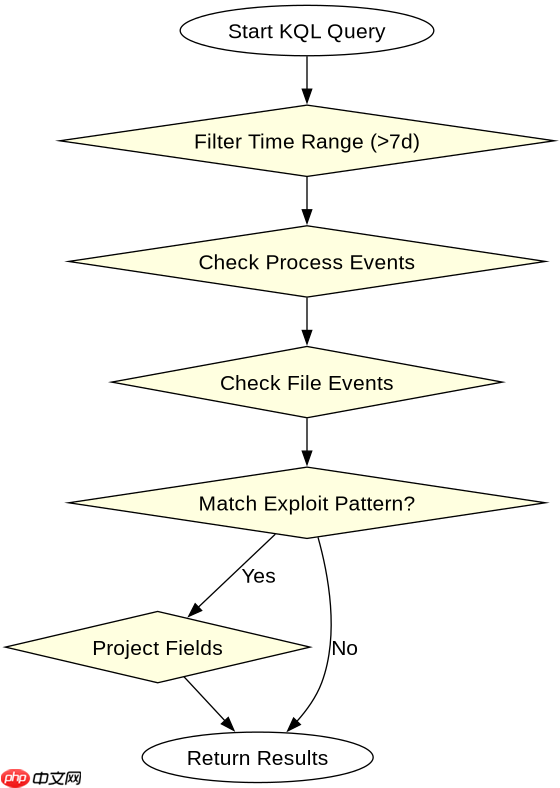
search DeviceProcessEvents
| where Timestamp > ago(7d)
| where (FileName == "svchost.exe" and CommandLine contains "--exploit")
   or (FileName == "cmd.exe" and CommandLine contains "certutil -urlcache")
| project Timestamp, DeviceName, AccountName, FileName, CommandLine, ParentProcessName
| sort by Timestamp desc
上述KQL查询首先限定时间范围为过去7天,然后针对两种典型行为进行过滤:一是`svchost.exe`出现异常的命令行参数,二是`cmd.exe`尝试通过`certutil`下载或缓存数据。结果集将返回设备名称、账户名、文件名及完整的命令行参数,便于安全分析师进一步研判。若需扩大范围,可加入`DeviceFileEvents`表关联分析,查找同一时间段内被创建或修改的可疑文件。
Osquery如何检测本地残留的漏洞利用痕迹
Osquery的优势在于能直接从终端采集实时状态,弥补云端日志的延迟。针对CVE-2026-109618,重点检查`file`表中是否存在位于`/tmp`、`%TEMP%`或系统目录下的异常文件,以及`processes`表中是否有未签名的进程在运行。例如,可以查询`/etc/cron.d`或Windows计划任务中是否添加了持久化项。同时,检查注册表启动项或用户配置文件目录,确认是否有自动执行的脚本。这些本地证据能直接证明主机是否已被入侵或正在遭受攻击。
SELECT * FROM file WHERE path LIKE '%/tmp/exploit%' OR path LIKE '%/var/tmp/malware%';
SELECT pid, name, path, cmdline FROM processes WHERE name = 'suspicious_tool' AND uid != 0;
第一段SQL查询扫描临时目录,寻找名为`exploit`或`malware`的文件,这通常是漏洞利用后释放的载荷。第二段SQL查询非root用户下运行的名为`suspicious_tool`的进程,并获取其完整路径和命令行参数。在实际部署中,建议将Osquery配置为定期执行这些查询,并将结果上报至SIEM平台,与KQL日志形成互补。对于Windows环境,可将路径替换为`%TEMP%\*`并使用Registry表检查HKCU/HKLM下的Run键值。
当KQL与Osquery结果不一致时如何处理
在实际排查中,常遇到KQL显示无告警但Osquery发现本地有可疑文件的情况,反之亦然。这种不一致通常源于Agent离线、日志传输延迟或权限差异。处理方法是优先信任Osquery的本地快照,因为它反映的是当前真实状态。如果Osquery检测到恶意文件,应立即隔离该主机,即使KQL尚未生成告警。同时,检查Endpoint Detection and Response (EDR) Agent的健康状态,确保其能正常上传日志。对于KQL有告警但Osquery未发现的问题,可能是文件已被清理,此时应回溯KQL中的时间戳,确认事件发生时间,并检查是否有其他主机存在相同行为以判断是否为横向移动。



















