








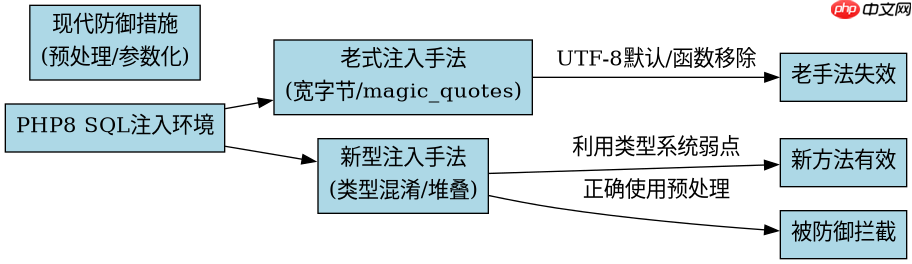
php8下sql注入利用的核心变化在于默认字符集从gbk等宽编码转向utf-8,导致依赖宽字节或特定单字节截断的旧式注入手法(如`addslashes`配合gbk)彻底失效。现在主要依靠参数化查询缺失时的类型混淆、堆叠注入以及针对mysql 8.0+新特性的攻击。老写法中,基于`magic_quotes_gpc`的过滤已完全移除,而`mysql_*`系列函数被废弃,开发者若仍在使用`mysqli`或`pdo`且未正确绑定参数,则面临更严格的类型检查带来的新型绕过风险。
PHP5时代哪些经典注入手法在PHP8中失效?
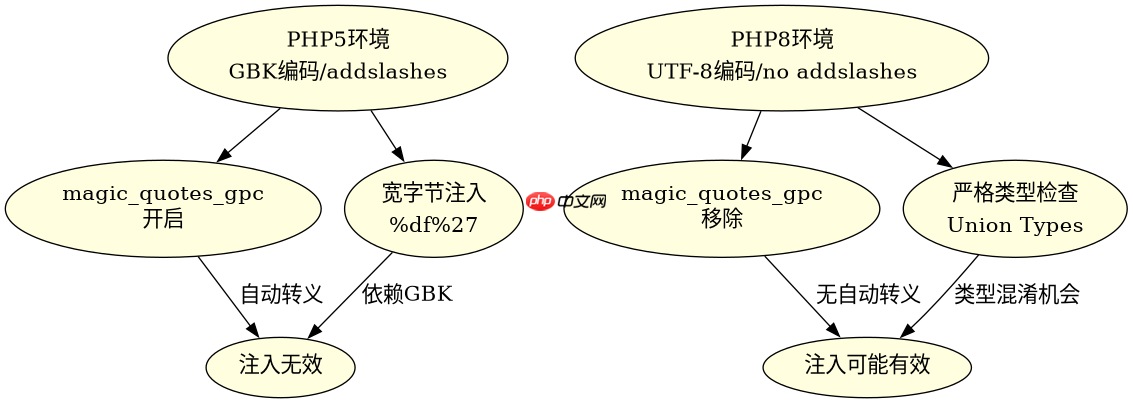
在PHP5及更早版本中,许多注入漏洞依赖于特定的环境配置和宽松的字符串处理机制。最典型的失效案例是“宽字节注入”。在PHP5中,如果数据库连接设置为GBK编码,且使用了`addslashes()`进行过滤,攻击者可以通过构造`%df%27`这样的序列,使反斜杠转义掉单引号的前一个字节,从而闭合SQL语句。然而,PHP8默认使用UTF-8编码,且`addslashes()`不再自动应用,这种基于多字节字符截断的技巧在现代环境中几乎无法直接复用。另一个失效的老写法是依赖`magic_quotes_gpc`。该功能在PHP5.3引入后被标记为废弃,并在PHP7中被彻底移除,PHP8中自然不存在。这意味着过去通过简单转义来防御注入的做法已经过时,攻击者不再需要担心这些自动转义机制,但也失去了利用其逻辑缺陷的机会。
<?php
// PHP5/早期PHP环境下的危险代码示例(已失效场景)
$connection = mysql_connect('localhost', 'user', 'pass');
mysql_select_db('test_db', $connection);
mysql_set_charset('gbk', $connection); // 设置GBK编码

$id = $_GET['id'];
// 假设开启了magic_quotes_gpc,或者手动 addslashes
$id = addslashes($id);

$sql = "SELECT * FROM users WHERE id = '$id'";
$result = mysql_query($sql, $connection);

// 在PHP8中:
// 1. mysql_* 函数不存在
// 2. 默认UTF-8,宽字节注入需特定条件
// 3. magic_quotes_gpc 不存在
?>
PHP8下新的注入利用点和类型混淆技巧有哪些?
随着PHP8对类型系统的强化,传统的字符串拼接注入虽然依然存在,但利用方式变得更加隐蔽。PHP8引入了联合类型(Union Types)和匹配表达式(Match Expression),但在SQL交互中,最大的变化在于PDO和MySQLi对类型处理的严格性。攻击者现在更多关注于“类型混淆”导致的注入。例如,当应用程序期望接收整数ID却接收到字符串时,如果SQL语句构建不当(如`WHERE id = $id`而非`WHERE id = ?`),PHP8的强类型检查可能会抛出异常,但如果异常被捕获并忽略,或者在某些动态类型场景中,攻击者可以利用`NULL`值或布尔值与字符串的比较特性来绕过过滤。此外,PHP8对字符串函数的优化使得某些基于字符串长度的判断逻辑可能产生意外行为,进而影响SQL语句的完整性。另一个重要的点是堆叠注入(Stacked Queries)。在PHP8中,如果使用`mysqli_multi_query()`或PDO的类似功能,攻击者可以执行多条SQL语句,这与PHP版本无关,但PHP8的错误报告机制更加详细,可能导致信息泄露,辅助攻击者进一步探测数据库结构。

修复 Core bailout 状态损坏安全问题,以及 BZ2、DOM、PDO、Opcache/JIT 内存与执行错误,改进 Unicode 字素处理、URL 解析、TLS 流状态、信号分发及会话错误处理。
立即学习“PHP免费学习笔记(深入)”;
<?php
// PHP8环境下可能的类型混淆注入示例
$pdo = new PDO('mysql:host=localhost;dbname=test_db;charset=utf8mb4', 'user', 'pass');

$id = $_GET['id']; // 用户输入

// 危险做法:直接拼接,未使用预处理
// 如果$id是字符串,PHP8会尝试将其转换为数字进行比较,
// 但如果SQL语句是字符串拼接,则可能发生注入
$sql = "SELECT * FROM users WHERE id = $id";
$stmt = $pdo->query($sql);

// 另一种情况:利用NULL或空字符串
// 如果$id为空,SQL变为 WHERE id = ,可能导致语法错误或返回所有记录
// 如果$id是 ' OR 1=1 --,则发生注入

// 安全做法:使用预处理语句
$stmt = $pdo->prepare("SELECT * FROM users WHERE id = ?");
$stmt->execute([$id]);
$user = $stmt->fetch();
?>
基于PDO预处理语句中的具体输入条件,如何验证注入点?
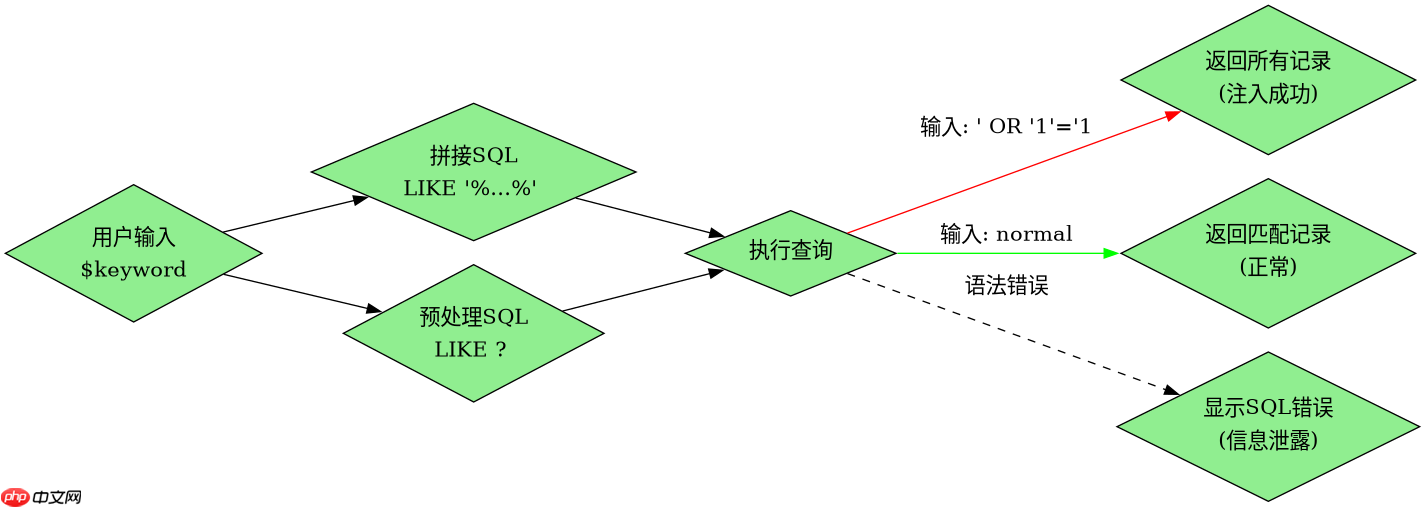
在PHP8中,即使使用了PDO预处理语句,如果开发者错误地将用户输入直接拼接到SQL字符串中,而不是作为参数传递,仍然会发生注入。为了验证这一点,我们可以构造一个具体的输入条件。假设有一个搜索功能,用户输入关键词进行搜索。如果后端代码是这样写的:`$sql = "SELECT * FROM products WHERE name LIKE '%$keyword%'";`,那么这是一个明显的注入点。我们可以通过输入`' OR '1'='1`来测试。在PHP8中,由于PDO默认不启用模拟预处理(`ATTR_EMULATE_PREPARES`默认为false),如果正确使用预处理,这个输入会被当作普通字符串处理,不会改变SQL逻辑。但如果代码错误地使用了`query()`方法并拼接字符串,那么这个输入将导致返回所有产品。验证的关键在于观察返回结果的数量和内容是否与预期不符。此外,PHP8的错误报告级别较高,如果注入导致SQL语法错误,可能会在页面上显示详细的错误信息,这本身就是一种信息泄露,可以帮助攻击者确认注入点的存在和数据库类型。


















