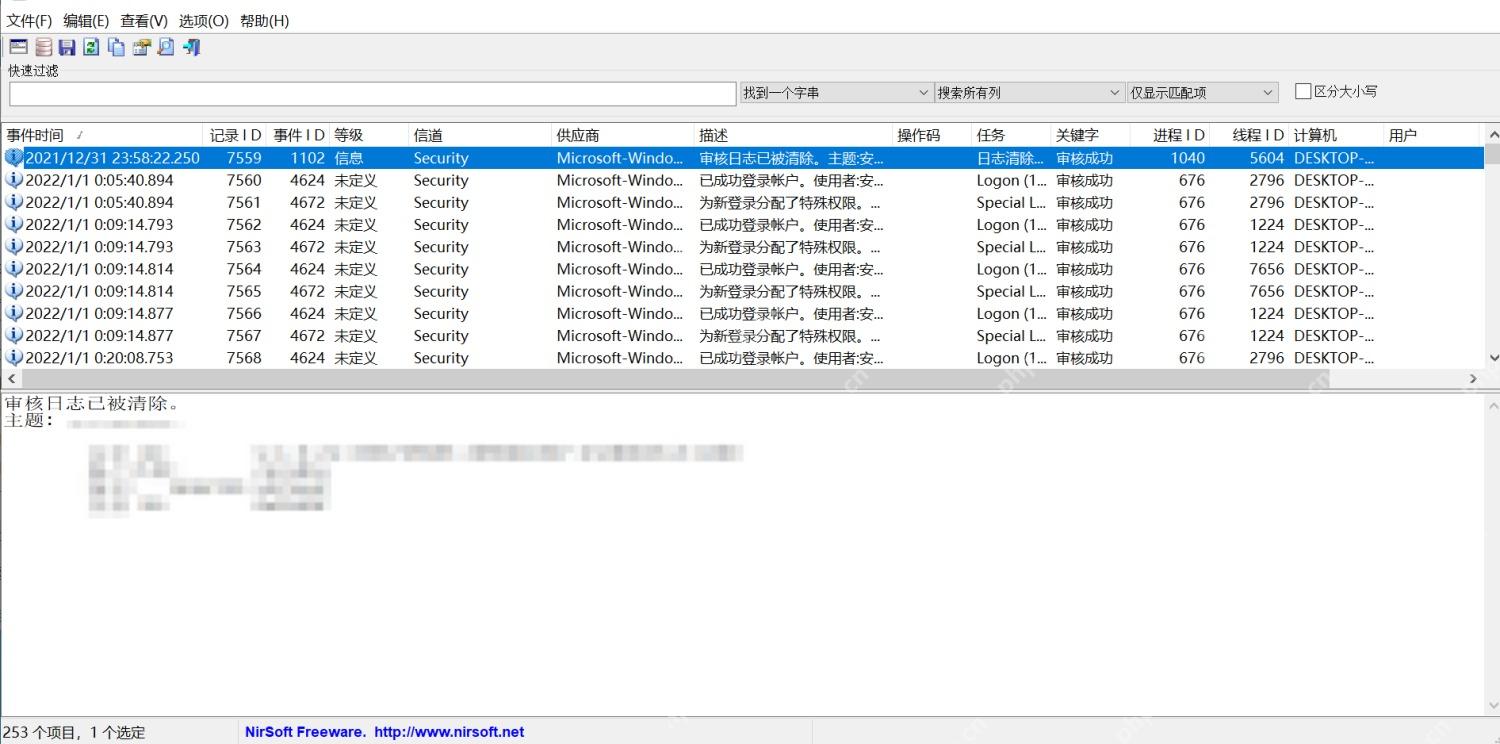
安全日志被清空时,windows 会在新的安全日志中写入事件 1102,记录执行清除操作的账户 sid、账户名、域和登录 id。1102 本身只说明日志被清空,不能单独证明恶意操作,还要与变更工单、管理员登录和远程连接记录关联。
在安全日志中定位 1102
打开“事件查看器 > Windows 日志 > 安全”,按事件 ID 1102 筛选。日志刚被清空时,1102 往往位于新日志的开头;如果本机完全没有 1102,也要确认日志是否被替换、离线删除或通过集中平台另行保存。
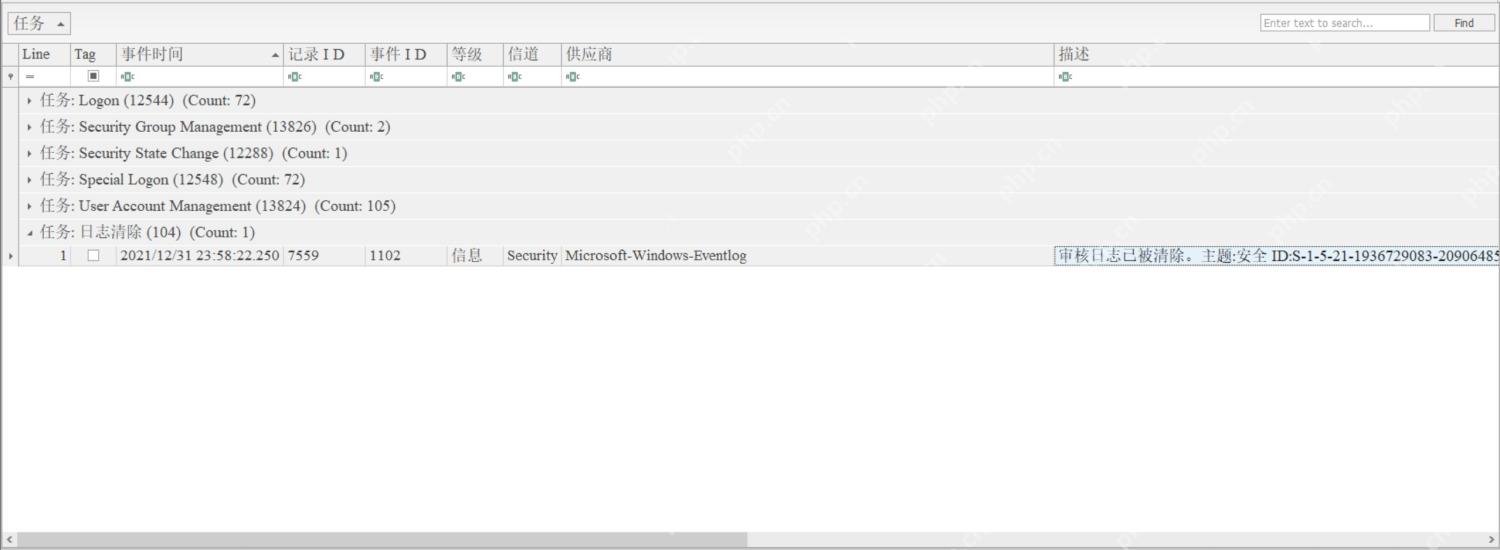
读取清除日志的账户信息
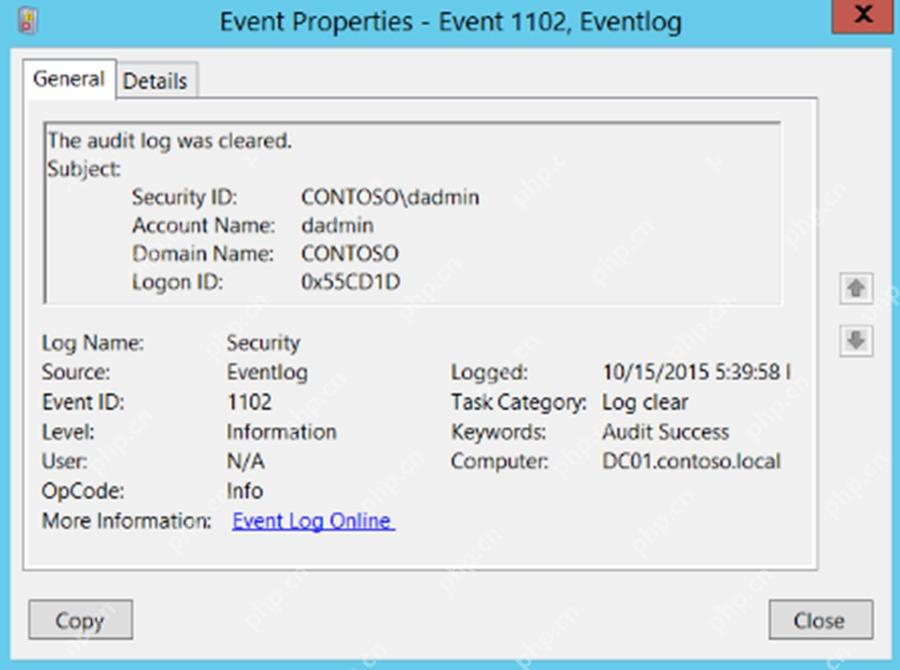
双击 1102,在“常规”或“详细信息”中记录安全 ID、账户名、账户域、登录 ID、时间和计算机名。登录 ID 可与同一时段的 4624、4672 等事件关联,以判断该账户从哪里登录以及是否取得特殊权限。
用独立日志副本交叉核对
如果本机日志保留不足,可在事件转发器、SIEM、备份的 EVTX 或受控分析工具中搜索 1102,并核对清除前后的记录间隔。不要在原始取证文件上直接清除或改写;先复制到只读分析目录,再记录文件哈希和时间线。