





CodexAI深度介入软件工程全生命周期,导致程序员角色转向系统意图定义者、契约验证专家等新定位。其全面接管编码、调试、运维,并推动团队重构与安全审查刚性强化。
☞☞☞AI 智能聊天, 问答助手, AI 智能搜索, 多模态理解力帮你轻松跨越从0到1的创作门槛☜☜☜

一、CodexAI对编码环节的全面接管
CodexAI不再仅限于补全单行代码,而是能基于自然语言需求生成可编译模块、自动适配现有技术栈、嵌入标准日志与错误处理结构。其训练数据覆盖GitHub 2025年前全部公开仓库,语法正确率超99.3%,在Java/Python/JavaScript场景中已稳定输出生产级代码。
1、输入“实现一个带幂等校验的订单创建接口”,CodexAI自动生成Spring Boot Controller、Service、Mapper三层代码及对应MyBatis XML。
2、自动注入OpenTelemetry追踪ID、SLF4J结构化日志、统一异常响应体封装。
3、同步产出JUnit 5单元测试用例,覆盖正常流程、空参、重复提交三种边界场景。
二、程序员角色向系统意图定义者迁移
当代码生成不再是瓶颈,人类的核心价值转向精准表达业务约束、识别隐性风险、设定质量红线。CodexAI无法自主判断“用户余额扣减应在库存锁定之后”,也无法理解“风控规则需兼容未来三年监管沙盒要求”这类非形式化条件。
1、将PRD文档拆解为可观测性要求、一致性等级、合规检查点三类结构化输入项。
2、在CodexAI提示词中显式声明“禁止使用Redis Lua脚本实现分布式锁”,强制模型绕过高风险方案。
3、对AI生成代码执行架构契约验证:检查是否调用被标记为@Deprecated的内部SDK、是否违反领域事件发布规范。
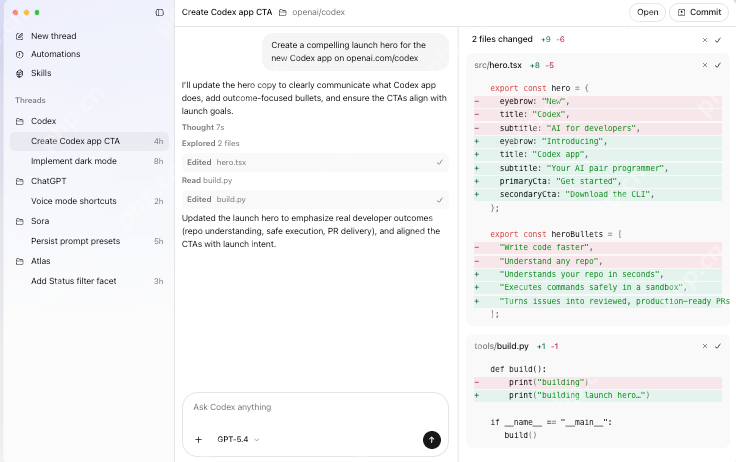
三、调试与运维能力的范式转移
CodexAI内置运行时诊断Agent,能直接解析Kubernetes Pod日志流、Prometheus指标序列、Jaeger链路快照,定位到具体代码行并推送修复补丁。传统堆栈分析、环境比对、变量追踪等操作被压缩为单次指令交互。
1、在终端输入“诊断过去2小时支付失败率突增原因”,CodexAI自动关联APM数据与Git提交记录。

通过本地 Codex 或 OpenClaw OAuth 凭证直接调用 ChatGPT/Codex Responses 的 image_generation 工具来生成或编辑光栅图像,然后保存
2、识别出某次合并引入的HttpClient连接池参数变更,并定位至commit hash 7a3f9c1。
3、生成回滚命令、连接池参数修正补丁、灰度验证脚本三件套,全部可直接执行。
四、团队协作结构的实质性重构
根据2026年Q1国内头部互联网公司组织效能报告,采用CodexAI的3人小组平均交付速度达传统5人组的1.8倍,但人员构成发生根本变化:取消初级编码岗编制,新增AI训练师与提示架构师岗位。原测试工程师转岗为AI生成代码的契约验证专家,原运维工程师转型为智能体工作流编排师。
1、每日站会取消“昨天写了什么”环节,改为同步今日需定义的3个新系统约束。
2、Code Review重点从语法检查升级为意图保真度审计:确认AI输出是否完整承载原始需求中的时序约束、数据精度要求、降级策略。
3、技术决策会议增加AI能力边界的联合声明环节,由架构师与CodexAI共同签署《当前版本不可托管事项清单》。
五、安全与伦理审查机制的刚性强化
CodexAI虽能高效生成代码,但其训练数据包含大量历史漏洞样本,且缺乏对新型攻击面(如LLM注入、Prompt劫持)的原生防御能力。因此必须建立人工不可绕过的审查关卡,确保所有AI生成代码通过OWASP ASVS 4.2标准验证。
1、在CI流水线中插入语义污染检测步骤,拦截含硬编码密钥、未脱敏日志、危险反射调用的AI输出。
2、要求每个AI生成模块必须附带可验证的威胁建模记录,说明如何应对CWE-79、CWE-89等TOP 10风险。
3、对涉及金融、医疗场景的代码,强制执行双人提示词签名制:业务方与合规官分别对输入提示词进行数字签名认证。
















