








在 go-zero 框架中解决跨域问题,最直接且推荐的做法是利用其内置的 rest 包提供的 corshandler。只需在创建 server 实例时,将自定义的 cors 处理函数作为参数传入即可生效。这样配置后,go-zero 会自动为所有请求添加必要的 cors 响应头(如 access-control-allow-origin),无需手动在每个 handler 中编写逻辑。
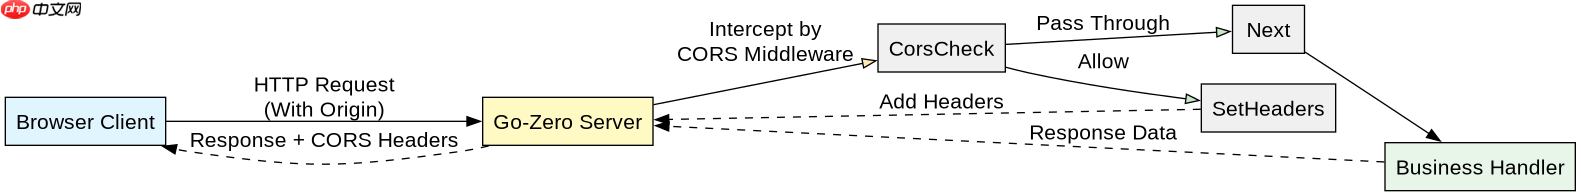
如何配置允许特定域名和预检请求?
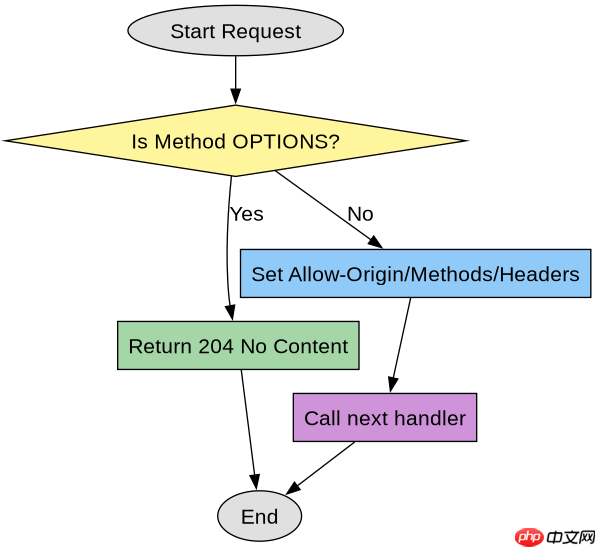
要精确控制哪些域名可以访问以及如何处理浏览器的预检请求(Preflight Request),需要实现一个符合 rest.Handler 签名的函数。在该函数中,通过设置 w.Header() 来指定允许的源、方法和头部信息,并判断是否为 OPTIONS 请求以直接返回 204 状态码。
package main

import (
	"net/http"
	"github.com/zeromicro/go-zero/core/rest"
)

func corsMiddleware(next http.HandlerFunc) http.HandlerFunc {
	return func(w http.ResponseWriter, r *http.Request) {
		// 设置允许的源,生产环境建议替换为具体域名
		w.Header().Set("Access-Control-Allow-Origin", "*")
		// 允许的 HTTP 方法
		w.Header().Set("Access-Control-Allow-Methods", "GET, POST, PUT, DELETE, OPTIONS")
		// 允许的请求头
		w.Header().Set("Access-Control-Allow-Headers", "Content-Type, Authorization")

		// 如果是预检请求,直接返回空内容
		if r.Method == "OPTIONS" {
			w.WriteHeader(http.StatusNoContent)
			return
		}

		// 继续执行后续处理器
		next(w, r)
	}
}

func main() {
	server := rest.MustNewServer(rest.RestConfig{
		Host: "localhost",
		Port: 8888,
	},
		// 关键:注入 CORS 处理逻辑
		rest.WithCors(corsMiddleware),
	)
	defer server.Stop()

	// 注册路由示例
	server.AddRoutes([]rest.Route{
		{
			Method:  http.MethodGet,
			Path:    "/api/data",
			Handler: func(w http.ResponseWriter, r *http.Request) {
				w.Write([]byte(`{"status":"ok"}`))
			},
		},
	})

	server.Start()
}
上述代码展示了完整的配置方式。在 main 函数中,通过 rest.WithCors 选项传入了我们定义的 corsMiddleware。该中间件首先设置了 Access-Control-Allow-Origin 为 *,表示允许任何来源。接着定义了允许的 HTTP 方法和请求头。对于浏览器发起的 OPTIONS 预检请求,它直接返回 StatusNoContent (204),从而避免进入业务逻辑。对于普通请求,则调用 next 继续处理。这种结构确保了跨域请求在 Go-Zero 服务启动时即被全局拦截和处理。

如何动态获取请求源并设置凭证?
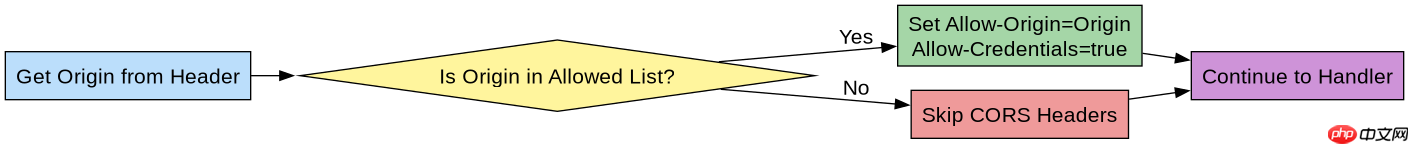
当需要支持携带 Cookie 或 Token 等敏感信息的跨域请求时,必须将 Access-Control-Allow-Origin 设置为具体的域名而非通配符 *,同时启用 Access-Control-Allow-Credentials。此外,为了安全起见,通常需要根据实际请求的 Origin 头动态验证来源,防止恶意站点伪造请求。
package main

import (
	"net/http"
	"strings"
	"github.com/zeromicro/go-zero/core/rest"
)

// 定义允许的域名列表
var allowedOrigins = []string{"https://frontend.example.com", "https://admin.example.com"}

func strictCorsMiddleware(next http.HandlerFunc) http.HandlerFunc {
	return func(w http.ResponseWriter, r *http.Request) {
		origin := r.Header.Get("Origin")

		// 检查 Origin 是否在白名单中
		allowed := false
		for _, o := range allowedOrigins {
			if origin == o {
				allowed = true
				break
			}
		}

		if allowed {
			w.Header().Set("Access-Control-Allow-Origin", origin)
			w.Header().Set("Access-Control-Allow-Credentials", "true")
			w.Header().Set("Access-Control-Expose-Headers", "X-Request-Id")
		} else {
			// 如果不在白名单,可以选择忽略 CORS 头或返回错误
			// 这里选择忽略,让后端正常处理但前端可能报错
		}

		w.Header().Set("Access-Control-Allow-Methods", "POST, GET, OPTIONS")
		w.Header().Set("Access-Control-Allow-Headers", "Content-Type, Authorization")

		if r.Method == "OPTIONS" {
			w.WriteHeader(http.StatusNoContent)
			return
		}

		next(w, r)
	}
}

func main() {
	server := rest.MustNewServer(rest.RestConfig{
		Host: "localhost",
		Port: 8889,
	},
		rest.WithCors(strictCorsMiddleware),
	)
	defer server.Stop()

	server.AddRoutes([]rest.Route{
		{
			Method:  http.MethodPost,
			Path:    "/api/login",
			Handler: func(w http.ResponseWriter, r *http.Request) {
				w.Write([]byte(`{"token":"abc123"}`))
			},
		},
	})

	server.Start()
}
此段代码演示了更严格的跨域策略。在 strictCorsMiddleware 中,程序首先从请求头中提取 Origin,并与预设的 allowedOrigins 列表进行比对。只有当来源匹配时,才设置对应的 Access-Control-Allow-Origin 为实际来源值,并开启 Access-Control-Allow-Credentials 为 true。这使得前端可以使用 withCredentials: true 发送 Cookie。同时,通过 Access-Control-Expose-Headers 暴露了 X-Request-Id 供前端读取。如果来源不在白名单中,则不设置相关 CORS 头,浏览器将拒绝跨域访问。这种方式有效防止了未授权域名的访问,适用于需要身份验证的场景。
当 Access-Control-Allow-Origin 设置为具体域名时,前端请求为何仍失败?
当 Access-Control-Allow-Origin 设置为具体域名且启用了 Access-Control-Allow-Credentials 时,如果前端请求仍然失败,通常是因为前端没有正确配置 withCredentials 属性,或者后端在处理非简单请求(如包含自定义 Header)时未正确处理预检请求的响应头。此外,若前端使用的协议、域名或端口与后端配置的白名单不完全一致,也会导致跨域被拒。确保前后端 URL 完全匹配且预检请求返回正确的 204 状态码是解决此类问题的关键。


















