








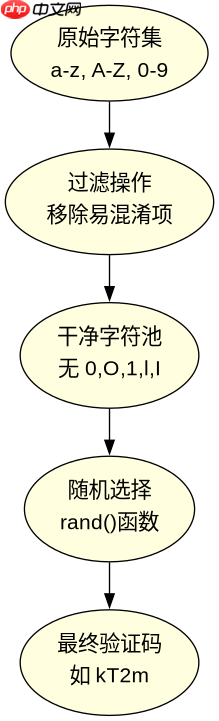
在php生成验证码时排除易混淆字符,最直接的做法是在构建字符池的字符串中剔除视觉上容易混对的字母和数字,例如去掉0、o、1、l、i等,然后从剩余的字符中随机选取指定数量组成验证码。这样做的结果是生成的验证码字符串只包含清晰可辨的字符,降低了用户输入错误的概率。

如何定义不含易混淆字符的字符池
要确保验证码不包含易混淆字符,需要在初始化字符集变量时手动过滤掉那些形状相似的符号。通常我们会使用一个包含大小写字母和数字的长字符串作为基础,然后通过代码逻辑移除特定的干扰项。比如,将"0"(数字零)和"O"(大写字母欧)区分开,或者去掉"1"(数字一)、"l"(小写L)和"I"(大写i)。定义好这个干净的字符池后,后续的随机抽取步骤就能保证输出结果的清晰度。
$chars = "abcdefghijkmnopqrstuvwxyzABCDEFGHJKLMNPQRSTUVWXYZ23456789";
$length = 4;
$code = "";
$maxIndex = strlen($chars) - 1;
for ($i = 0; $i < $length; $i++) {
    $index = rand(0, $maxIndex);
    $code .= $chars[$index];
}
echo $code;
上述代码首先定义了一个去除了易混淆字符的字符串`$chars`。接着设定验证码长度为4位。循环4次,每次通过`rand()`函数生成一个介于0和字符池最大索引之间的随机数,并从`$chars`中取出对应位置的字符拼接到`$code`变量中。最终输出的`$code`即为不含0、O、1、l、I等字符的纯清晰验证码。运行该段代码,预期会输出类似`kT2m`或`P9xQ`这样的字符串,其中绝不会包含被剔除的符号。
立即学习“PHP免费学习笔记(深入)”;

使用官方Model Context Protocol PHP SDK将PHP应用程序功能暴露为MCP工具、资源和提示,用于代理工作流。
如何在现有完整流程中集成字符过滤
在实际项目中,验证码生成往往涉及画布创建、字体渲染和图像输出等多个步骤。将字符过滤逻辑集成到现有流程中,只需在获取待渲染文本的那一步进行替换即可。如果之前的代码是直接从全量字符集中随机取值,现在改为使用过滤后的字符集变量,整个生成链路就会自动应用新的规则,无需改动绘图部分的代码。

$width = 100;
$height = 40;
$image = imagecreatetruecolor($width, $height);
$bgColor = imagecolorallocate($image, 255, 255, 255);
imagefill($image, 0, 0, $bgColor);

$font = "/path/to/font.ttf";
$fontSize = 20;
$fgColor = imagecolorallocate($image, 0, 0, 0);

$chars = "abcdefghijkmnopqrstuvwxyzABCDEFGHJKLMNPQRSTUVWXYZ23456789";
$code = "";
for ($i = 0; $i < 4; $i++) {
    $code .= $chars[rand(0, strlen($chars) - 1)];
}

imagettftext($image, $fontSize, 0, 10, 30, $fgColor, $font, $code);
header("Content-Type: image/png");
imagepng($image);
imagedestroy($image);
这段代码展示了一个完整的GD库验证码生成流程。在创建白色背景画布并分配颜色后,关键步骤在于生成待绘制的文本`$code`。这里复用了之前定义的无混淆字符池`$chars`,通过循环随机拼接出4位字符。随后,`imagettftext`函数将这串清晰的字符绘制到画布上。最后设置HTTP头为图片类型并输出PNG图像。无论前端如何请求,后端生成的图像内容始终基于过滤后的字符集,确保了视觉上的准确性。
当字符池为空或配置错误时会发生什么
如果在定义字符池时误删了所有字符,或者因编码问题导致字符串解析异常,程序在尝试访问空字符串的索引时会触发警告或返回空值。例如,若`$chars`为空,`strlen($chars)`为0,循环中的`rand(0, -1)`在某些PHP版本中可能产生未定义行为或抛出错误。此时生成的`$code`将为空字符串,最终绘制的验证码图像上将没有任何文字显示,导致用户无法识别。





















