








Java4Shell漏洞(CVE-2026-114938)是OpenJDK Base64解码路径中因AVX-512 VBMI汇编指令数值下溢导致的远程代码执行漏洞,CVSS 9.2,影响JDK 17+等多版本,仅限x86-64平台。
Calif 在 Java4Shell 的官方披露中给出了一个具体到令人不安的数据:研究者 Quang Luong 借助 AI 工具 Codex,用 1 小时发现漏洞,再用 2 小时开发出首个可用利用,总 token 成本低于 200 美元。Calif 将这种模式称为“半人马黑客”——AI 提供算力,人类研究者提供上下文判断。
对于防守方,这个数据点的意义不在于“AI 很强大”这一泛泛结论,而在于它压缩了从漏洞存在到武器化之间的时间窗口。当发现与利用开发可以在一个下午内完成,传统的“等待披露 → 评估影响 → 排期修补”节奏是否仍然成立?
一、Java4Shell 时间线中的“AI 加速段”
| 阶段 | 时间 | 参与者 | AI 的角色 |
|---|---|---|---|
| 漏洞首次在野触发 | 2026 年 6 月 9 日 | sundarms | 未提及 AI |
| 崩溃 PoC + 根因定位 | 2026 年 9 月 8 日 | sundarms、albertnetymk | 未提及 AI |
| 修复提案提交(未合并) | 2026 年 9 月 9 日 | albertnetymk | 未提及 AI |
| 独立发现漏洞 | 2026 年 10 月 24 日 | Quang Luong(Calif) | Codex,约 1 小时 |
| 首个可用利用 | 2026 年 10 月 24 日 | Quang Luong(Calif) | Codex 辅助,约 2 小时 |
| 预认证 RCE PoC(Jenkins/Keycloak) | 2026 年 10 月 31 日 | Quang Luong | AI 辅助利用链开发 |
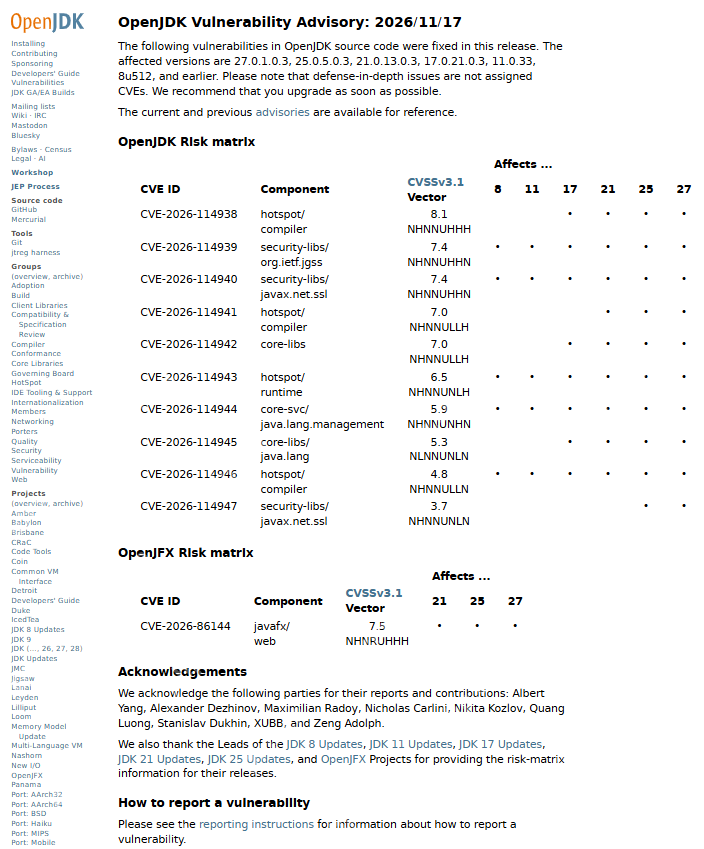
| Oracle 发布修复 | 2026 年 11 月 17 日 | Oracle | — |
值得注意的是:从漏洞在野触发(6 月)到 AI 辅助的独立发现(10 月),中间隔了四个多月。AI 并非“凭空发现了无人知晓的漏洞”,而是将一个已被公开报告但未被重视的漏洞,在数小时内从“崩溃级”推进到“预认证 RCE 级”。Calif 明确指出,Codex 在发现过程中没有查阅任何现有漏洞报告——这是一次独立发现。
二、“可利用性证明”的加速效应
Calif 的披露揭示了一个关键动态:漏洞在 6 月被报告、9 月有 PoC 和修复提案,但修复提案因不活跃被关闭。直到 10 月 24 日 Calif 向 Oracle 报告并附上 Elasticsearch 认证后 RCE PoC,10 月 31 日补充 Jenkins 和 Keycloak 预认证 RCE PoC,Oracle 才在 11 月 17 日发布修复。
AI 在这里的作用是降低了“证明可利用性”的成本。传统上,从“崩溃”到“RCE”的利用开发可能需要数周甚至数月,这给了厂商和防守方一个缓冲期。当 AI 将这个阶段压缩到数小时,缓冲期随之消失。
三、防守方可采取的实际调整
3.1 将“临时缓解”从备选提升为标准动作
如果修复窗口被压缩,等待官方补丁就不再是唯一合理的默认路径。对于已确认存在预认证 RCE 的漏洞,在补丁可用前应用临时缓解(如 -XX:-UseBASE64Intrinsics)应成为标准流程的一部分,而非例外。这要求预先定义各产品线的参数注入方式和回滚流程。
3.2 资产清单的实时性比完整性更紧迫
当响应窗口以小时计时,一份“上季度盘点”的资产清单价值有限。更实际的目标是:能在数小时内回答“我们有哪些互联网暴露的 Java 17.0.6+ 服务”。这需要将运行时版本信息纳入持续监控,而非依赖定期人工盘点。
3.3 监控“利用前兆”而非仅监控“利用成功”
Calif 和 Upwind 提供了可用于检测的迹象:长度 ≥32、以 = 结尾且长度非 4 倍数的 Base64 令牌;java.util.Base64$Decoder 抛出的异常爆发;无法解释的 hs_err_pid 崩溃日志。在利用成功之前,攻击者通常需要多次尝试(因为不存在通用利用,需要堆布局试探),这些尝试会留下可观测的痕迹。
3.4 接受“无法完全预防”,投资“快速检测与恢复”
如果 AI 将武器化时间压缩
四、一个未被回答的问题
Calif 展示的是定向的、由专家引导的 AI 辅助发现:研究者指定了审计范围(JIT 编译器、intrinsics、广泛可达的 API、密码学),Codex 在其中搜索。这不同于“AI 自主发现任意漏洞”。当前 AI 的能力边界仍然依赖于人类提供的上下文和方向。但趋势是明确的:发现与利用开发的人力门槛和时间成本都在下降。防守方的节奏必须相应调整。
到小时级,防守方不可能在所有情况下都先于攻击者完成修补。更现实的目标是:在攻击造成实质损害之前检测到它,并具备快速隔离、恢复和取证的能力。这包括预先演练 JVM 崩溃后的服务恢复流程、保留足够的历史日志用于事后分析。























