








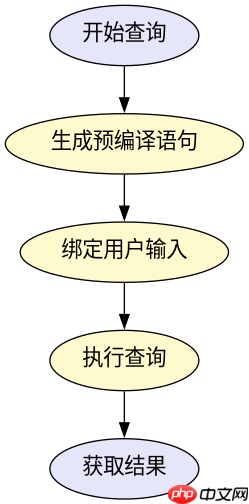
xorm框架通过底层使用go标准库的database/sql提供的预编译语句(prepared statement)机制来防止sql注入,开发者只需调用如`where()`、`and()`或`find()`等链式方法并传入参数,xorm会自动将sql模板与用户输入分离,由数据库驱动执行安全的参数绑定。具体做法是避免在代码中手动拼接字符串构造查询条件,而是依赖xorm生成的带占位符的sql语句,这样即使输入包含恶意字符也不会改变sql逻辑。

如何正确使用Where进行安全查询
在使用XORM进行条件查询时,应直接传递变量给Where子句,而不是拼接字符串。例如查询特定状态的用户,只需将状态值作为参数传入,XORM会处理转义和类型转换,确保输入被视为数据而非可执行代码。这种做法能有效阻断基于SQL语法的攻击尝试。
package main

import (
	"fmt"
	"log"
	"github.com/go-xorm/xorm"
	_ "github.com/go-sql-driver/mysql"
)

type User struct {
	ID   int64  `xorm:"id"`
	Name string `xorm:"name"`
	Status int  `xorm:"status"`
}

func main() {
	env := "localhost:3306/test?charset=utf8mb4"
	engine, err := xorm.NewEngine("mysql", env)
	if err != nil {
		log.Fatal(err)
	}
	defer engine.Close()

	// 模拟用户输入
	userInput := "admin'; DROP TABLE users; --"
	targetStatus := 1

	// 安全查询:使用参数化
	var users []User
	err = engine.Where("name = ? AND status = ?", userInput, targetStatus).Find(&users)
	if err != nil {
		log.Fatal(err)
	}
	fmt.Printf("Found %d users\n", len(users))
	// 预期结果:不会报错,也不会删除表,只会查找名字完全匹配该字符串的记录
}
如何处理复杂条件与Or操作
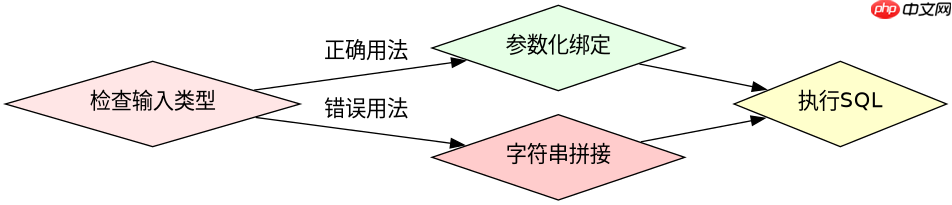
当需要构建包含多个条件的复杂查询,特别是涉及OR逻辑时,依然可以使用XORM的链式API保持安全性。通过组合Where和Or方法,或者使用结构体映射,可以避免手写SQL片段带来的注入风险。关键在于所有动态部分都必须作为参数传递,而不是嵌入到SQL字符串中。
// 续上例
// 场景:查询名称包含某关键字 OR 状态为某值的记录
keyword := "%test%"
statusVal := 0

// 方式一:链式调用
err = engine.Where("name LIKE ?", keyword).
    Or("status = ?", statusVal).
    Find(&users)

// 方式二:使用结构体(更简洁且安全)
cond := User{
	Name:   keyword,
	Status: statusVal,
}
// 注意:结构体查询默认是全等于,若需LIKE需配合Cols或自定义SQL片段
// 但通常推荐用 Where/Or 处理非精确匹配

// 预期结果:生成类似 SELECT * FROM user WHERE name LIKE ? OR status = ? 的安全SQL
基于程序中某个输入、条件或结果的具体问题
如果程序中输入包含特殊字符如单引号或注释符,XORM的参数化机制会将其视为普通字符串内容进行处理,而不会截断或修改SQL语句结构。这意味着即使用户输入了试图破坏SQL语法的字符,最终执行的查询也只会寻找包含这些字符的确切记录,从而保证了数据的安全性。























