








go-zero框架非常好用,特别适合需要快速构建高并发微服务的团队。它通过代码生成工具自动生成大量样板代码,显著降低了开发门槛并保证了服务间的一致性。其核心优势在于内置了完善的限流、熔断和监控机制,且对 go 语言特性支持极佳;主要缺点则是强依赖代码生成导致调试链路较长,以及生成的代码结构较为固定,灵活性相对受限。

如何配置并使用 goctl 生成微服务骨架
使用 goctl 命令行工具可以一键生成包含路由、逻辑、模型和配置文件的完整项目结构。开发者只需编写简单的 YAML 或 Proto 文件,即可得到符合 Go-Zero 规范的可运行代码,无需手动处理 HTTP 路由注册或数据库连接池初始化等重复性工作。
package main

import (
	"flag"
	"fmt"
	"net/http"
	"github.com/zeromicro/go-zero/core/conf"
	"github.com/zeromicro/go-zero/rest"
)

type Config struct {
	Port int `json:\"port\"`
}

var cfg Config

func main() {
	flag.Parse()
	conf.MustLoad(\"config.yaml\", &cfg)

	s := rest.NewServer(rest.RestServer{
		Host: \"0.0.0.0\",
		Port: cfg.Port,
	})

	s.AddRoute(rest.Route{
		Method:  http.MethodGet,
		Path:    \"/hello\",
		Handler: func(w http.ResponseWriter, r *http.Request) {
			w.Write([]byte(\"Hello Go-Zero!\"))
		},
	})

	s.Start()
}
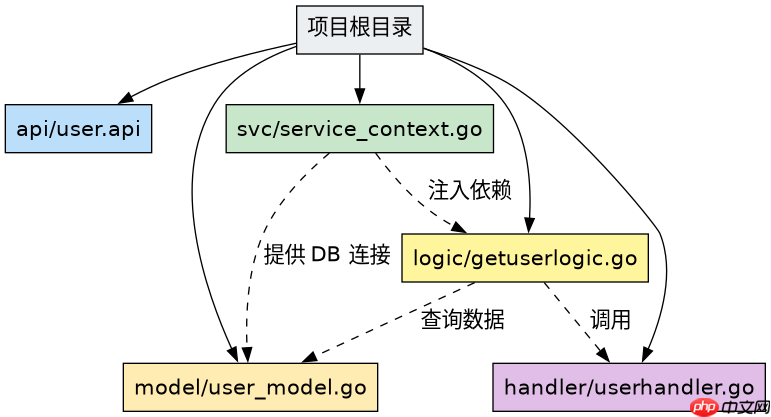
上述代码展示了最基础的 Go-Zero 服务器启动流程。实际项目中,通常不需要手写这些,而是由 goctl api go -api user.api -dir . 命令生成。生成的代码中会自动包含 UserApi 接口定义、userhandler.go 中的 Handler 实现以及 logic 包中的业务逻辑。这种结构强制将路由、处理和逻辑分离,便于维护。
如何实现服务间的限流与熔断保护
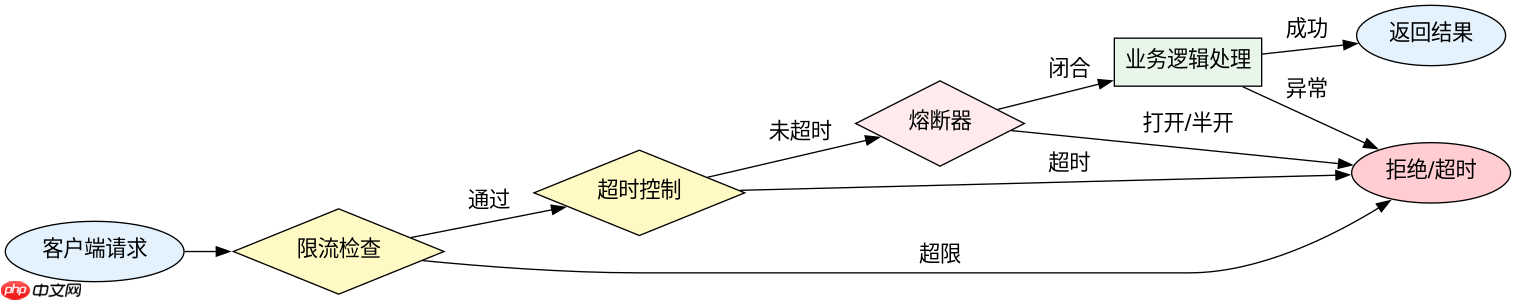
Go-Zero 内置了基于令牌桶和滑动窗口的限流算法,以及基于错误率的熔断器。在 API 定义文件中,可以通过 @server 注解直接开启全局限流,或在具体路由上使用 @handler 结合中间件实现细粒度控制。当下游服务响应超时或错误率超过阈值时,熔断器会自动切断请求,防止雪崩效应。

// user.api
@server(
	jwt: JwtAuth
	rateLimit: 100
	timeout: 5000
)
service user-api {
	@handler GetUser
	get /users/:id (UserResponse)
}
在 .api 文件中配置 rateLimit 和 timeout 后,goctl 生成的代码会自动注入相应的中间件。例如,rateLimit 会限制每秒请求数,超出部分直接返回 429 Too Many Requests。timeout 则设置每个请求的最大执行时间,超时自动中断。这种声明式配置使得非功能性需求(如稳定性)与业务逻辑解耦,开发者无需在代码中手动编写重试或限流逻辑。
代码生成后的目录结构如何影响模块耦合度
Go-Zero 强制采用分层架构,将代码划分为 api、svc、logic、model 和 internal 等目录。这种结构虽然清晰,但也导致了模块间的高度耦合,特别是 logic 层对 model 层的直接依赖。当需要修改数据库表结构或引入新的缓存策略时,必须重新生成代码或手动调整 model 层,增加了重构成本。
以 user-api 为例,logic/getuserlogic.go 中直接调用了 model.UserModel 的方法。如果希望引入 Redis 缓存,需要在 model 层添加缓存逻辑,并在 logic 层判断是否命中缓存。由于 model 是由 goctl model 生成的,手动修改容易被覆盖。因此,最佳实践是将自定义逻辑放在 model 的扩展文件中,或通过组合模式包装生成的 Model,以保持代码的可维护性。
















