








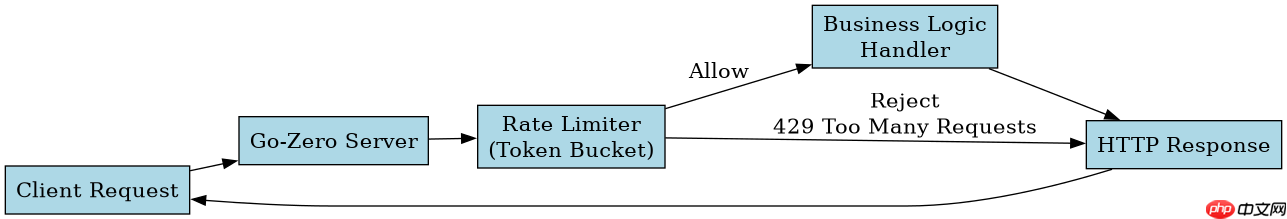
go-zero 框架实现高并发接口限流保护的核心做法是引入 rate 中间件,并在 goctl 生成的代码中配置 ratelimit 参数。通过设置每秒允许处理的请求数(qps)和令牌桶的容量,可以有效防止突发流量打垮后端服务。当请求超过限制时,中间件会直接拦截并返回错误,无需进入业务逻辑。
如何配置全局限流参数
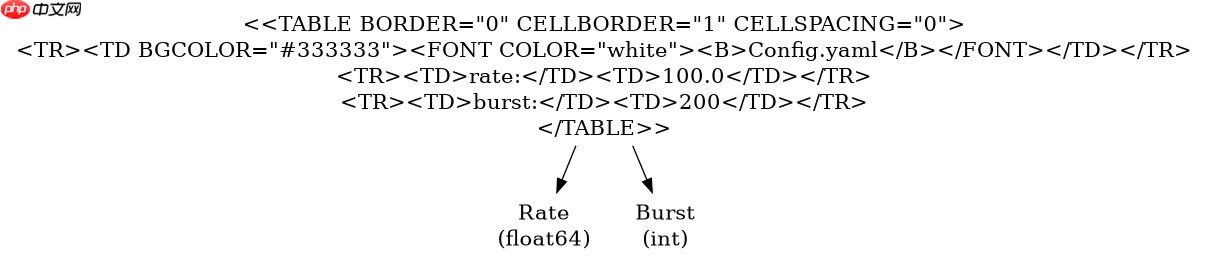
在 api 文件中定义接口后,需要在 etc 配置文件中使用 RateLimit 字段来指定具体的限流策略。该策略基于令牌桶算法,主要包含两个关键参数:Rate 表示每秒产生的令牌数量,即平均处理速率;Burst 表示令牌桶的最大容量,用于应对短暂的流量峰值。
package main

import (
	"github.com/zeromicro/go-zero/core/stores/cache"
	"github.com/zeromicro/go-zero/rest"
)

type Config struct {
	rest.RestConf
	RateLimit struct {
		Rate  float64 `json:",optional"`
		Burst int     `json:",optional"`
	} `json:",optional"`
}

func main() {
	var c Config
	// 假设已从配置文件加载
	// LoadConfig(&c)

	server := rest.MustNewServer(c.RestConf, rest.WithRateLimit(c.RateLimit.Rate, c.RateLimit.Burst))
	defer server.Stop()

	server.Handle(
		rest.RegisterHandler(rest.Get, "/users", func(ctx context.Context, req *http.Request) (interface{}, error) {
			return map[string]string{"status": "ok"}, nil
		}),
	)

	fmt.Printf("Server starting at %s\n", c.Host)
	server.Start()
}
上述代码展示了如何在启动 rest.Server 时传入限流配置。如果 Rate 设置为 100,Burst 设置为 200,则服务器每秒最多处理 100 个请求,且允许瞬间堆积 200 个请求的处理能力。超出此范围的请求会被立即拒绝。

如何实现接口级别的细粒度限流
除了全局限流,Go-Zero 还支持针对特定 API 路径进行独立的限流配置。这通常通过在 api 文件的 handler 注册阶段,或者使用自定义中间件来实现更灵活的控制。对于大多数场景,直接在 goctl 生成的代码中为不同路由绑定不同的限流器是更常见的做法。

package handler

import (
	"net/http"
	"github.com/zeromicro/go-zero/rest/handler"
)

func LimitHandler(next http.HandlerFunc) http.HandlerFunc {
	// 创建一个独立的限流器,例如每秒 10 个请求
	limiter := handler.NewRateLimit(10, 20)
	return func(w http.ResponseWriter, r *http.Request) {
		if !limiter.Allow() {
			handler.WriteError(w, r, &app.ApiError{
				Code:    429,
				Message: "Too Many Requests",
			})
			return
		}
		next(w, r)
	}
}
在实际开发中,可以通过包装 handler 的方式,将特定的限流逻辑应用到高风险接口,如登录或支付接口。这种方式允许开发者根据接口的敏感程度和资源消耗情况,动态调整限流阈值,从而实现更精细化的流量控制。
限流失败时的具体响应行为是什么
当请求触发限流条件时,Go-Zero 的默认行为是直接中断请求处理流程,并向客户端返回一个 HTTP 429 Too Many Requests 状态码。此时,业务逻辑中的 handler 函数不会被执行,从而节省计算资源。返回的具体内容取决于项目中配置的 ErrorHandler,但通常包含标准的错误信息结构,便于前端进行统一处理。


















