








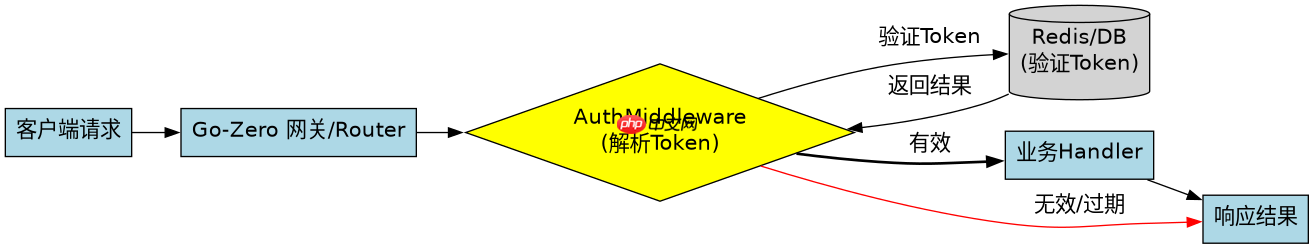
在go-zero框架中实现权限拦截,核心技巧是利用中间件(middleware)机制结合自定义的auth逻辑,通过配置路由时挂载中间件来统一处理鉴权。具体做法是定义一个接收http.handler并返回http.handler的函数,在其中解析请求头或cookie中的token,验证通过后调用下一个handler,否则直接返回401错误。这样可以在不侵入业务代码的前提下,对特定路由组实施严格的权限控制。
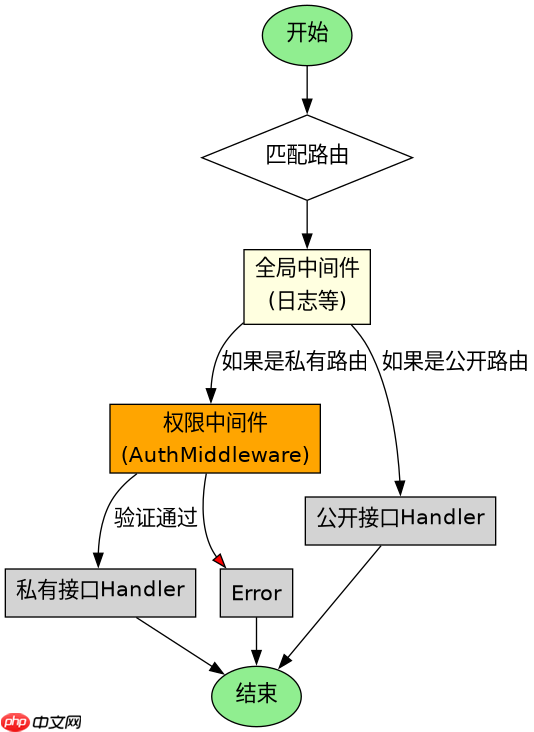
如何配置全局与局部中间件以区分公开与私有接口
要区分公开与私有接口,需要在api配置文件中利用ServiceGroup进行分组,并将不同的中间件挂载到对应的组上。全局中间件适用于所有接口,如日志记录;而权限中间件通常只挂载在需要保护的API组上。通过在.api文件中指定Middleware: AuthMiddleware,可以确保只有携带有效凭证的请求才能进入具体的业务逻辑处理器。
package main

import (
    "github.com/zeromicro/go-zero/core/stores/redis"
    "github.com/zeromicro/go-zero/rest"
)

// AuthMiddleware 定义权限中间件
func AuthMiddleware(r redis.Redis) rest.Middleware {
    return func(next http.HandlerFunc) http.HandlerFunc {
        return func(w http.ResponseWriter, r *http.Request) {
            token := r.Header.Get("Authorization")
            if token == "" {
                http.Error(w, "Unauthorized", http.StatusUnauthorized)
                return
            }
            // 假设 ValidateToken 是验证逻辑
            if !ValidateToken(token) {
                http.Error(w, "Invalid Token", http.StatusUnauthorized)
                return
            }
            next(w, r)
        }
    }
}

func main() {
    // 初始化 Redis 用于存储 Token 状态
    r := redis.New(redis.Conf{Host: "localhost:6379"})

    // 创建 REST 服务器
    s := rest.MustNewServer(rest.RestConf{})
    defer s.Stop()

    // 挂载带权限中间件的路由组
    s.AddRoutes(rest.Routes{
        {
            Path:        "/secure/data",
            Method:      "GET",
            Handler:     SecureDataHandler(),
            Middleware:  AuthMiddleware(r),
        },
        {
            Path:     "/public/info",
            Method:   "GET",
            Handler:  PublicInfoHandler(),
        },
    })

    s.Start()
}
上述代码展示了如何在AddRoutes中为特定路由挂载AuthMiddleware。对于/secure/data路径,请求必须经过中间件验证;而对于/public/info,则无需验证。这种配置方式灵活且清晰,避免了在每个Handler中重复编写鉴权逻辑。

如何处理Token过期与动态权限校验的场景
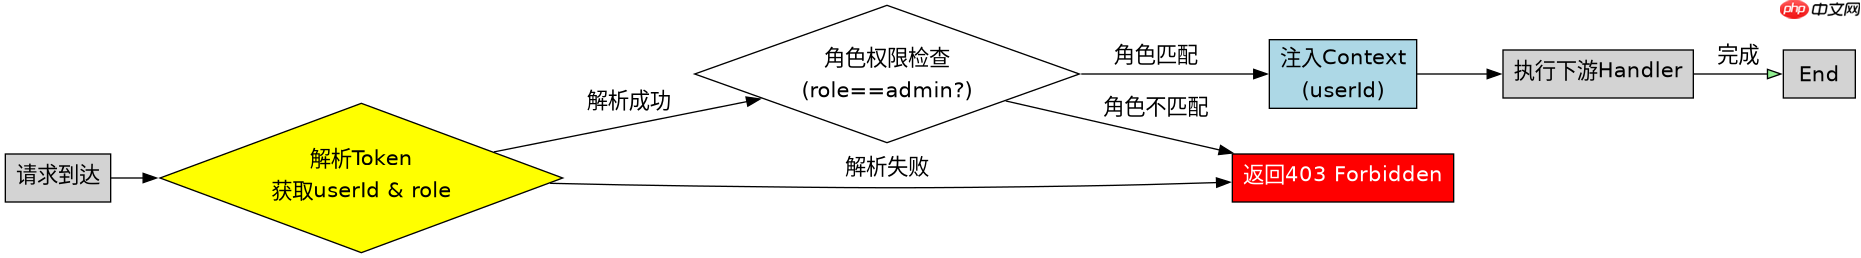
当涉及Token过期或基于角色的动态权限校验时,中间件内部需要集成更复杂的逻辑,例如查询数据库或Redis检查用户角色。此时,中间件不仅验证Token的有效性,还需提取用户信息并注入到上下文(Context)中,供后续Handler使用。通过在中间件中设置r.Context()的值,可以实现跨层级的数据传递,从而支持细粒度的权限控制。
package main

import (
    "context"
    "net/http"
    "github.com/zeromicro/go-zero/rest"
)

// ContextKey 定义上下文键
const ContextKey = "userId"

// RoleBasedAuthMiddleware 基于角色的权限中间件
func RoleBasedAuthMiddleware() rest.Middleware {
    return func(next http.HandlerFunc) http.HandlerFunc {
        return func(w http.ResponseWriter, r *http.Request) {
            token := r.Header.Get("Authorization")
            userId, role, err := ParseToken(token)
            if err != nil {
                http.Error(w, "Forbidden", http.StatusForbidden)
                return
            }

            // 检查角色权限,例如只有Admin可以访问
            if role != "admin" && r.URL.Path == "/admin/settings" {
                http.Error(w, "Access Denied", http.StatusForbidden)
                return
            }

            // 将用户ID注入上下文
            ctx := context.WithValue(r.Context(), ContextKey, userId)
            next(w, r.WithContext(ctx))
        }
    }
}

func main() {
    s := rest.MustNewServer(rest.RestConf{})
    defer s.Stop()

    s.AddRoutes(rest.Routes{
        {
            Path:       "/admin/settings",
            Method:     "POST",
            Handler:    AdminSettingsHandler(),
            Middleware: RoleBasedAuthMiddleware(),
        },
    })

    s.Start()
}
该示例展示了如何在中间件中解析Token并获取用户角色,然后根据URL路径和角色进行动态授权判断。如果用户不是管理员且尝试访问/admin/settings,则拒绝访问。同时,通过context.WithValue将userId存入上下文,使得后续的Handler可以通过r.Context().Value(ContextKey)获取当前用户ID,从而实现更精细的业务逻辑处理。
在中间件中如何正确传递用户上下文给下游Handler
在Go-Zero的中间件中,若需将用户信息传递给下游Handler,必须使用context.WithValue创建新的上下文,并通过r.WithContext更新请求对象。这是因为HTTP请求是并发处理的,直接修改原请求的上下文可能导致数据竞争。更新后的请求对象应传递给下一个Handler,确保下游代码能安全地读取用户身份信息。这种做法保证了权限校验结果的正确传递,同时维持了Go语言并发模型的安全性。

















