








修复php phar签名漏洞cve-2026-128090,应更新php,并确保归档旁的受信任.pubkey公钥不会被下载或更新流程替换。仅设置phar.require_hash=1不足以验证发布者身份:不需要私钥的摘要也可能满足“有签名”检查。应用加载phar之前,必须同时确认补丁、归档来源和公钥保护方式。
先找出依赖签名Phar的加载入口
检查部署包、命令行工具和应用更新器是否依赖OpenSSL签名Phar,列出归档文件、相邻公钥和更新路径。风险条件是攻击者能改归档、不能改可信公钥,而应用随后仍加载该归档。
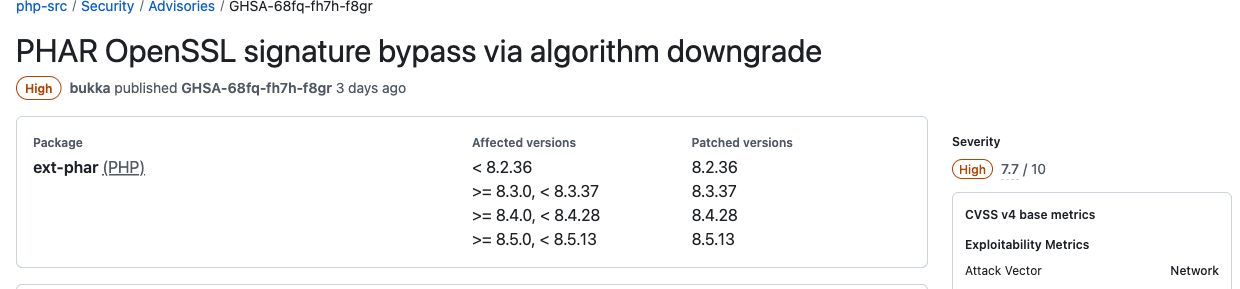
CVE-2026-128090官方公告中的影响范围与补丁版本
漏洞允许把OpenSSL签名降成可自行重算的无密钥摘要,绕开原本期望的公钥验证。它针对Phar验证逻辑,不代表OpenSSL私钥已被破解。
区分摘要检查和来源认证
phar.require_hash用于要求归档包含某种签名或摘要,不等同于把发布者公钥固定下来。不要将其关闭作为“兼容修复”,也不要把一个普通SHA-256值自动当作可信发布者证明。
立即学习“PHP免费学习笔记(深入)”;
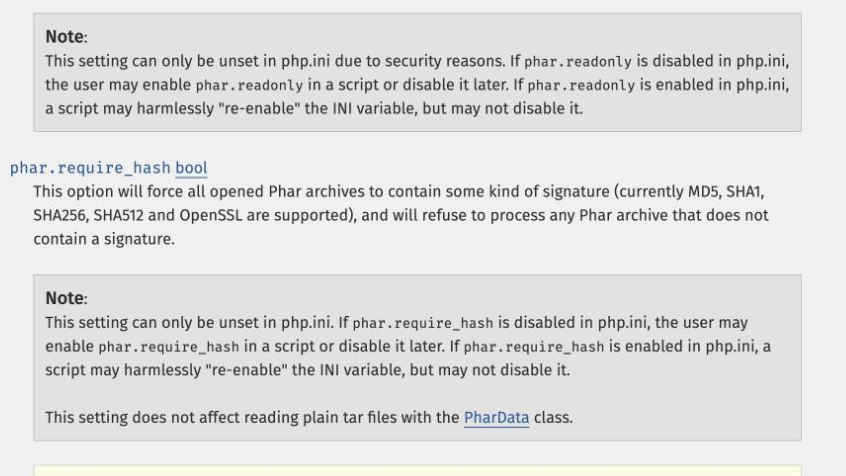
PHP手册对phar.require_hash及其信任边界的说明
从可信渠道获取发布者公钥,按归档所需名称部署为相邻.pubkey文件。检查文件及上级目录权限,确保普通归档下载或替换流程无法删除、覆盖或改名这份公钥。

使用官方Model Context Protocol PHP SDK将PHP应用程序功能暴露为MCP工具、资源和提示,用于代理工作流。
若攻击者还能替换公钥,补丁本身不能建立信任。此时应先修正权限与交付流程,或在PHP加载归档前使用固定可信公钥的独立验证机制。
更新PHP并核对加载方式
支持分支的对应修复版本为8.2.36、8.3.37、8.4.28和8.5.13。补丁会在相邻公钥表明应使用OpenSSL验证时,拒绝非OpenSSL签名。
宝塔用户按实际分支更新;图中的8.4.28弹窗是8.4分支入口示例。执行维护前先备份PHP配置及部署文件,并确认关键命令行工具也使用了更新后的解释器。
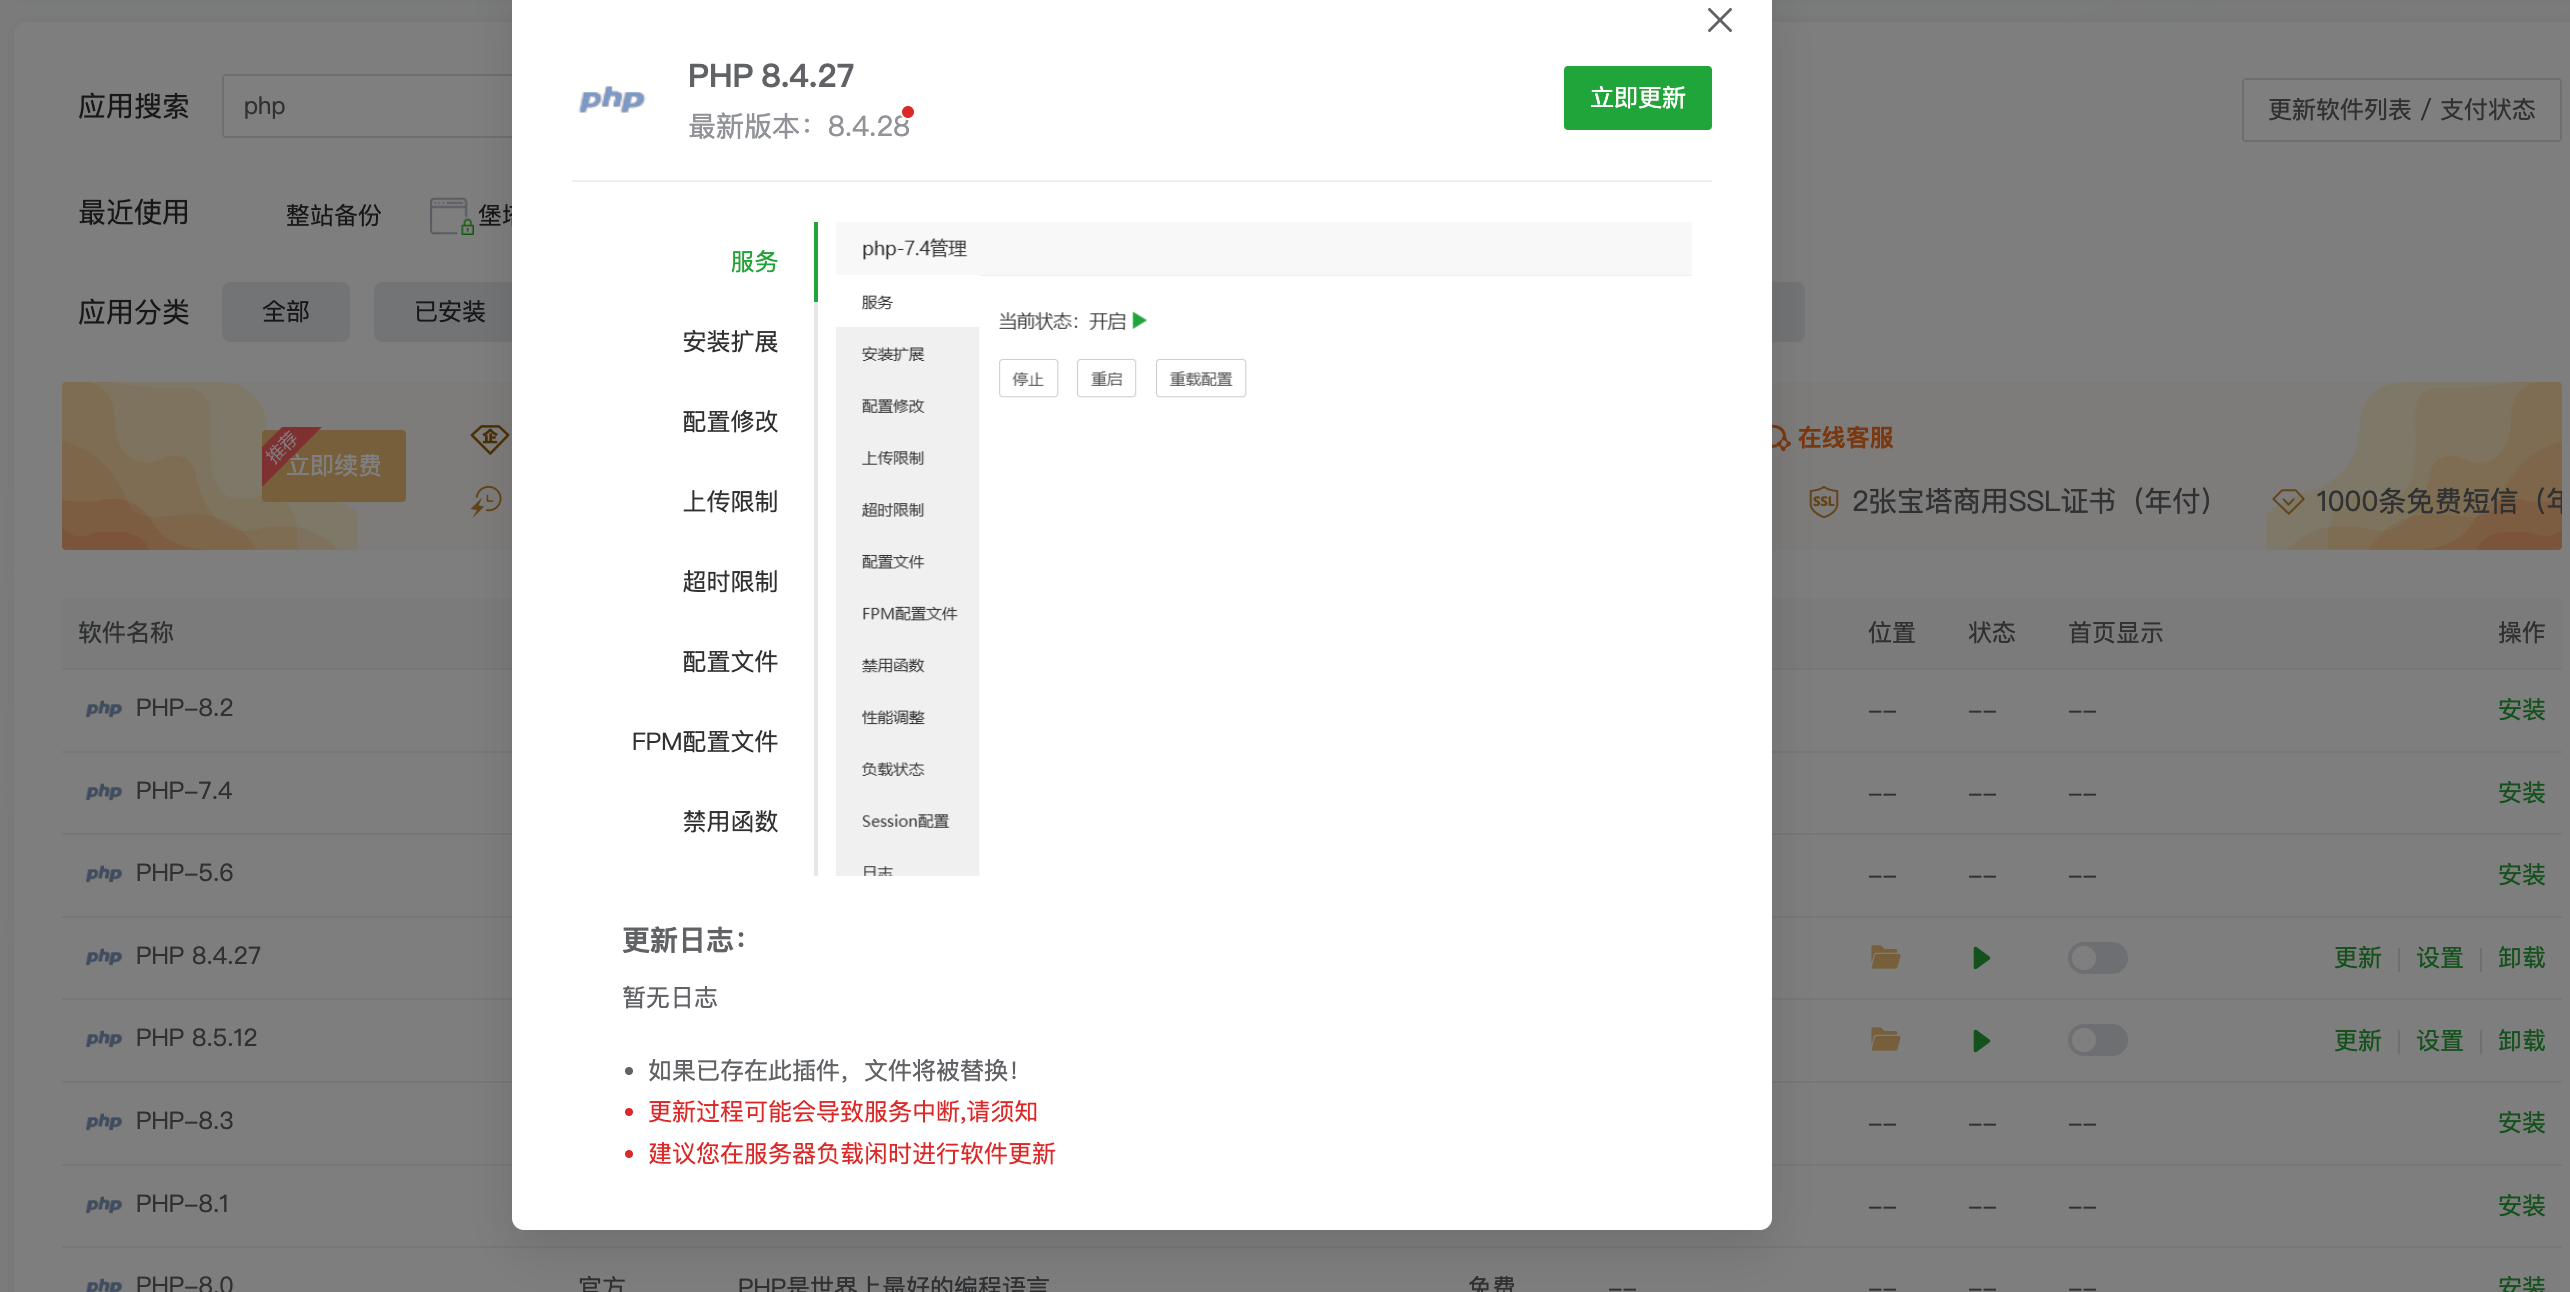
宝塔PHP 8.4更新弹窗中的8.4.28补丁版本示例
使用可信正常归档验收
用来源明确、签名正常的Phar检查安装或加载流程,核对发布者、公钥与归档的关联。记录验证失败时程序是否停止,而不是继续执行未认证内容。
不要在生产环境临时加载来历不明的归档测试风险。还需检查不带公钥旁文件的归档场景,因为补丁不会自动为这类归档创建发布者信任关系。




















