








针对cve-2026-129474进行应用专项检查,应围绕php 8.5魔术方法回溯释放后使用的实际路径梳理代码、配置或权限,修正可控制的业务问题,并把结果与php补丁部署一起验收。需要能查看对应应用和运行环境;本流程不是通过构造攻击来测试线上站点,也不把应用层调整当作所有部署都通用的内核修复。
明确本次专项检查边界
CVE-2026-129474的检查范围是PHP 8.5.0至8.5.12;不能把该远程路径直接扩大到8.2至8.4。
确认网站实际运行PHP 8.5,再读工作进程中的fatal_error_backtraces和zend.exception_ignore_args。
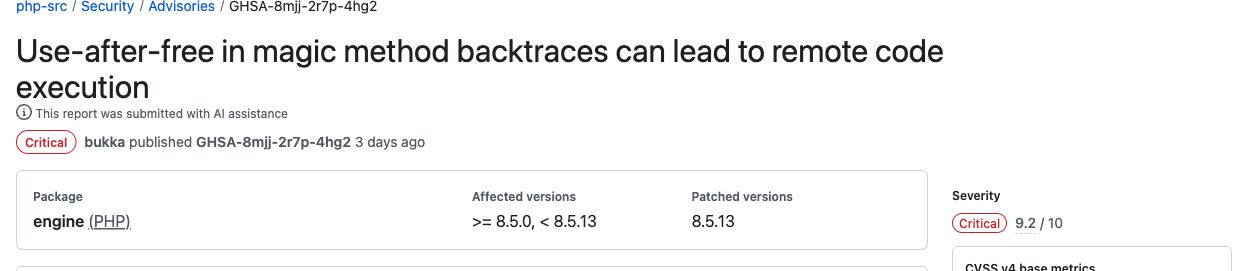
CVE-2026-129474官方公告中的影响范围与补丁版本
按业务顺序完成检查与修正
- 定位应用中__call和__callStatic的代理入口,记录日志、数据库或服务门面的实际调用场景。
- 检查是否把用户大正文直接交给昂贵处理和日志参数,减少不必要的完整正文记录。
- 在PHP 8.5工作进程中关闭回溯参数收集或致命错误回溯,核对池与应用是否覆盖设置。
立即学习“PHP免费学习笔记(深入)”;

Build MCP servers and clients for PHP applications with the official PHP SDK
下载
使用官方Model Context Protocol PHP SDK将PHP应用程序功能暴露为MCP工具、资源和提示,用于代理工作流。
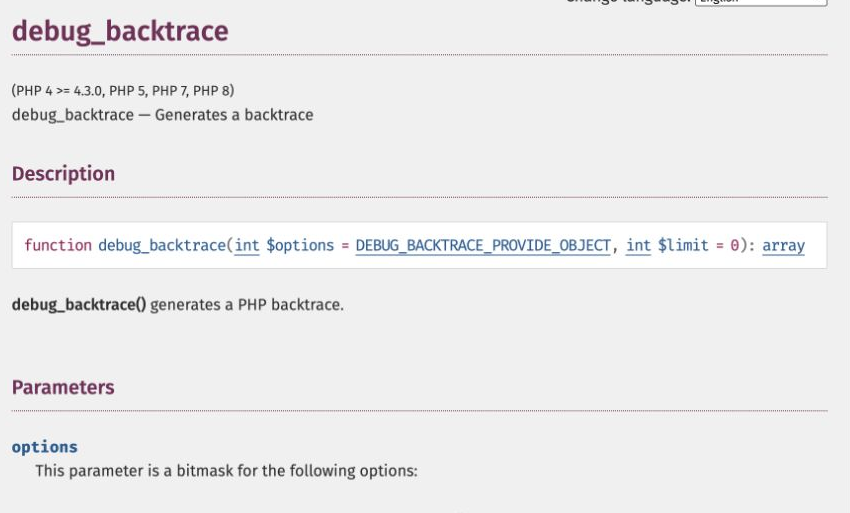
PHP手册中的debug_backtrace函数与选项参数
结合服务配置与补丁交付
- 用测试环境中的正常业务错误检查日志内容,确认参数减少后仍能通过请求标识和错误位置定位问题。
- 安装8.5.13补丁后再回归实际调用,不通过主动耗尽生产内存测试漏洞。
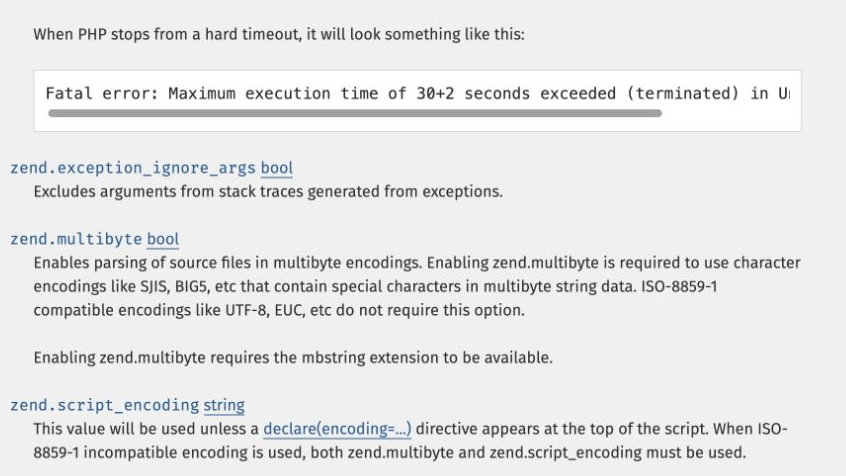
PHP手册中控制异常回溯参数的zend.exception_ignore_args配置
此次安全更新的修复版本为PHP 8.5.13。
关闭display_errors不阻止内部生成回溯;请求体限制只是降低暴露。参数隐藏和回溯关闭是可选的缓解路径,不代表每个部署必须同时设置两项才有作用。
交付可复查的处理结果
保留修改位置、配置来源、正常测试输入和预期业务结果。能确认的范围写清,缺少运行权限或维护方补丁证据的部分继续标为待确认,不用推测补全。
代码或配置上线后,再按原业务路径检查日志与失败行为。任何临时诊断输出都只用于受控环境;无需公开完整运行配置或使用真实敏感数据验证风险。




















