








修复cve-2026-126714,应先确认应用是否使用php内置files会话处理器,再更新相应php分支,并检查会话写入中断和不可信数据进入session的路径。漏洞涉及新数据只覆盖文件一部分、旧内容尾部仍被保留;关闭上传进度只能减少一种输入路径,不能替代会话文件写入补丁。
确认Session实际存在哪里
查看网站运行环境中的session.save_handler和保存位置,区分内置文件存储、自定义处理器以及其他存储扩展。该具体缺陷针对files处理器,其他后端仍需依据自身的写入语义评估,不能直接宣布全部安全或全部受影响。
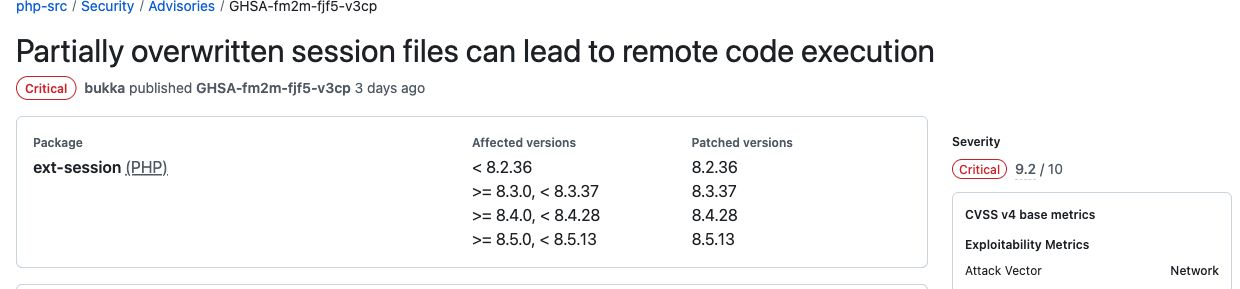
CVE-2026-126714官方公告中的影响范围与补丁版本
写入被打断后,会话文件可能混合新前缀和旧后缀,随后读取时出现异常反序列化。文件锁能够协调同时访问,却不能保证一次写入中断后仍是完整记录。
先减少会话中的不可信大数据
检查应用是否把外部提交的长文本、上传元数据或其他大块内容直接放进Session,按实际业务限制数量和体积。会话宜保存必要状态,不能成为无限接收外部数据的容器。
立即学习“PHP免费学习笔记(深入)”;

将测试、lint、构建和文档流程编码为命名的Python会话,以便人类和代理每次运行相同的workflow。
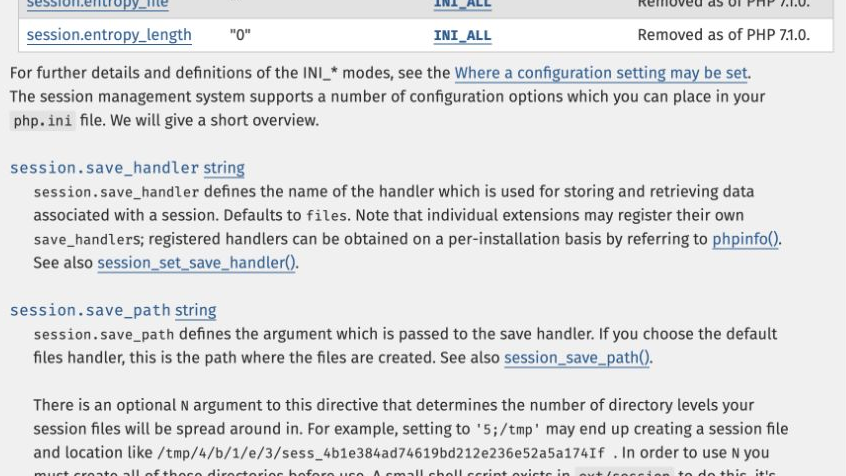
PHP手册中的Session存储处理器与files默认值
不使用Session上传进度时,可在服务配置层设置session.upload_progress.enabled=0,并检查是否有覆盖设置。需要该功能时,不把单纯关闭前端进度条当成关闭了PHP后台功能。
安装包含文件写入修复的版本
PHP 8.2.36、8.3.37、8.4.28和8.5.13包含此次安全补丁。修复会在写入替换数据前清空原会话文件,并在清空失败时中止写入,避免旧尾部被继续保留。
更新前备份网站、配置和数据库,安排低峰维护窗口。在宝塔面板选择网站使用的PHP条目更新;图中8.4分支弹窗只作入口示例,其他分支核对自己的补丁版本。
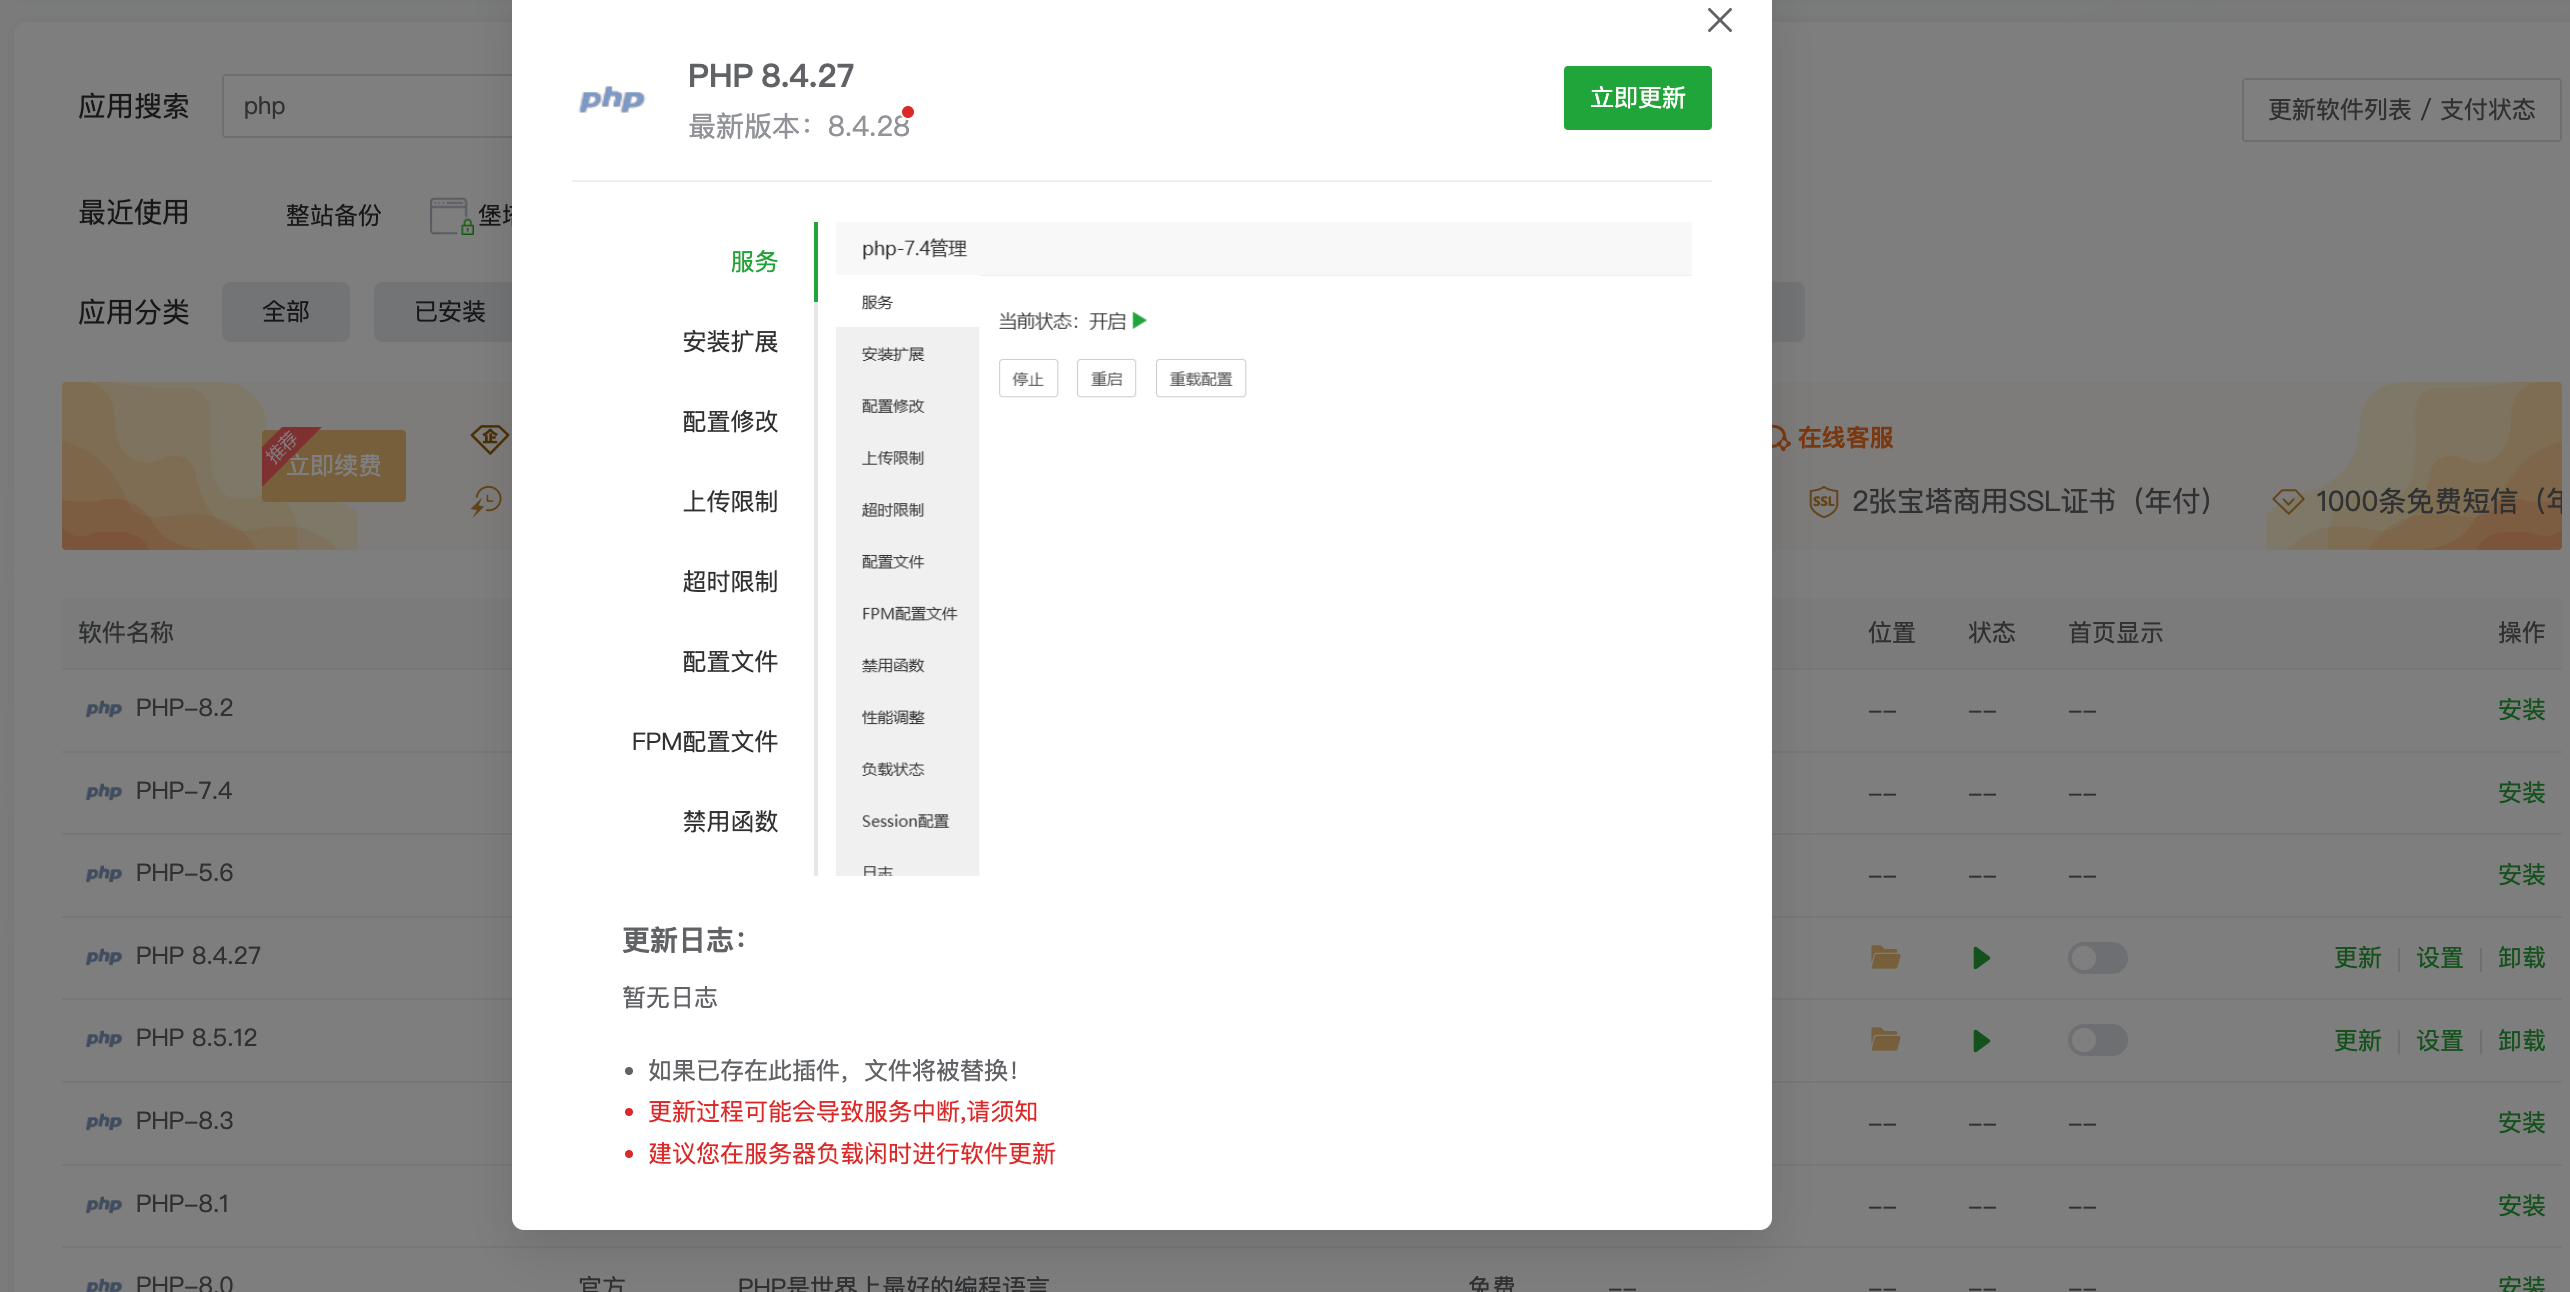
宝塔PHP 8.4更新弹窗中的8.4.28补丁版本示例
检查数据完整性与登录流程
补丁不能保证所有中断写入都不丢失会话。更新后检查登录、退出、跨页操作、上传与正常并发访问,关注Session解码错误和异常掉线。
若准备更换存储后端,先确认新后端确实提供所需的原子替换语义,并完成数据迁移及业务验证。不要为了绕开一个漏洞,直接切换未经验证的会话驱动或批量删除线上会话。




















