








处理php session漏洞cve-2026-115560,需要检查共享会话存储的所有读写方,统一session.serialize_handler,并在不需要上传进度时于服务配置层关闭该功能,随后安装php安全补丁。不同fpm进程池并不自动代表session已隔离;两个应用使用同一存储、相同会话标识和不同格式时,仍可能发生错误解码。
把Session读写方列完整
检查网站、子站、FPM进程池、虚拟主机和命令行任务,记录各自的session.save_handler、保存位置、序列化器和上传进度设置。使用文件存储时,还应核对目录及文件权限是否允许不同应用访问同一条会话。
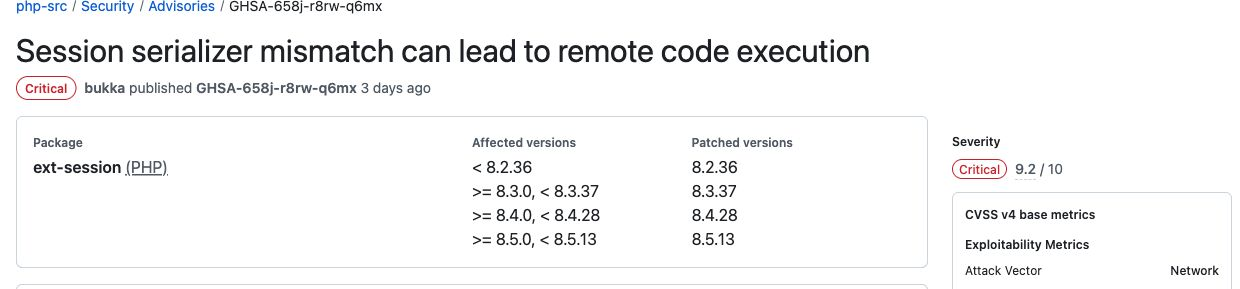
CVE-2026-115560官方公告中的影响范围与补丁版本
漏洞的关键是同一会话被一种格式写入、另一种格式读取,部分原本属于键名的内容可能进入反序列化流程。代码执行还取决于应用中可用的对象链,不能把所有Session使用都等同于可远程执行代码。
在请求处理前关闭不需要的上传进度
业务不依赖Session上传进度时,在实际PHP服务配置中设置:
立即学习“PHP免费学习笔记(深入)”;
session.upload_progress.enabled = 0
同时检查进程池或其他配置是否显式重新开启。上传进度写入发生在应用处理请求正文之前,不能等应用调用ini_set()后才把它当成有效防护。
统一格式,必要时分离存储
比较所有读写方的session.serialize_handler实际值,统一后再使用共享数据。确实需要不同格式的应用,应分离会话存储与访问权限。

将测试、lint、构建和文档流程编码为命名的Python会话,以便人类和代理每次运行相同的workflow。
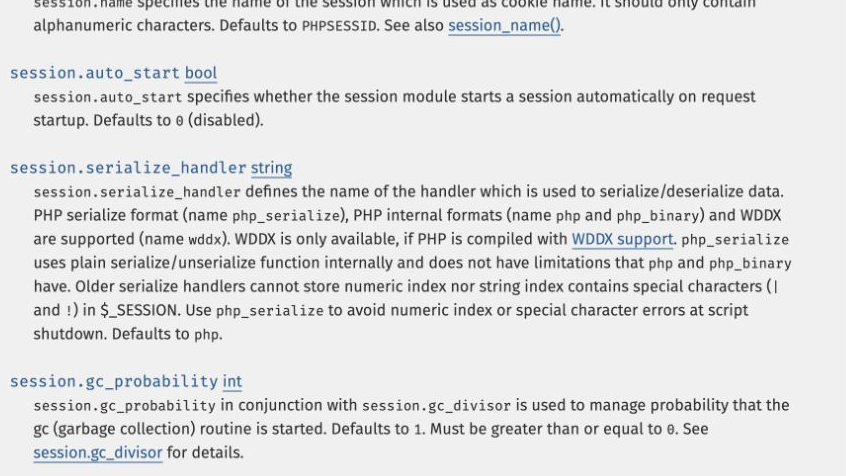
PHP手册列出的Session序列化器格式
修改已有存储格式前,先安排旧记录迁移或到期策略,评估重新登录对用户的影响。不要直接用新解码器读取旧格式数据,也不要仅修改一个网站便结束检查。
更新补丁后仍检查显式配置
支持分支对应修复版本为PHP 8.2.36、8.3.37、8.4.28和8.5.13。补丁调整了上传进度默认行为及运行时修改限制,但不会自动统一不同应用的独立配置。
在宝塔软件商店刷新列表,更新实际运行的网站PHP服务。仍显式启用上传进度的应用,更新后也要保持共享存储的序列化器一致。
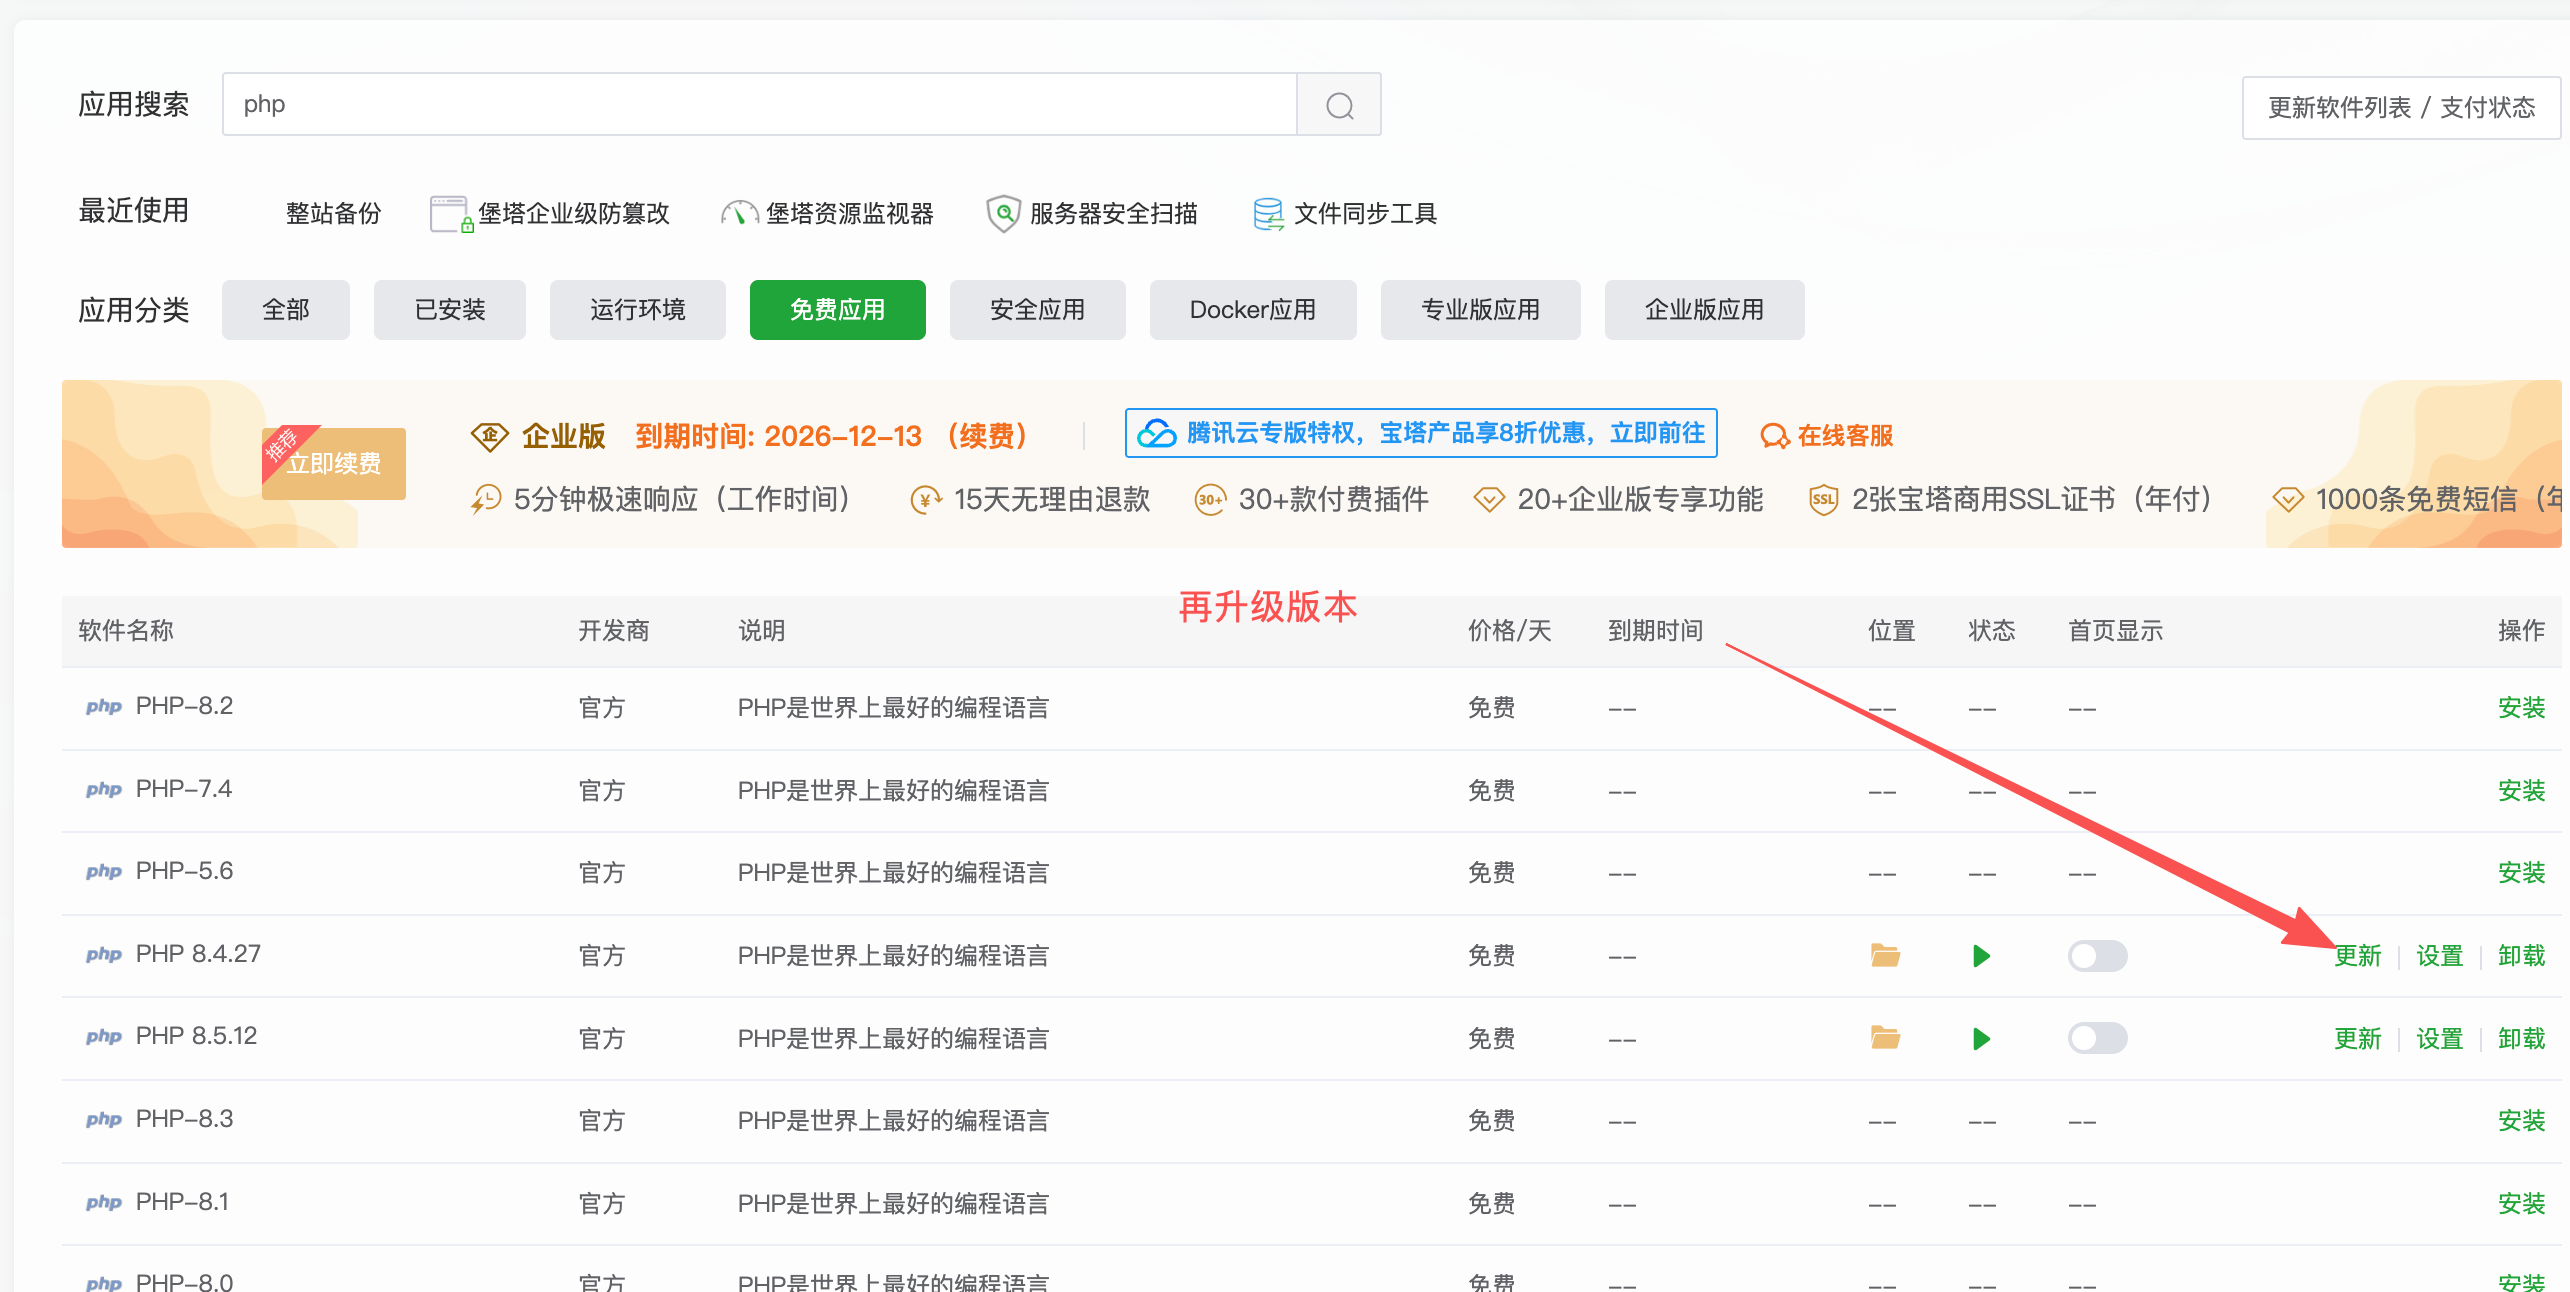
宝塔软件商店的PHP更新入口,图示为8.4分支
最后用测试账号检查登录、退出、跨页会话和正常上传。确认不同应用按设计共享或隔离状态,记录中没有持续的解码错误,再完成变更验收。




















