








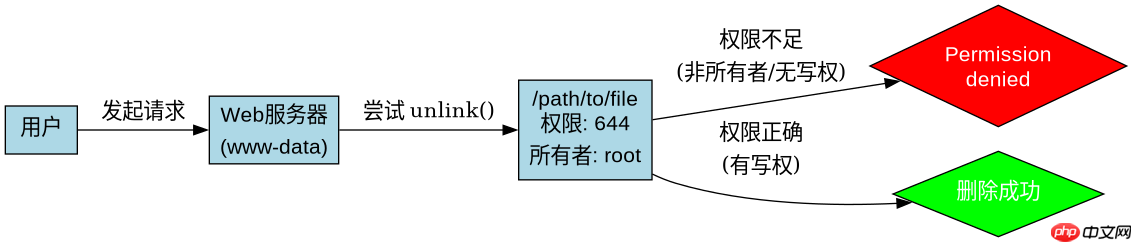
php删除文件时提示permission denied,通常是因为运行php脚本的用户(如www-data、nginx或apache)对目标文件或所在目录没有写权限。解决该问题的核心做法是调整文件系统权限,确保web服务器进程用户拥有对该文件的写入或删除权限,或者将文件所有权变更为该用户。
如何检查当前文件的所有者和权限
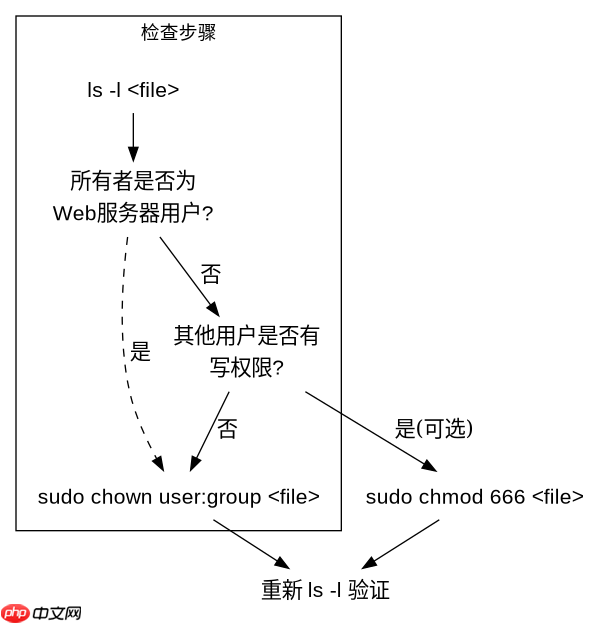
要确认问题根源,需要查看目标文件的具体权限设置和所属用户。在Linux系统中,可以使用ls -l命令列出文件详情。如果所有者不是Web服务器用户,且其他用户没有写权限,就会触发拒绝访问错误。
drwxr-xr-x 2 www-data www-data 4096 Oct 10 10:00 /var/www/html/uploads
-rw-r--r-- 1 root     root     4096 Oct 10 10:00 /var/www/html/uploads/test.txt
上述输出显示test.txt的所有者是root,权限为644(即只有所有者可读写,其他人只读)。由于PHP通常以www-data身份运行,它无法修改或删除这个文件。
立即学习“PHP免费学习笔记(深入)”;

使用官方Model Context Protocol PHP SDK将PHP应用程序功能暴露为MCP工具、资源和提示,用于代理工作流。
如何通过命令行修复权限问题
修复权限主要有两种方式:一是使用chown将文件所有权交给Web服务器用户,二是使用chmod增加其他用户的写权限。推荐优先使用chown,因为这样更符合最小权限原则,避免给整个系统带来安全风险。
# 将文件所有权改为www-data
sudo chown www-data:www-data /var/www/html/uploads/test.txt

# 或者赋予所有用户写权限(不推荐用于生产环境)
sudo chmod 666 /var/www/html/uploads/test.txt
执行chown后,再次运行ls -l确认所有者已变更。此时PHP脚本中的unlink()调用即可成功执行。如果目录本身权限不足,也需要对目录应用相同的chown或chmod操作,因为删除文件需要对其所在目录有写权限。
PHP代码中如何处理残留的权限异常
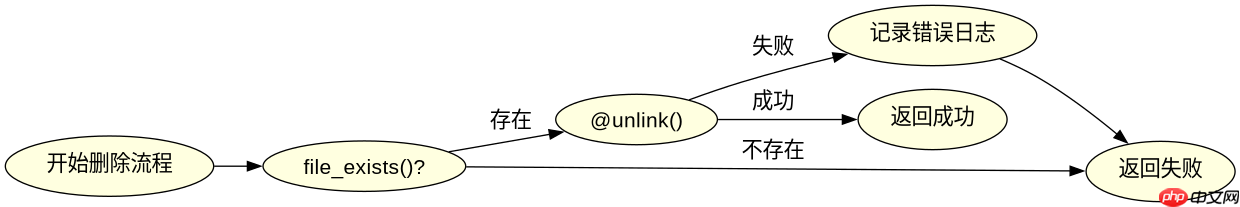
在实际开发中,除了操作系统层面的权限配置,PHP代码本身也应具备处理unlink失败的能力。当权限配置错误或临时状态异常时,直接抛出致命错误会导致程序中断。最佳实践是使用@符号抑制警告并配合file_exists检查,或者捕获异常(如果使用自定义封装)。
$file = '/var/www/html/uploads/test.txt';
if (file_exists($file)) {
    if (@unlink($file)) {
        echo "File deleted successfully.";
    } else {
        // 记录日志以便排查权限或锁文件问题
        error_log("Failed to delete $file. Check permissions.");
    }
} else {
    echo "File does not exist.";
}
这段代码首先检查文件是否存在,然后尝试删除。如果unlink返回false,说明操作失败,可能是权限不足、文件被占用或路径错误。通过记录错误日志,开发者可以进一步分析具体的系统状态,而不是让程序崩溃。




















