








java jdbc 事务管理本身不直接提供数据权限控制,而是通过结合数据库用户权限、行级安全策略或应用层过滤来实现。具体做法是:在建立连接时指定具有最小权限的数据库用户,并在 sql 查询中动态注入基于当前会话上下文(如用户 id)的 where 条件,确保事务内所有操作仅访问授权数据。
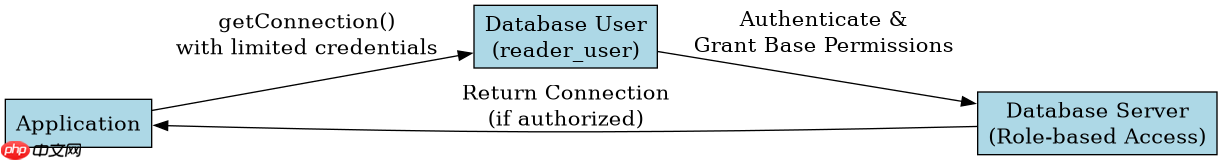
JDBC 事务如何绑定特定数据库用户以限制基础权限
JDBC 连接对象 Connection 在创建时需传入带有受限权限的数据库账户,从而在事务执行前确立基础访问边界。例如,使用 DriverManager.getConnection(url, user, password) 时,若传入只读用户,则事务内的写操作将直接失败。这种做法依赖数据库层面的角色分配,而非 JDBC API 本身的功能。实际开发中,通常由连接池配置默认用户,或在业务逻辑中根据租户 ID 切换不同的数据源连接字符串。关键在于,事务的隔离性不能替代权限校验,必须确保连接源头已具备正确的身份标识。
import java.sql.Connection;
import java.sql.DriverManager;
import java.sql.PreparedStatement;

public class PermissionDemo {
    public static void main(String[] args) throws Exception {
        // 假设 'reader_user' 仅有 SELECT 权限
        String url = "jdbc:mysql://localhost:3306/mydb";
        String user = "reader_user";
        String pass = "secret";

        try (Connection conn = DriverManager.getConnection(url, user, pass)) {
            conn.setAutoCommit(false);
            try {
                // 此操作成功
                PreparedStatement ps = conn.prepareStatement("SELECT * FROM orders");
                ps.executeQuery();

                // 此操作将抛出 SQLException,因为无 INSERT 权限
                PreparedStatement psInsert = conn.prepareStatement(
                    "INSERT INTO orders (id) VALUES (1)"
                );
                psInsert.executeUpdate();
            } catch (Exception e) {
                conn.rollback();
                System.out.println("权限不足或错误: " + e.getMessage());
            }
        }
    }
}
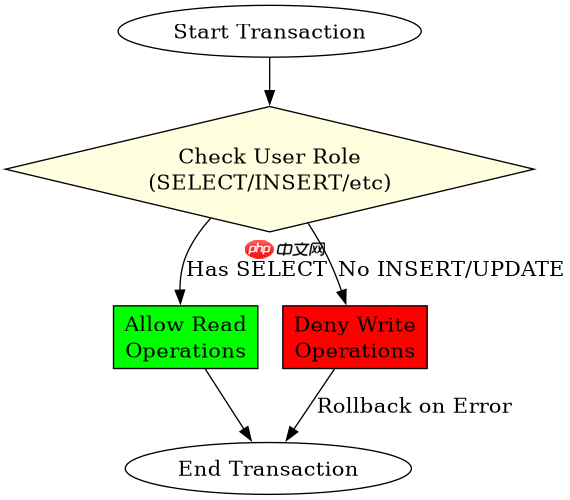
运行上述代码,预期结果为:SELECT 语句正常执行并返回结果集;INSERT 语句抛出 SQLException,提示权限拒绝。这验证了通过连接用户控制基础 CRUD 权限的有效性。注意,若使用连接池如 HikariCP,需在配置文件中设置 username 和 password,并确保该用户在数据库中已被授予相应权限。
立即学习“Java免费学习笔记(深入)”;

FilePond 是一个 JavaScript 文件上传库,支持通过拖拽、粘贴和 API 方式处理文件、目录、URL 和 Data URI。它包含内置的图像优化功能、异步分块上传功能,并提供了适用于 React、Vue、Angular 和 Svelte 的适配器。
如何在事务中动态注入行级数据过滤条件
即使数据库用户拥有读写权限,仍需通过应用层逻辑限制可访问的具体数据行。实现方式是在构建 SQL 语句时,将当前用户的上下文标识(如 currentUserId)作为参数注入 WHERE 子句。例如,查询订单时追加 AND owner_id = ?,确保事务内只能操作属于当前用户的数据。这种方法适用于多租户系统或细粒度权限场景。关键点是,每次执行 SQL 前都必须重新组装语句或预编译带参数的模板,避免硬编码导致的安全漏洞。同时,需确保事务的原子性不因过滤条件而受损,即所有相关操作都遵循相同的过滤规则。

import java.sql.Connection;
import java.sql.DriverManager;
import java.sql.PreparedStatement;
import java.sql.ResultSet;

public class RowLevelFilterDemo {
    public static void main(String[] args) throws Exception {
        String url = "jdbc:mysql://localhost:3306/mydb";
        String user = "app_user"; // 拥有读写权限
        String pass = "secret";
        int currentUserId = 1001; // 模拟当前登录用户

        try (Connection conn = DriverManager.getConnection(url, user, pass)) {
            conn.setAutoCommit(false);
            try {
                // 查询仅属于当前用户的订单
                String sql = "SELECT id, amount FROM orders WHERE owner_id = ?";
                PreparedStatement ps = conn.prepareStatement(sql);
                ps.setInt(1, currentUserId);
                ResultSet rs = ps.executeQuery();

                while (rs.next()) {
                    System.out.println("Order ID: " + rs.getInt("id") +
                                       ", Amount: " + rs.getDouble("amount"));
                }

                // 更新同样受限于 owner_id
                String updateSql = "UPDATE orders SET status = 'paid' WHERE id = ? AND owner_id = ?";
                PreparedStatement psUpdate = conn.prepareStatement(updateSql);
                psUpdate.setInt(1, 5001); // 目标订单ID
                psUpdate.setInt(2, currentUserId);
                int rowsAffected = psUpdate.executeUpdate();
                System.out.println("Rows updated: " + rowsAffected);

                conn.commit();
            } catch (Exception e) {
                conn.rollback();
                throw e;
            }
        }
    }
}
运行上述代码,预期结果为:若用户 1001 拥有订单 5001,则 UPDATE 影响 1 行;否则影响 0 行。SELECT 仅返回 owner_id=1001 的记录。这证明了动态注入过滤条件可实现行级数据权限。需注意,若订单 5001 属于其他用户,即使 app_user 有全局更新权限,也不会误改他人数据。此方法要求所有涉及敏感数据的 SQL 都必须包含相同的过滤参数,否则可能绕过权限控制。
当事务回滚时,数据权限状态是否受影响
事务回滚仅撤销数据库中的更改,不影响已建立的连接权限或应用层的过滤逻辑。也就是说,即使某次操作因权限不足或业务异常被回滚,下一次事务仍会沿用相同的用户身份和过滤条件。例如,若 INSERT 因权限被拒而回滚,后续 SELECT 仍按原用户权限执行。这种设计确保了权限状态的连续性和一致性。开发者无需在回滚后重新配置权限,只需保证每次事务开始时正确初始化连接和参数即可。此外,若使用分布式事务,需确保各参与节点均维持相同的权限上下文,否则可能导致不一致。



















