








在 vite 开发环境中配置 https,需要在 vite.config.js 中设置 server.https 为 true,并配合 @vitejs/plugin-basic-ssl 插件自动生成自签名证书。这样做可以让本地开发服务器通过 https://localhost 访问,解决浏览器对混合内容或特定 api(如地理位置、web crypto)的安全限制。

如何启用 HTTPS 并处理证书信任问题?
启用 HTTPS 的核心是告诉 Vite 使用 TLS 协议启动服务器。Vite 本身不内置生成证书的功能,因此需要借助社区插件 @vitejs/plugin-basic-ssl。安装该插件后,在配置文件中引入并添加到 plugins 数组,同时将 server.https 设为 true。这样 Vite 会在启动时动态生成一个自签名证书,并在控制台输出提示。由于是自签名证书,现代浏览器(如 Chrome)会拦截请求并显示“不安全”警告,开发者需要手动点击“高级”->“继续访问”才能加载页面,或者将生成的证书添加到操作系统的受信任根证书颁发机构列表中以实现静默信任。
import { defineConfig } from 'vite';
import basicSsl from '@vitejs/plugin-basic-ssl';

export default defineConfig({
  plugins: [basicSsl()],
  server: {
    https: true,
    port: 3000,
    open: true
  }
});
运行 npx vite 后,终端会显示类似 Local: https://localhost:3000/ 的地址。此时浏览器访问该地址,若遇到证书错误,需手动确认。此方案适用于大多数本地开发场景,无需手动管理复杂的证书文件。
立即学习“Java免费学习笔记(深入)”;

如何自定义证书路径以替代自动生成的证书?
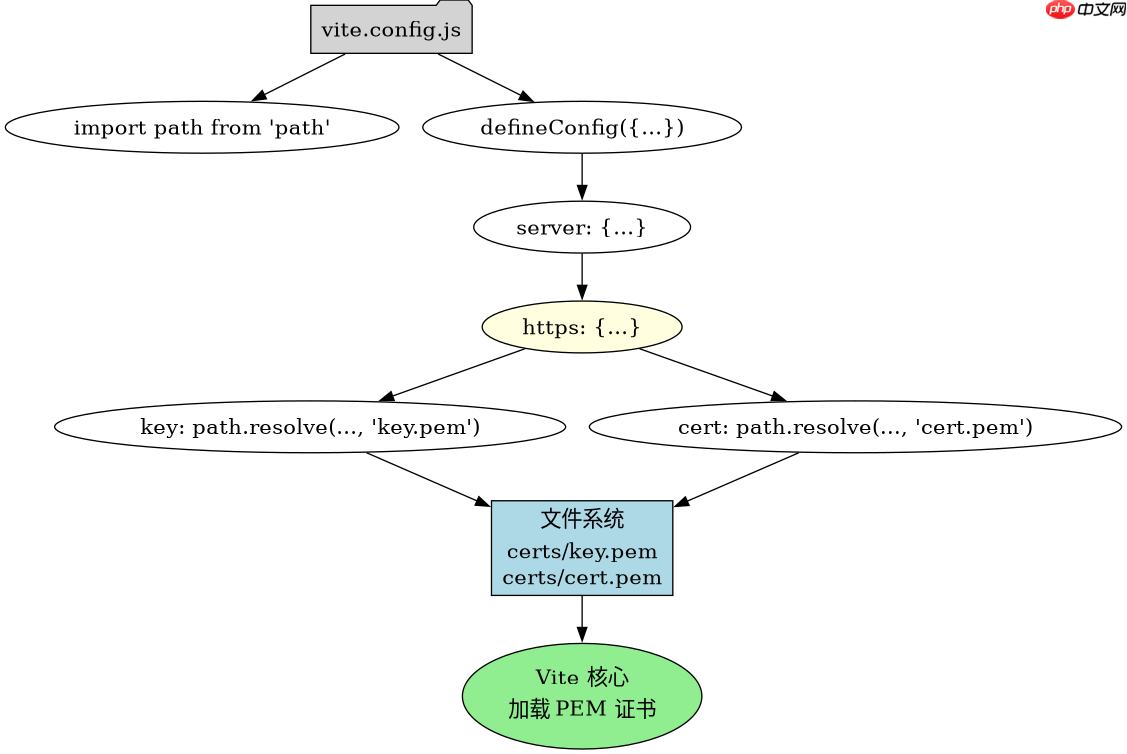
如果项目需要与外部系统对接,或者希望避免浏览器的证书警告,可以指定现有的证书文件路径。Vite 的 server.https 选项支持传入一个对象,包含 key(私钥路径)、cert(公钥证书路径)和可选的 ca(CA 证书路径)。这些路径可以是绝对路径,也可以是相对于配置文件的路径。当提供这些路径时,Vite 将直接使用指定的证书进行 TLS 握手,而不是生成新的自签名证书。这种方式要求开发者提前准备好有效的 PEM 格式证书,通常由内部 CA 签发或通过 Let's Encrypt 等工具获取。配置后,Vite 启动时会加载这些文件,并确保它们是可读的。如果文件路径错误或权限不足,Vite 会在启动时报错并终止服务。

import { defineConfig } from 'vite';
import path from 'path';

export default defineConfig({
  server: {
    https: {
      key: path.resolve(__dirname, 'certs', 'key.pem'),
      cert: path.resolve(__dirname, 'certs', 'cert.pem')
    },
    host: '0.0.0.0',
    port: 3000
  }
});
在此配置下,Vite 会使用 certs/key.pem 和 certs/cert.pem 文件。确保这些文件存在且格式正确。此方法适合团队协作,因为证书文件可以纳入版本控制(注意不要提交敏感密钥),或者通过环境变量注入路径。相比自动生成的证书,自定义证书能提供更稳定的信任链,尤其在与后端服务联调时,可以避免因证书不同步导致的跨域或安全策略问题。
当 server.https 设置为 true 时,Vite 默认行为是什么?
当 server.https 设置为 true 且未提供自定义证书路径时,Vite 依赖 @vitejs/plugin-basic-ssl 插件在内存中动态生成一对 RSA 私钥和 X.509 证书。这个过程发生在 Vite 启动阶段,每次重启服务器都会重新生成新的证书,导致证书指纹变化。因此,如果之前已将旧证书添加到系统信任库,重启后可能需要重新添加。此外,Vite 不会将生成的证书保存到磁盘,所有操作均在内存中进行,以确保开发环境的简洁性和安全性。这种设计避免了证书过期或管理混乱的问题,但同时也意味着无法直接用于生产环境或需要固定证书指纹的场景。

















