








使用预编译语句(preparedstatement)配合 in 占位符列表是解决动态 sql 参数安全性的标准做法。核心逻辑是将传入的集合拆分为与元素数量一致的占位符序列,例如将三个 id 转换为 (?, ?, ?),然后依次绑定参数。这种方式能彻底隔离数据与 sql 结构,防止注入攻击,同时利用数据库缓存提升执行效率。

如何构建安全的 IN 占位符序列
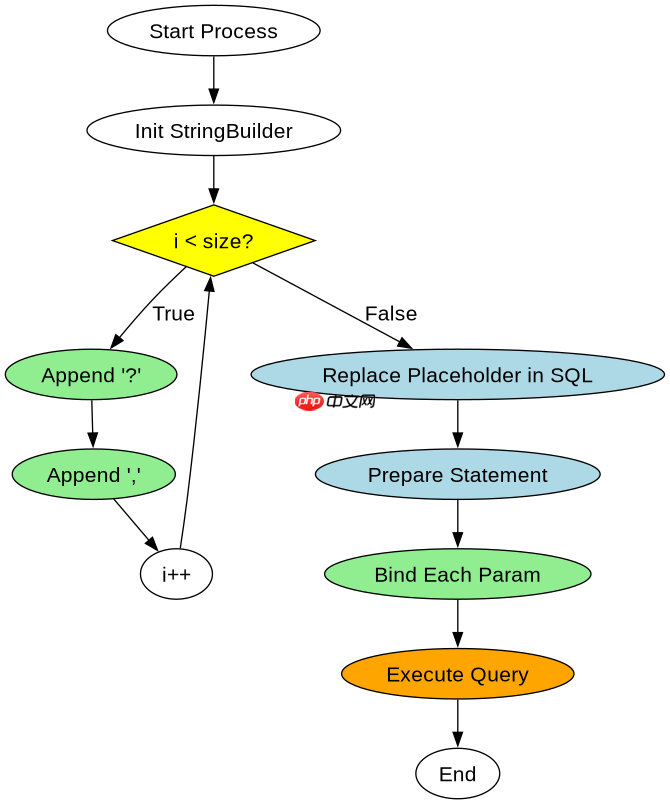
在 Java 等语言中,JDBC 驱动不支持直接将 List 或数组绑定到单个 IN (?) 占位符上。必须根据输入数据的长度,动态生成对应数量的问号占位符。具体做法是创建一个 StringBuilder,遍历输入集合,为每个元素追加一个逗号分隔的占位符,并记录占位符总数。随后调用 PreparedStatement 的 setString 或 setObject 方法,按索引顺序逐一填入实际值。这种显式的逐个绑定确保了每个参数都经过严格的类型检查和转义处理。
import java.sql.*;
import java.util.List;

public class SafeInQuery {
    public static void executeSafeIn(Connection conn, List<String> ids) throws SQLException {
        if (ids == null || ids.isEmpty()) {
            return;
        }
        // 1. 构建占位符字符串: "?,?"
        StringBuilder placeholders = new StringBuilder();
        for (int i = 0; i < ids.size(); i++) {
            placeholders.append("?");
            if (i < ids.size() - 1) {
                placeholders.append(",");
            }
        }

        String sql = "SELECT * FROM users WHERE id IN (<placeholders>)";
        // 替换占位符
        sql = sql.replace("\u003cplaceholders\u003e", placeholders.toString());

        try (PreparedStatement pstmt = conn.prepareStatement(sql)) {
            // 2. 逐个绑定参数
            for (int i = 0; i < ids.size(); i++) {
                pstmt.setString(i + 1, ids.get(i));
            }

            try (ResultSet rs = pstmt.executeQuery()) {
                while (rs.next()) {
                    System.out.println(rs.getString("name"));
                }
            }
        }
    }
}
上述代码展示了完整的实现流程。首先检查输入是否为空,避免生成无效的 SQL。接着通过循环构建占位符字符串,确保其长度与后续绑定的参数一一对应。最后在执行查询前,将所有参数通过索引绑定到 PreparedStatement 中。这种机制下,即使输入包含特殊字符如单引号或分号,也会被当作普通数据处理,不会改变 SQL 的执行意图。
如何处理不同长度的动态参数
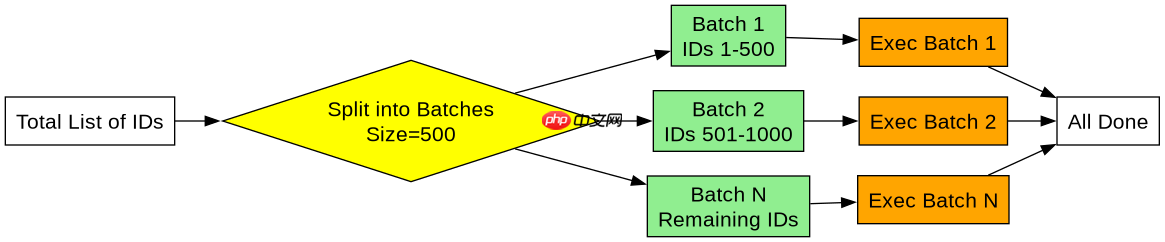
当输入集合的大小不确定时,SQL 语句的结构会随之变化。不同的数据库对 IN 子句的长度有限制,例如 Oracle 通常限制为 1000 个元素。因此,在处理大规模数据时,需要将大集合分批处理。具体做法是将输入列表按固定大小(如 500 或 1000)切片,对每个切片重复执行上述构建占位符和绑定参数的过程。每次执行后重置状态,确保下一次查询不受影响。这种方法既保证了安全性,又避免了因参数过多导致的语法错误或性能下降。
import java.sql.*;
import java.util.List;
import java.util.ArrayList;

public class BatchedInQuery {
    public static void executeBatchedIn(Connection conn, List<String> allIds) throws SQLException {
        if (allIds == null || allIds.isEmpty()) {
            return;
        }

        int batchSize = 500; // 每批处理500个ID
        for (int i = 0; i < allIds.size(); i += batchSize) {
            // 计算当前批次的结束索引
            int end = Math.min(i + batchSize, allIds.size());
            List<String> batch = allIds.subList(i, end);

            // 复用之前的安全查询逻辑
            executeSafeIn(conn, batch);
        }
    }

    private static void executeSafeIn(Connection conn, List<String> ids) throws SQLException {
        StringBuilder placeholders = new StringBuilder();
        for (int i = 0; i < ids.size(); i++) {
            placeholders.append("?");
            if (i < ids.size() - 1) {
                placeholders.append(",");
            }
        }
        String sql = "SELECT * FROM users WHERE id IN (<placeholders>)";
        sql = sql.replace("\u003cplaceholders\u003e", placeholders.toString());

        try (PreparedStatement pstmt = conn.prepareStatement(sql)) {
            for (int i = 0; i < ids.size(); i++) {
                pstmt.setString(i + 1, ids.get(i));
            }
            try (ResultSet rs = pstmt.executeQuery()) {
                while (rs.next()) {
                    System.out.println(rs.getString("name"));
                }
            }
        }
    }
}
该示例演示了批量处理的实现。通过 subList 方法截取当前批次的数据,然后调用核心的安全查询方法。这样可以将任意大小的输入列表分解为多个符合数据库限制的小查询。每个小查询都独立构建占位符并绑定参数,互不干扰。这种策略适用于需要处理成千上万条记录的复杂业务场景,确保系统在大数据量下依然稳定运行。
IN 子句为空时的行为表现
如果传入的集合为空,直接执行带有 IN () 的 SQL 会导致语法错误。因此,必须在执行前进行预判。最佳实践是在构建 SQL 之前检查集合是否为空。如果为空,则跳过查询执行,或者返回一个永远为假的条件(如 WHERE 1=0),以确保结果集为空且不会引发异常。这种防御性编程避免了运行时错误,提高了代码的健壮性。在实际开发中,建议在 Service 层统一处理空值判断,而不是在下层 DAO 中分散处理。


















