








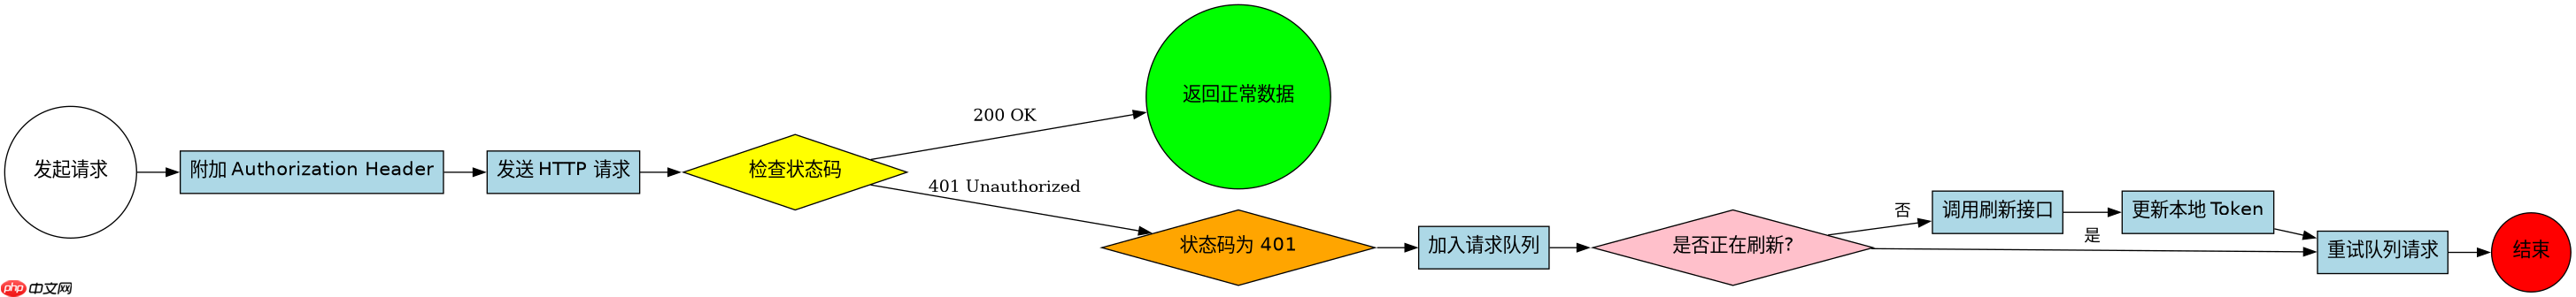
通过封装 fetch 函数并拦截响应,可以在请求前自动附加 token,并在收到 401 unauthorized 时触发刷新逻辑。具体做法是定义一个包含当前 token 和刷新 token 的上下文对象,在发起请求时读取有效 token 放入 authorization 头;若响应状态为 401,则暂停后续请求,调用刷新接口更新 token,最后重试原请求。
如何封装 fetch 以统一处理 Header 和错误码
封装的核心在于拦截器模式,即在原始 fetch 调用前后插入逻辑。我们需要维护一个请求队列,用于在 Token 刷新期间挂起新发出的请求,防止并发冲突。当请求发出后,检查返回的 HTTP 状态码,如果等于 401,说明 Token 过期,此时不应直接报错,而是进入刷新流程。
let currentToken = 'initial_token';
let refreshToken = 'initial_refresh';
let isRefreshing = false;
let requestsQueue = [];

function request(url, options = {}) {
    // 1. 附加 Token
    const headers = { ...options.headers, 'Authorization': `Bearer ${currentToken}` };

    return fetch(url, { ...options, headers })
        .then(response => {
            if (response.status === 401) {
                // 2. 处理 401
                return new Promise((resolve, reject) => {
                    requestsQueue.push({ resolve, reject });
                    if (!isRefreshing) {
                        isRefreshing = true;
                        refreshTokens().then(() => {
                            isRefreshing = false;
                            // 3. 重试队列中的请求
                            requestsQueue.forEach(cb => cb.resolve());
                            requestsQueue = [];
                            // 重新发起当前请求
                            request(url, options).then(resolve).catch(reject);
                        }).catch(() => {
                            isRefreshing = false;
                            requestsQueue.forEach(cb => cb.reject(new Error('Refresh failed')));
                            requestsQueue = [];
                            reject(new Error('Auth failed'));
                        });
                    }
                });
            }
            return response;
        });
}

function refreshTokens() {
    return fetch('/api/refresh', { method: 'POST', body: JSON.stringify({ token: refreshToken }) })
        .then(res => res.json())
        .then(data => {
            currentToken = data.newToken;
            refreshToken = data.newRefreshToken;
        });
}
如何处理并发请求与 Token 刷新的竞态条件
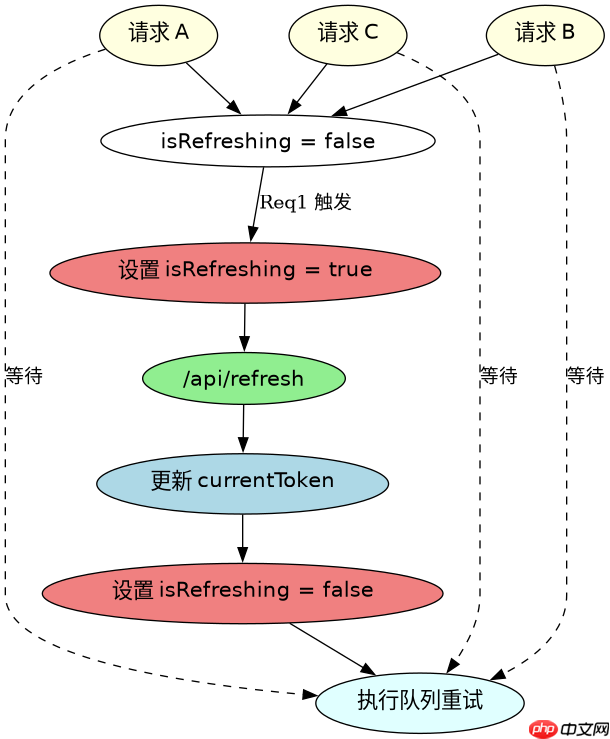
在高并发场景下,多个请求可能同时遇到 401。如果每个请求都独立发起刷新,会导致多次无效的刷新调用,甚至因刷新接口本身也依赖旧 Token 而失败。因此必须使用单例刷新机制,即 isRefreshing 标志位。所有在刷新期间到达的请求都必须进入 requestsQueue 等待。一旦刷新成功,队列中的所有请求(包括刚触发的这一个)都会使用新的 Token 重新发起。这种设计确保了 Token 更新的原子性,避免了脏数据或重复刷新。

FilePond 是一个 JavaScript 文件上传库,支持通过拖拽、粘贴和 API 方式处理文件、目录、URL 和 Data URI。它包含内置的图像优化功能、异步分块上传功能,并提供了适用于 React、Vue、Angular 和 Svelte 的适配器。
立即学习“Java免费学习笔记(深入)”;
// 验证并发处理的简化测试
const results = await Promise.all([
    request('/api/data1'),
    request('/api/data2'),
    request('/api/data3')
]);
// 预期:三个请求均成功,且只触发了一次 /api/refresh
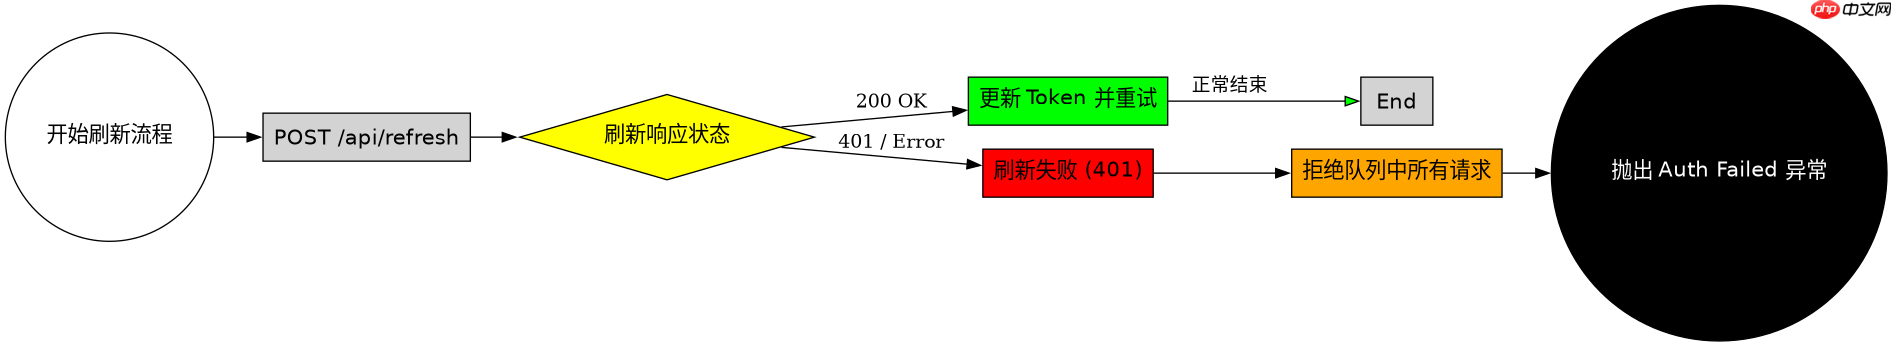
当刷新接口本身返回 401 时程序会怎样
如果刷新接口返回 401,意味着 Refresh Token 也已失效或非法。此时程序无法恢复认证状态,必须终止所有待处理请求并抛出全局错误。在上述代码中,refreshTokens 的 catch 块会清空队列并拒绝所有等待中的 Promise,导致前端业务逻辑捕获到“Auth failed”异常,通常会引导用户跳转到登录页。这是安全策略的必要部分,防止无限重试导致的死循环。


















